
使用 covermyass 掩盖踪迹
linuxoperating system更新于 2026/1/6 12:07:17
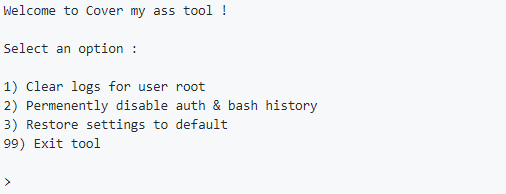
必须完全掩盖您在攻击过程中在系统上留下的踪迹。此工具专为渗透测试"掩盖踪迹"阶段而设计,在退出受感染的服务器之前。或者,永久禁用系统日志以进行后期利用。此工具允许您清除日志文件,例如 −
/var/log/messages # 常规消息和系统相关内容
/var/log/auth.log # 身份验证日志
/var/log/kern.log # 内核日志
/var/log/cron.log # Crond 日志
/var/log/maillog # 邮件服务器日志
/var/log/boot.log # 系统启动日志
/var/log/mysqld.log # MySQL 数据库服务器日志文件
/var/log/qmail # Qmail 日志目录
/var/log/httpd # Apache 访问和错误日志目录
/var/log/lighttpd # Lighttpd 访问和错误日志目录
/var/log/secure # 身份验证日志
/var/log/utmp # 登录记录文件
/var/log/wtmp # 登录记录文件
/var/log/yum.log # Yum 命令
安装
在 kali linux 中打开终端并输入以下命令
sudo curl -sSL https://raw.githubusercontent.com/sundowndev/covermyass/master/covermyass -o /usr/bin/covermyass
sudo chmod +x /usr/bin/covermyass
使用此命令启动它
covermyass

有用资源
linux 参考教程 - 该教程包含有关 linux 的更多信息:https://www.cainiaomax.com/linux/

