
数据库安全
数据库安全是当代商业和技术的重要组成部分。随着企业不断收集、管理和存储海量数据,数据泄露或网络攻击的风险也随之上升。数据泄露可能导致经济损失、声誉损害以及法律后果。因此,建立强大的数据库安全措施来保护敏感数据并维护数据库的完整性和机密性至关重要。本文将介绍一些最佳实践,以确保数据库安全,并涵盖数据库安全的诸多方面。
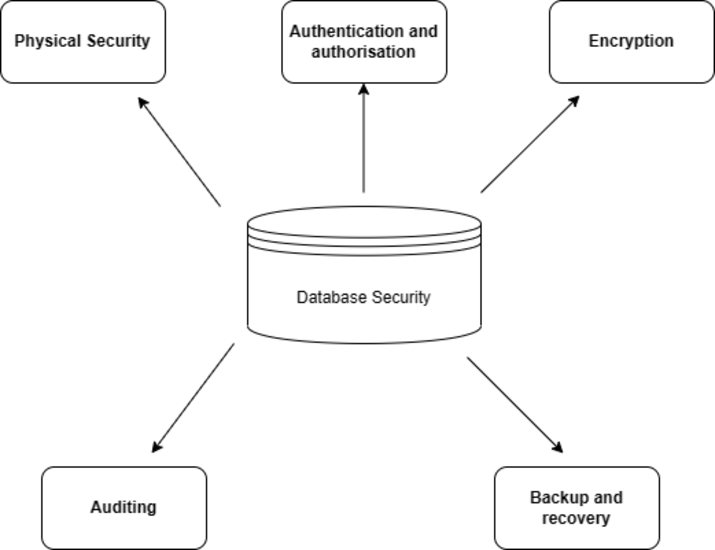
数据库安全类型
物理安全 − 对包含数据库的实际基础设施的保护被称为物理安全。这涵盖服务器机房的物理安全以及网络和存储系统的安全。只有授权人员才能进入服务器机房,并且应安装闭路电视摄像机来监视该空间。应利用防火墙、入侵检测系统和其他安全措施保护网络基础设施。存储设备应使用加密技术,以防止盗窃和未经授权的访问。
身份验证和授权 − 数据库安全的两个关键要素是身份验证和授权。授权是根据用户的角色和权限授予特定资源访问权限的过程,而身份验证是确认用户身份的过程。密码法规应强制要求使用强密码并定期更改密码。为了增加另一层保护,应实施双因素身份验证。为了确保用户只能访问其被授权访问的数据,应严格遵守授权法规。
加密 − 数据加密是对数据进行编码的过程,使其只能使用特殊密钥读取。传输中的数据(通过网络传输)和静态数据(保存在磁盘上)都可以通过加密进行保护。静态数据可以使用磁盘加密进行加密,而传输中的数据可以使用 SSL/TLS 进行加密。数据库中的敏感数据也可以使用列级加密进行加密。
审计 − 监控和记录数据库活动称为审计。使用审计可以发现并避免未经授权的访问、数据泄露和其他安全问题。应设置审计以记录相关数据,包括用户活动、失败的登录尝试以及数据库结构的更改。日志应保存在安全的位置,并定期检查是否存在任何异常活动。
备份和恢复 − 备份和恢复是数据库安全的基本要素。为了确保在发生灾难或网络攻击时能够恢复数据,应定期进行备份。备份必须加密并保存在安全的地方。定期测试恢复过程对于确保高效快速的数据恢复至关重要。
最佳数据库安全实践
实施强密码策略 − 密码策略应要求使用强健且具有挑战性的密码。应定期更改密码并使用双因素身份验证来提供额外的保护。
实施访问控制 − 应实施访问控制,以确保用户只能访问其被授予访问权限的数据。可以使用基于角色的访问限制来实现这一点,该限制根据用户的角色和权限授予访问权限。
定期修补和更新软件 − 定期修补和升级软件有助于阻止安全漏洞的利用。操作系统、数据库管理系统和其他软件都应保持最新状态。
加密敏感数据 − 敏感信息在传输和静态时都应加密。这有助于防止安全漏洞和未经授权的访问。
实施审计和监控 − 这些程序有助于检测和避免安全事件。定期日志审查至关重要,调查任何可疑活动也同样重要。
结论
数据库安全是当代商业和技术的重要组成部分。为了保护敏感数据免受网络攻击和数据泄露,组织必须部署强大的数据库安全措施,因为它们会持续获取和存储大量数据。物理安全、身份验证和授权、加密、审计以及备份和恢复是其中一些保障措施。
组织可以通过遵循最佳实践来确保其数据库安全可靠,并确保其数据安全无虞,这些最佳实践包括创建强密码规则、强制执行访问限制、定期修补和升级软件、加密敏感数据以及实施审计和监控。为了应对不断变化的威胁并提前防范可能的安全问题,定期检查和更新安全程序至关重要。组织可以通过高度重视数据库安全来保护其数据并维护利益相关者和消费者的信心。

