
如何使用 PowerShell 获取本地组列表?
powershellmicrosoft technologiessoftware & coding更新于 2026/2/10 5:37:17
要使用 PowerShell 获取 Windows 系统上的本地组,您可以使用 Get-LocalGroup(模块:Microsoft.PowerShell.LocalAccounts)命令。此命令将列出特定系统上的所有组。
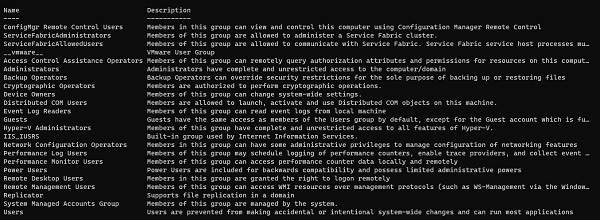
如果我们检查此命令的属性,它支持名称、描述、ObjectClass(用户或组)、PrincipalSource(ComputerName - 本地或远程)、SID(安全标识符)。
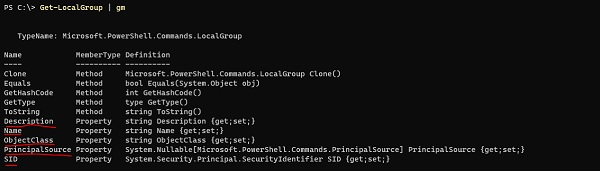
我们将选择它们,
PS C:\> Get-LocalGroup | Select Name, Objectclass, Principalsource,sid
Name                                              ObjectClass PrincipalSource    SID
----                                              -----------  ---------------   ---
LocalAdminGroup                                     Group                         S-1-5-21-
3679408808-4189780139-2861908768-1003
Access Control Assistance Operators                 Group                         S-1-5-32-579
Administrators                                      Group                         S-1-5-32-544
Backup Operators                                    Group                         S-1-5-32-551
Certificate Service DCOM Access                     Group                         S-1-5-32-574
Cryptographic Operators                             Group                         S-1-5-32-569
Distributed COM Users                               Group                         S-1-5-32-562
Event Log Readers                                   Group                         S-1-5-32-573
Guests                                              Group                         S-1-5-32-546
Hyper-V Administrators                              Group                         S-1-5-32-578
IIS_IUSRS                                           Group                         S-1-5-32-568
您可以使用 Invoke-Command 方法检索远程系统上的本地组信息。
Invoke-Command -ComputerName Test1-Win2k16 -ScriptBlock{ Get-LocalGroup}
请注意,此命令支持 PS 5.1 及以上版本。对于早期版本,我们可以使用 cmd 命令"Net LocalGroup"。例如:
PS C:\Users\Administrator> net localgroup
Aliases for \ADDC
------------------------------------------------------------------
*Access Control Assistance Operators
*Account Operators
*Administrators
*Allowed RODC Password Replication Group
*Backup Operators
*Cert Publishers
*Certificate Service DCOM Access
*Cryptographic Operators
*Denied RODC Password Replication Group
*Distributed COM Users
*DnsAdmins
*Event Log Readers
*Guests
*Hyper-V Administrators
*IIS_IUSRS
*Incoming Forest Trust Builders
*LocalAdminGroup
*Network Configuration Operators
*Performance Log Users
*Performance Monitor Users
*Pre-Windows 2000 Compatible Access
*Print Operators
*RAS and IAS Servers
*RDS Endpoint Servers
在远程服务器上,
Invoke-Command -ComputerName Test1-Win2k16 -ScriptBlock{Net localgroup}
请注意 − 要运行上述命令,远程服务器必须使用 PowerShell 5.1 或高级版本。

