如何在 Laravel 中通过 Ajax 请求传递 CSRF 令牌?
CSRF 指的是跨站请求伪造。CSRF 是指未经授权的用户假装已获得授权而执行的恶意活动。
Laravel 通过为每个活动用户会话生成一个 csrf 令牌来保护此类恶意活动。该令牌存储在用户会话中。如果会话发生变化,该令牌始终会重新生成,因此每个会话都会验证令牌,以确保授权用户正在执行任何任务。以下是获取 csrf_token 的示例。
生成 csrf 令牌
您可以通过两种方式获取令牌。
By using the $request→session()→token()
By using the csrf_token() method directly
示例
<?php
namespace App\Http\Controllers;
use Illuminate\Http\Request;
use App\Models\Student;
class StudentController extends Controller {
   public function index(Request $request) {
      echo $token = $request->session()->token();
      echo "<br/>";
      echo $token = csrf_token();
   }
}
输出
以上输出为 −
13K625e8mnDna1oxm9rqjfAPfugtTlYdndBoNR4d
13K625e8mnDna1oxm9rqjfAPfugtTlYdndBoNR4d
Blade 模板中的 CSRF 令牌
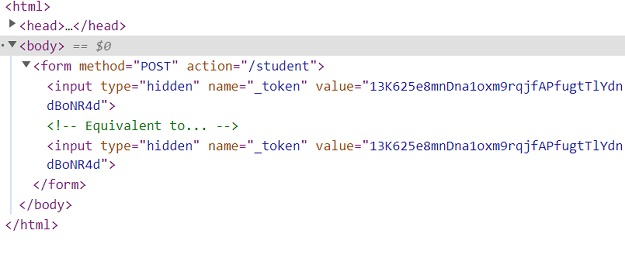
每当您需要在 HTML 表单中使用 POST、PUT、PATCH 和 DELETE 操作时,请确保将 CSRF 令牌作为隐藏字段添加到 HTML 表单中。这将确保所发出的请求受到 CSRF 中间件的保护。
在 Blade 模板中,您可以使用 @csrf 指令来生成 CSRF 令牌,该令牌稍后可以存储为隐藏字段,如下所示 −
示例
<?php
namespace App\Http\Controllers;
use Illuminate\Http\Request;
use App\Models\Student;
class StudentController extends Controller {
   public function index(Request $request) {
      return view('hello');
   }
}
hello.blade.php
<form method="POST" action="/student">
   @csrf

   <!-- Equivalent to... -->
   <input type="hidden" name="_token" value="{{ csrf_token() }}" />
</form>
在 Ajax 请求中使用 csrf token
这里将使用 Ajax 请求并在其中传递 csrf token。要在 Ajax 中使用 csrf token,您需要在 html 的 head 部分添加 csrf token,如下所示 -
<meta name="csrf-token" content="{{ csrf_token() }}">
由于我们将使用 $.ajaxSetup() 和 $.ajax 进行 Ajax 调用,因此请在您的 html 中添加一个 jquery 文件。
<script src="https://ajax.googleapis.com/ajax/libs/jquery/2.1.3/jquery.min.js"></script>
稍后使用如下所示的标头调用 ajaxsetup -
$.ajaxSetup({
   headers: {
      'X-CSRF-TOKEN': $('meta[name="csrf-token"]').attr('content')
   }
});
现在进行 ajax 调用,如下所示 -
$.ajax({
   type:'POST',
   url:'/getdata',
   success:function(data) {
      $("#data").html(data.msg);
   },

   error: function (msg) {
      console.log(msg);
   var errors = msg.responseJSON;
   }
});
ajaxtest.blade.php 中的完整代码是 −
<html>
<head>
   <title>Ajax CSRF TOKEN Example</title>
   <meta name="csrf-token" content="{{ csrf_token() }}">
   <script src = "https://ajax.googleapis.com/ajax/libs/jquery/2.1.3/jquery.min.js"></script>

   <script>
      function getData() {
         console.log("ABCD");
         $.ajaxSetup({
            headers: {
               'X-CSRF-TOKEN': $('meta[name="csrf-token"]').attr('content')
            }
         });
         $.ajax({
            type:'POST',
            url:'/getdata',
            success:function(data) {
               $("#data").html(data.msg);
            },
            error: function (msg) {
               console.log(msg);
               var errors = msg.responseJSON;
            }
         });
      }
   </script>
</head>
<body>
   <div id = 'data'></div>
   <?php echo Form::open(array('url'=>'/ajaxtest'));?>
      <?php
         echo Form::button('Click Me',['onClick'=>'getData()']);?>
   <?php echo Form::close(); ?>
</body>
</html>
AjaxCSRFController.php
<?php
namespace App\Http\Controllers;
use Illuminate\Http\Request;
class AjaxCSRFController extends Controller {
   public function index() {
      $data = "Hello World";
      return response()->json(array('msg'=> $data), 200);
   }
}
在 routes/web.php 中创建用于 CSRF 测试的路由
Route::get('ajaxtest',function() {
   return view('ajaxtest');
});
Route::post('/getdata',[AjaxCSRFController::class, 'index']);
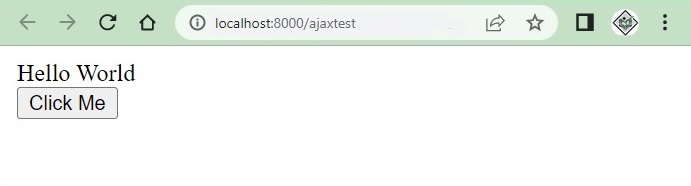
现在在浏览器中访问 URL:http://localhost:8000/ajaxtest,您将获得以下输出 -
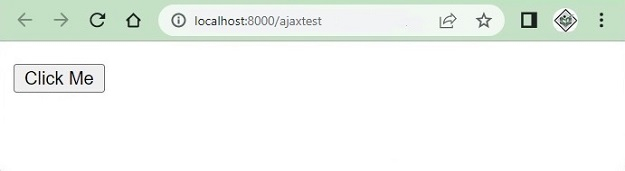
现在点击"Click Me"按钮,查看显示的消息。