
使用 QRGen 的恶意二维码
pythonserver side programmingprogramming更新于 2025/12/27 13:00:17
二维码是机器可读的数据格式,可用于任何需要自动扫描的东西。可以利用自定义二维码中打包的漏洞来利用常见漏洞,因为二维码无处不在,从产品包装到航空公司登机牌等。黑客使用 QRGen 工具创建恶意二维码来针对易受攻击的设备。二维码攻击之所以有效,是因为人类无法在不扫描二维码的情况下读取或理解二维码中包含的信息,这可能会使任何试图破译二维码的设备暴露在其中包含的漏洞之下。人类在实际扫描之前无法发现恶意二维码,二维码相对较大的有效载荷对黑客来说非常有利,尤其是与易受攻击的设备结合使用时。 QRGen 工具将使用 Python 接受有效载荷并将其编码为二维码。
QRGen 附带一个内置库,其中包含许多流行的漏洞,如果您有时间坐下来使用您想要利用的同一台设备并找出哪个有效,这将非常有用。对于希望审核使用二维码扫描仪的任何设备的渗透测试人员来说,仅仅购买相同的扫描仪并运行漏洞可能会导致扫描仪以意想不到的方式运行。在运行脚本时,可以使用 -l 标志和数字访问 QRGen 上可用的有效载荷类别。数量和有效载荷类型如下所示。
命令注入
格式字符串
字符串模糊测试
SQL 注入
目录遍历
LFI
XSS
安装 QRGen
要开始使用 QRGen,我们需要从 GitHub 下载存储库,然后在终端窗口中执行以下命令。
git clone https://github.com/h0nus/QRGen
cd QRGen
pip3 install -r requirements.txt
从有效载荷类型
安装打包后,您可以通过输入 python3 qrgen.py 来运行脚本,如下所示 −
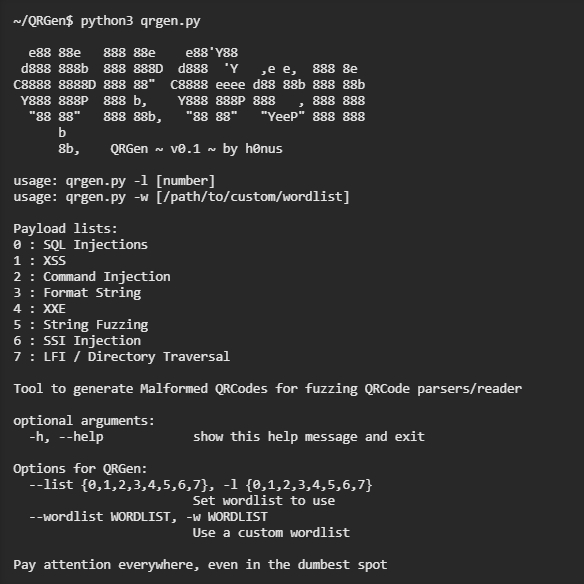
首先,让我们创建一个包含格式字符串有效载荷的有效载荷。为此,请使用以下参数运行 QRGen。
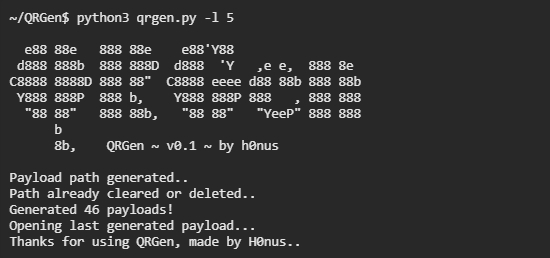
最后,将生成一系列二维码,最后一个创建的二维码将自动打开。
相关文章
有用资源
python 参考教程 - 该教程包含有关 python 的更多信息:https://www.cainiaomax.com/python/

