Windows Server 2012 - IIS 安全
IIS (Internet 信息服务) 始终面向互联网。因此,遵循一些规则非常重要,这样可以最大限度地降低被黑客攻击或出现其他安全问题的风险。第一条规则是定期更新系统。第二条规则是创建不同的应用程序池,您可以按照以下步骤操作。
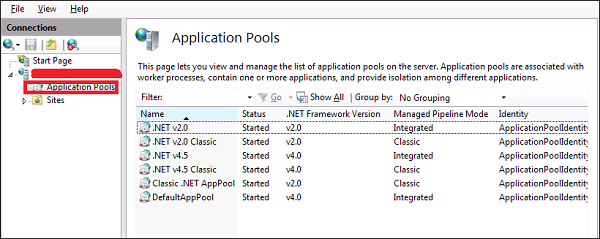
步骤 1 − 您需要前往:服务器管理器 → Internet 信息服务 (IIS) 管理器 → 应用程序池。
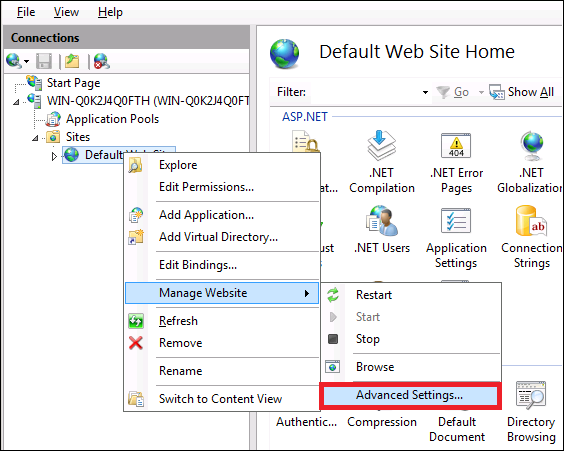
步骤 2 − 点击"网站" → 右键单击"默认网站" → 管理网站 →高级设置。
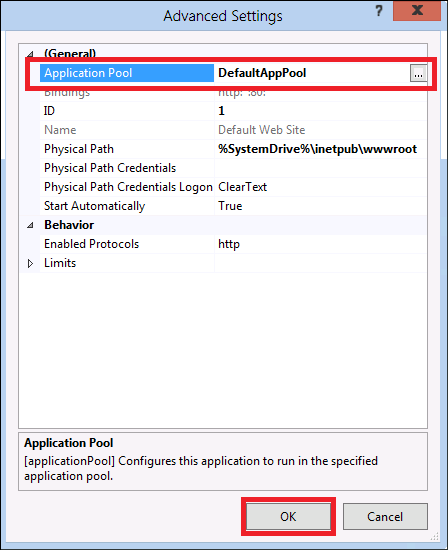
步骤 3 − 选择默认池。
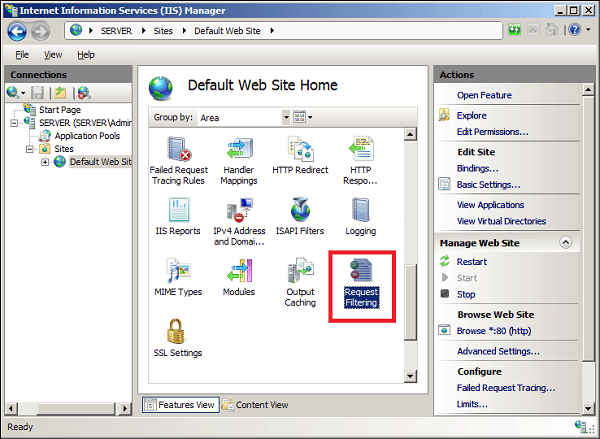
步骤 4 − 禁用 OPTIONS 方法,具体操作如下:服务器管理器 → Internet 信息服务 (IIS) 管理器 → 请求过滤。
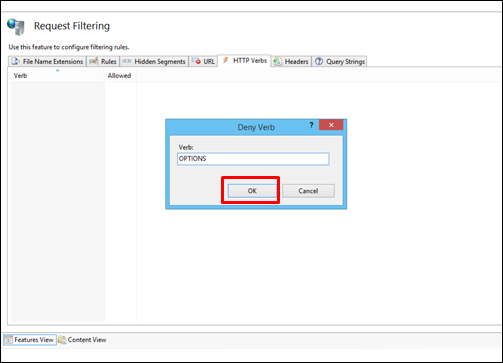
步骤 5 − 在操作窗格中,选择"拒绝动词"→在动词中插入"OPTIONS"并单击"确定"。
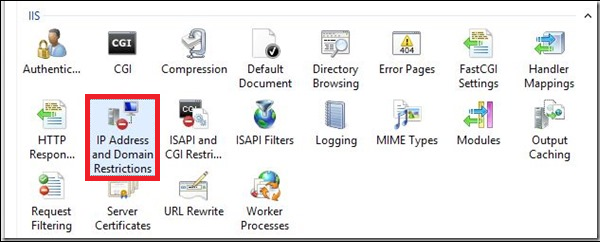
步骤 6 − 转到 IIS 管理器并双击"IP 地址和域限制"并单击"操作"窗格,启用动态 IP 限制阻止。
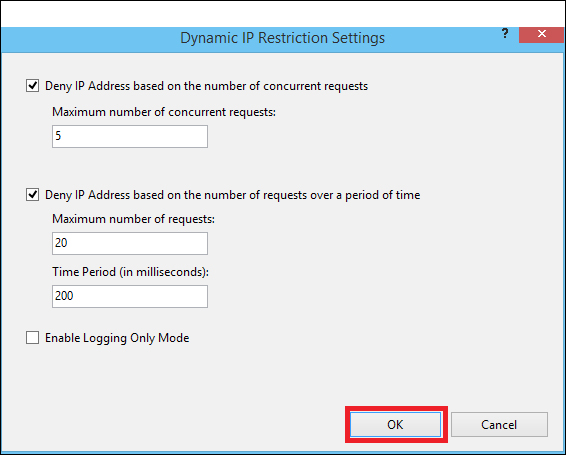
步骤 7 − 然后选择"编辑动态限制设置"并根据需要修改和设置动态 IP 限制设置。按"确定"。
步骤 8 − 启用并配置请求过滤规则。操作步骤:IIS 管理器 → 双击"请求过滤" → 切换到"规则"选项卡 →"操作"窗格。
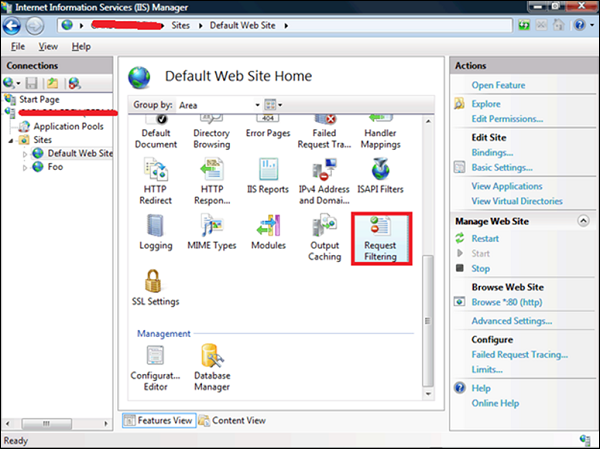
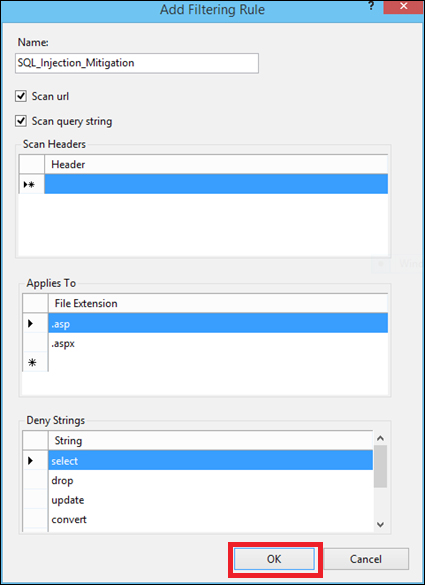
步骤 9 − 然后选择"添加过滤规则" → 设置所需规则 → 单击"确定"。
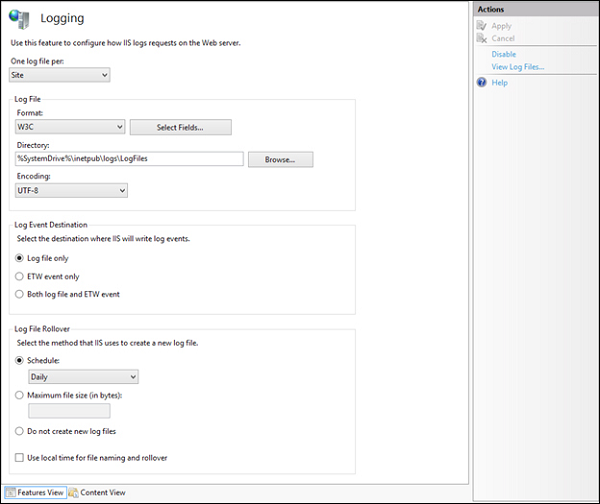
步骤 10 −启用日志记录。为此,我们需要遵循以下路径:IIS 管理器 → 选择要配置的特定站点 → 日志记录。