
Windows Server 2012 - 快速指南
Windows Server 2012 - 概述
Windows Server 2012(代号为 Windows Server 8)是微软针对服务器管理推出的最新版本操作系统。但这并非最后一个版本,因为最后一个版本是 Windows Server 2016。它于 2012 年 8 月 1 日正式发布,目前仅作为商业版本销售。
Windows Server 2012 的改进
此版本的主要改进如下 −
它已准备好与云系统集成,并且由于 Hyper-V 虚拟化 具有新功能 Hyper-V 副本,它仍然可以保留本地数据中心的经典功能,它允许您在群集和存储系统之间创建虚拟机副本。
可以存储迁移虚拟磁盘移动到不同的物理存储、虚拟机快照,可以从 Hyper-V 和虚拟磁盘中删除虚拟机,并且无需关闭虚拟机即可直接使用。
核心服务器安装可轻松切换到 GUI 安装,无需重新安装。
文件服务器和存储服务的改进在于,它消除了相同卷中的相同副本,从而节省了空间。
存储池和存储空间允许您将硬盘分组到一个或多个存储池,然后允许创建虚拟磁盘。它可以将其他磁盘添加到存储池,并在不影响用户使用的情况下供用户使用。
iSCSI 目标服务器可以使用 iSCSI 标准为网络上的其他服务器和应用程序提供块存储。
Active Directory 克隆可以通过克隆现有的虚拟域控制器来部署其他域控制器。
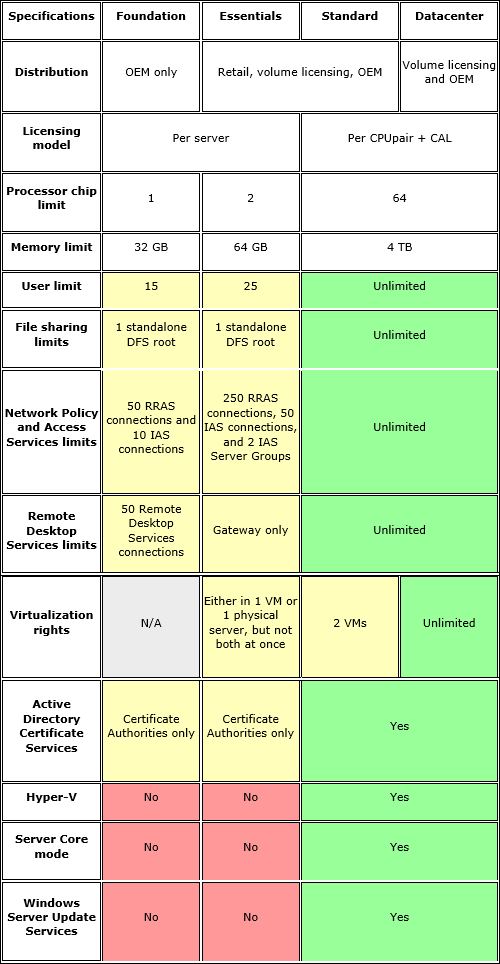
Windows Server 2012 有四个版本:Foundation、Essentials、Standard 和 Datacenter。除了数据中心版本之外,每个版本都有各自的限制,而且数据中心版本也是最昂贵的。
下表将显示最适合您业务需求的版本 −
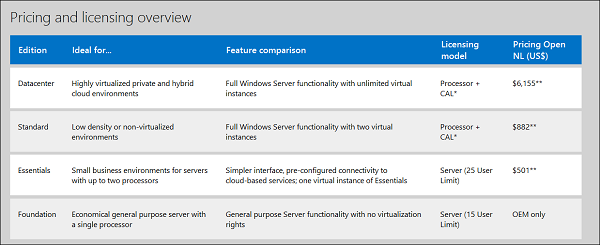
要了解许可成本,您可以点击以下链接 − https://www.microsoft.com/en-us/server-cloud/products/windows-server-2012-r2/purchasing.aspx
Windows Server 2012 - 安装
在本章中,我们将讨论 Windows Server 2012 的要求和先决条件。
系统要求
虽然现在大多数服务器可能都具备 Windows Server 2012 的必要要求,但了解这些要求对于您来说肯定很有用。想要从旧系统升级。
主要要求如下:
单核 CPU 最低 1.4 GHz(64 位处理器)或更快,Microsoft 建议多核 CPU 最低 3.1 GHz(64 位处理器)或更快。
RAM 内存最低 2GB,Microsoft 建议 8GB。
160 GB 硬盘,其中 60 GB 为系统分区空间。
这里需要注意的一点是,安装过程本身会验证您的计算机硬件,并告知您是否符合 Windows Server 2012 安装的条件。如果没有,则需要升级硬件。
安装
安装 Windows Server 2012 时,请遵循以下步骤。
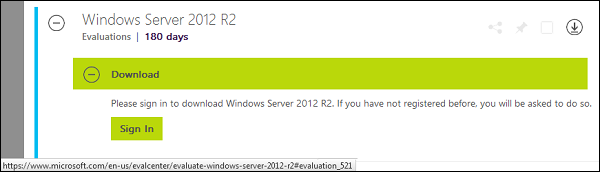
步骤 1 − 我们可以从以下链接下载 Windows Server 2012 R2 的评估版 ISO − https://www.microsoft.com/en-us/evalcenter/evaluate-windows-server-2012-r2
但您需要先使用 Microsoft 帐户(例如 Hotmail)登录才能完成下载。值得庆幸的是,评估期将持续 180 天,因此您有足够的时间来了解它是否适合您。
最后,如果您决定购买 Windows Server 2012 R2 许可证,您可以通过位于 − 的 Microsoft 在线商店在线购买。 https://www.microsoftstore.com/store/msusa/en_US/list/Windows-Server/categoryID.70676900?icid=BusinessR_Software_80_Windows_Server_112315
对于企业解决方案,我建议您通过您所在国家/地区的 Microsoft 合作伙伴购买。
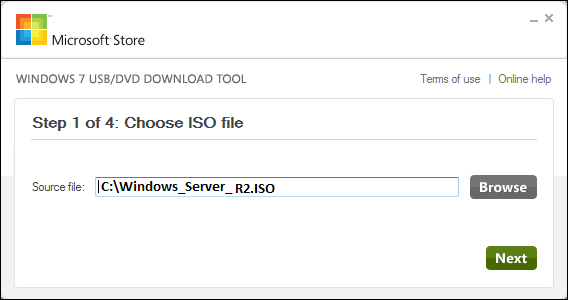
步骤 2 −下载 Microsoft ISO 后,创建一个启动 USB 驱动程序。该驱动程序可以使用名为"Windows USB/DVD 下载工具"的 Microsoft 工具创建,可从以下链接下载 − https://www.microsoft.com/en-us/download/windows-usb-dvd-download-tool
下载 EXE 文件后,打开它并选择 ISO 文件位置,然后像以下屏幕截图中所示点击"下一步",等待启动 USB 创建完成。
步骤 3 −完成上述步骤后,将 USB 插入服务器并等待一段时间直至文件加载完成。加载过程大约需要几分钟,如下图所示。
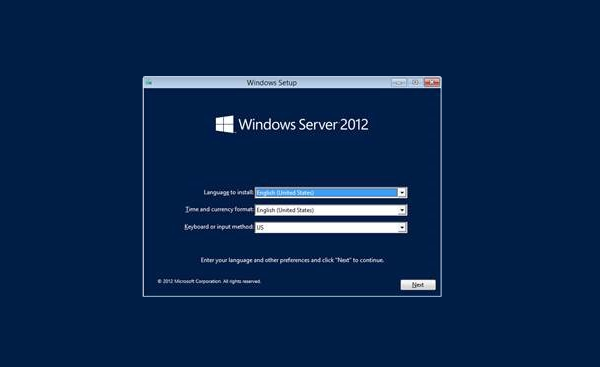
步骤 4 − 文件加载完成后,您将看到安装语言、键盘、时间和货币格式的设置界面。通常,所有默认设置即可开始使用。点击"下一步"。
步骤 5 −点击"立即安装"。
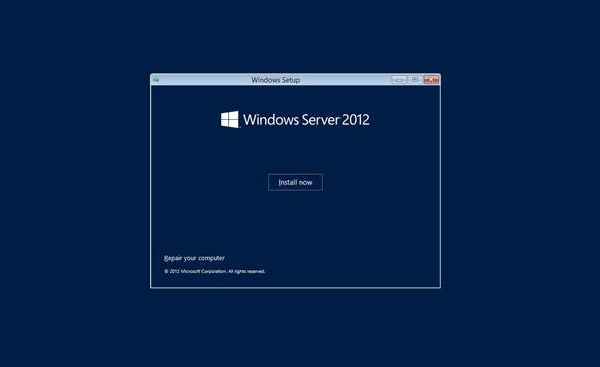
步骤 6 − 点击"立即安装"后,安装程序将启动并加载所有文件,屏幕将如以下屏幕截图所示。
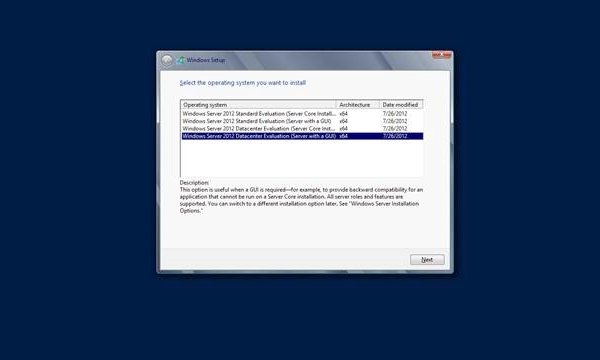
步骤 7 − 等待文件加载完毕,然后您将看到以下屏幕。选择"Windows Server 2012 DataCenter Evaluation(带 GUI 的服务器)",然后点击"下一步"。
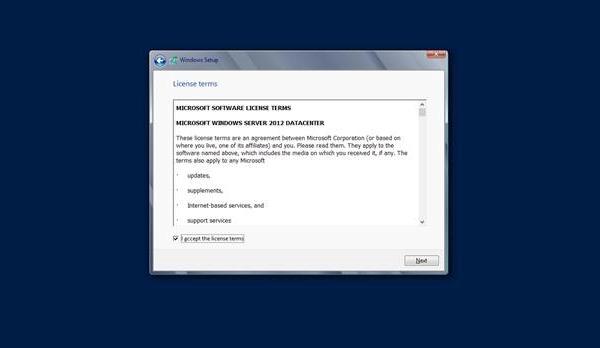
步骤 8 − 点击"我接受许可条款",然后点击"下一步"按钮,如下图所示。
步骤 9 − 将出现以下屏幕。在"驱动程序选项"中,您可以创建新分区、删除或格式化硬盘。完成此过程后,您可以选择安装 Windows Server 2012 R2 的分区,在本例中只有一个分区。完成所有操作后,点击"下一步"。
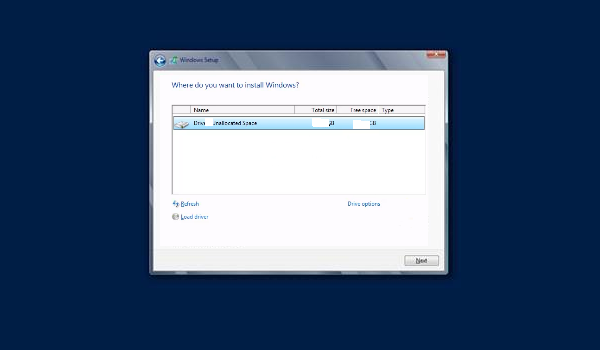
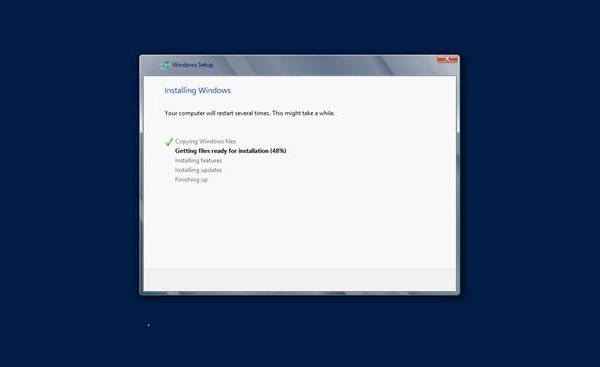
步骤 10 − 在此期间,请等待此过程完成,然后服务器将重新启动。
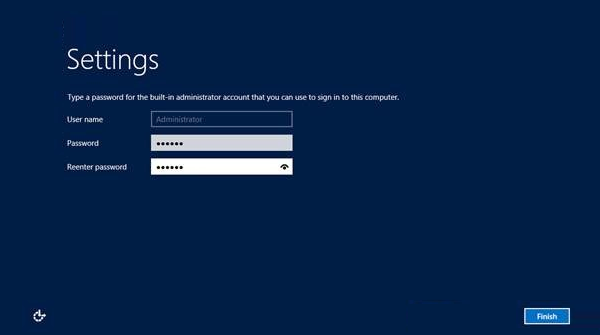
步骤 11 − 重新启动完成后,将出现以下屏幕。设置服务器密码,然后点击"完成"。
步骤 12 −安装完成需要几分钟时间。
步骤 13 − 完成所有这些操作后,您就完成了安装过程,并将出现以下屏幕。
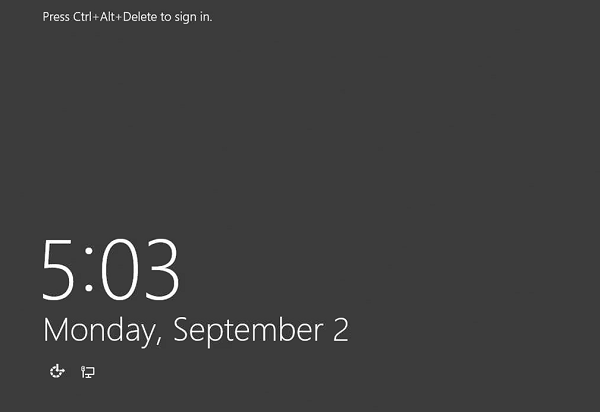
Windows Server 2012 - 服务器角色
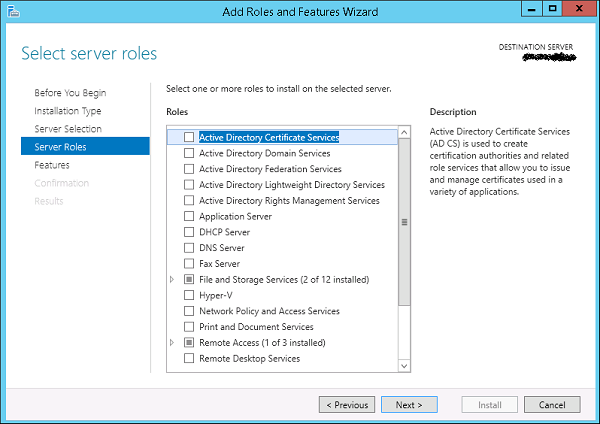
与之前的版本一样,Windows Server 2012 具有以下可用的角色,在后续章节中,我们将了解如何安装和配置最重要的角色。
下图显示了所有角色。小提醒! - 角色和功能是您完成 IT 管理职责所需安装或激活的工具,如果没有安装它们,您将无法执行任何操作。
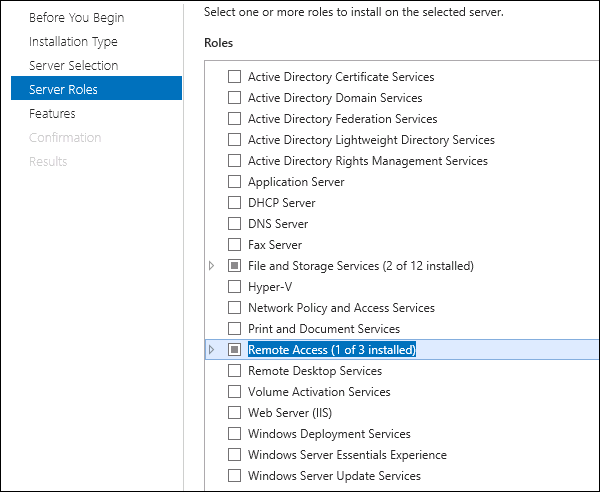
要在服务器中添加角色,我们应遵循以下步骤 −
步骤 1 −用鼠标点击任务栏中的"服务器管理器",如下图所示。
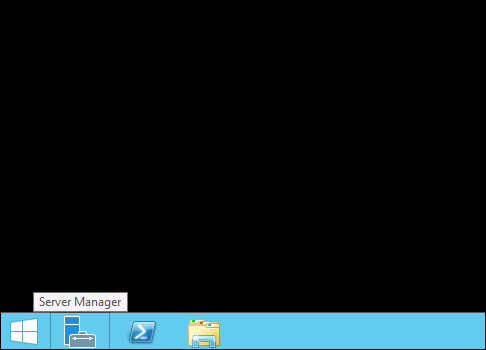
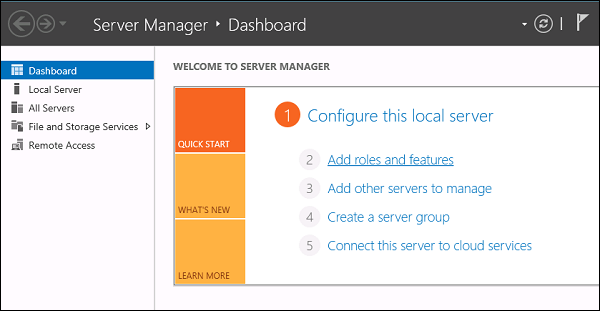
步骤 2 − 打开"服务器管理器"后,点击第二个选项"添加角色和功能"。
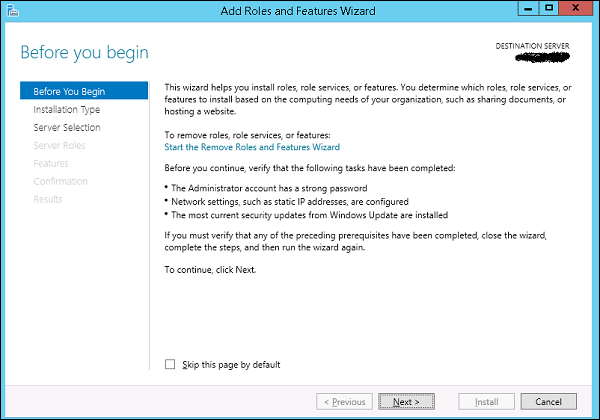
步骤 3 − 将出现以下屏幕,然后您可以点击"下一步"按钮。
步骤 4 −选择基于角色或基于功能的安装,然后点击"下一步"按钮。
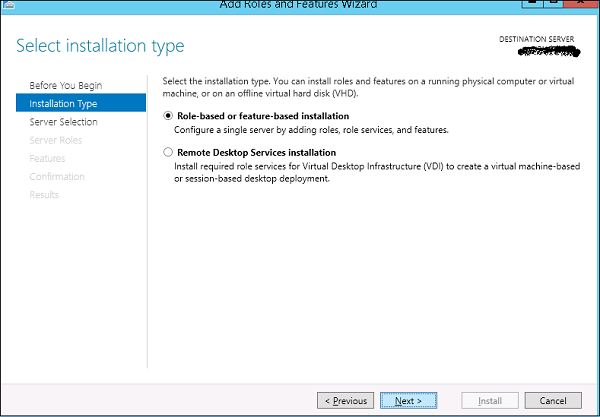
在出现的下一个屏幕中,您将看到以下两个选项 −
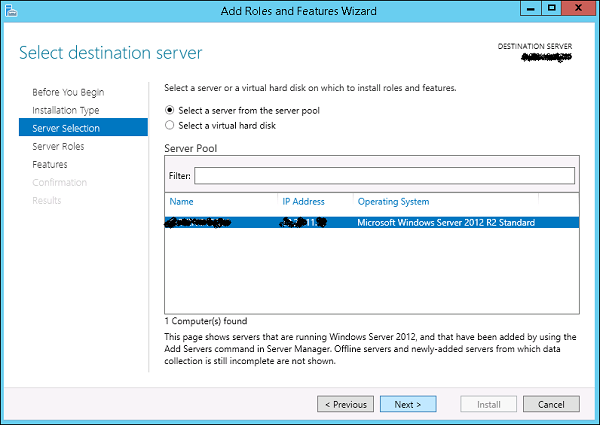
选项 1 − 从服务器池中选择一台服务器。此选项适用于:如果您希望像以下屏幕截图中所示那样在物理服务器上安装服务。
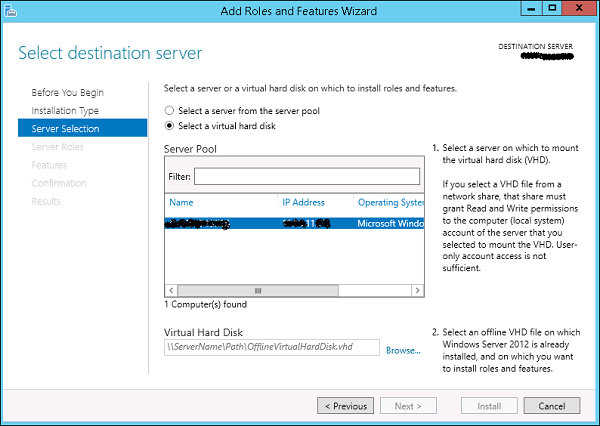
选项 2 − 如果您想将服务安装在可以位于网络存储中的虚拟磁盘中,请选择虚拟硬盘。为了更好地理解,请看以下屏幕截图。
步骤 5 − 最后一步是检查要安装的服务,但在接下来的章节中,我们将继续为每个重要服务进行此设置。
Windows Server 2012 - PowerShell
Windows PowerShell 是一种专为系统管理而设计的命令行 Shell和脚本语言。它在 Linux 中的对应版本称为 Bash 脚本。Windows PowerShell 基于 .NET Framework 构建,可帮助 IT 专业人员控制和自动化 Windows 操作系统以及在 Windows Server 环境中运行的应用程序的管理。
Windows PowerShell 命令(称为 cmdlet)允许您通过命令行管理计算机。Windows PowerShell 提供程序允许您像访问文件系统一样轻松地访问数据存储(例如注册表和证书存储)。
此外,Windows PowerShell 还具有丰富的表达式解析器和功能完善的脚本语言。因此,您可以用简单的语言完成所有使用 GUI 执行的任务,甚至更多。
PowerShell 图标可以在任务栏和开始菜单中找到。只需点击图标即可打开。
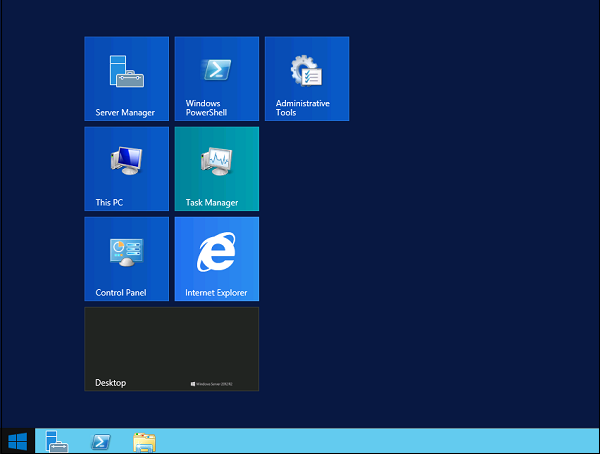
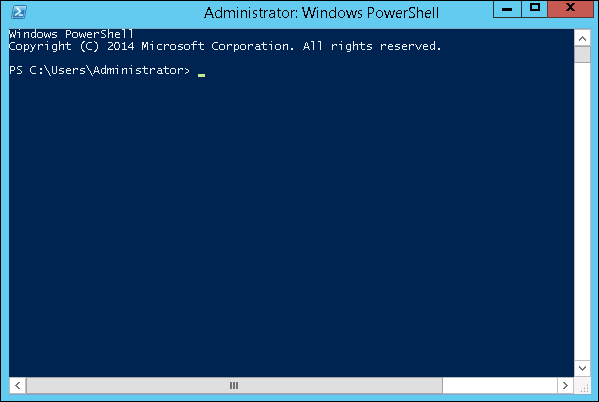
要打开它,只需点击图标,然后会打开以下屏幕,这意味着 PowerShell 已准备好供您使用。
PowerShell 的最新版本是 5.0。为了检查服务器中安装了什么,我们输入以下命令 - :$PSVersionTable,如以下屏幕截图所示。从屏幕上我们还知道我们拥有 PSVersion 4.0。
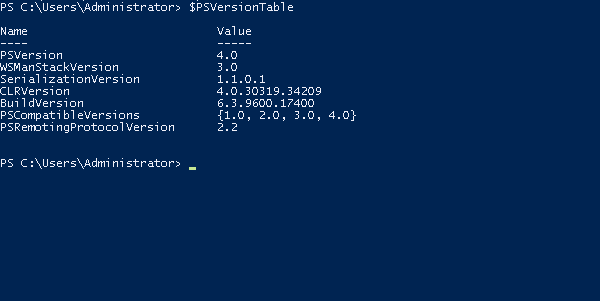
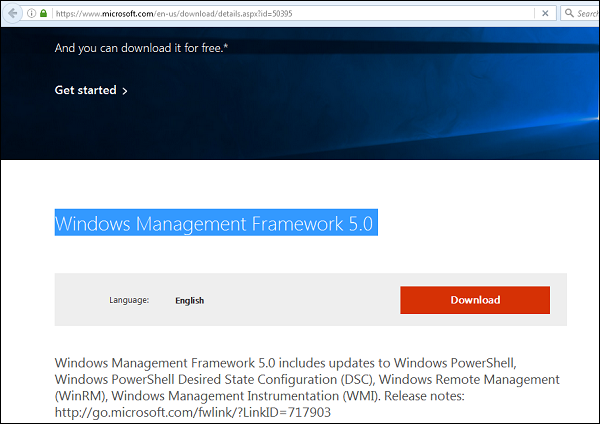
要更新到最新版本,请执行以下操作:它包含更多 Cmdlet,我们需要从以下链接下载 Windows Management Framework 5.0 − https://www.microsoft.com/en-us/download/details.aspx?id=50395 并安装。
PowerShell ISE
Windows PowerShell 集成脚本环境 (ISE) 是 Windows PowerShell 的宿主应用程序。在 Windows PowerShell ISE 中,您可以在一个基于 Windows 的图形用户界面中运行命令并编写、测试和调试脚本,该界面具有多行编辑、Tab 键补全、语法着色、选择性执行、上下文相关帮助以及对从右到左语言的支持。
您可以使用菜单项和键盘快捷键执行许多在 Windows PowerShell 控制台中执行的相同任务。例如,在 Windows PowerShell ISE 中调试脚本时,要设置脚本中的行断点,请右键单击代码行,然后单击切换断点。
要打开它,只需转到"开始"菜单 - "搜索",然后键入"PowerShell",如以下屏幕截图所示。
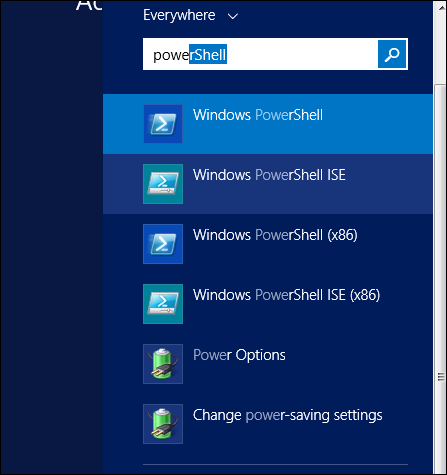
然后点击"Windows PowerShell ISE"。或者点击向下箭头,如下图所示。
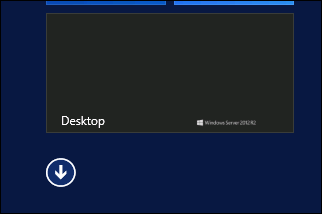
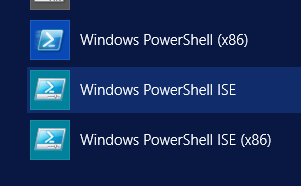
它将列出服务器上安装的所有应用程序,然后点击"Windows PowerShell ISE"。
将打开下表 −
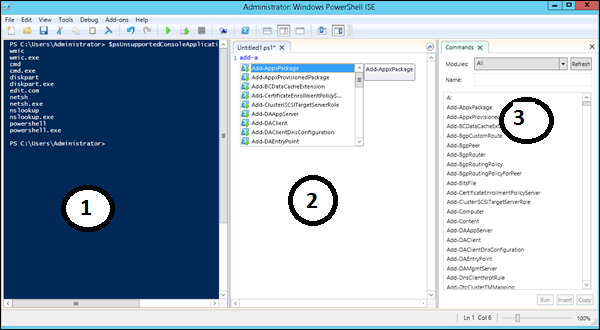
它包含三个部分,包括:PowerShell 控制台(编号 1),脚本文件(编号 2),以及第三个部分是命令模块,您可以在其中找到该模块。
创建脚本时,您可以直接运行并查看结果,如以下示例所示 −
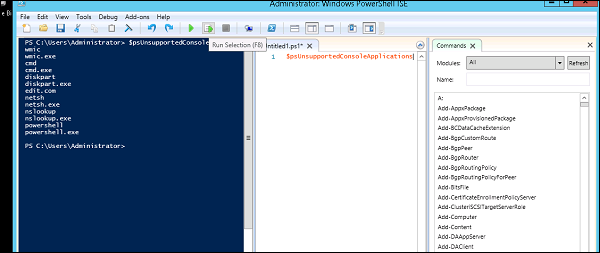
PowerShell 基本命令
PowerShell 命令非常多,在本教程中很难将所有命令都列出来,我们将重点介绍一些最重要的 PowerShell 命令以及基本命令。
第一步是转到 Get-Help 命令,该命令会向您解释如何输入命令及其参数。
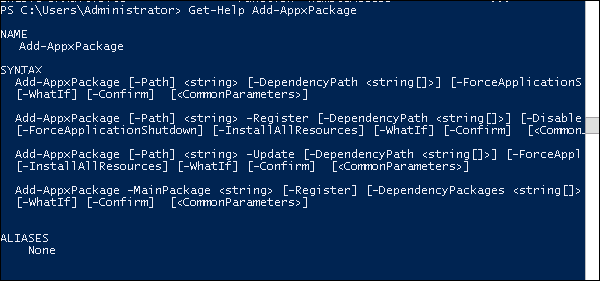
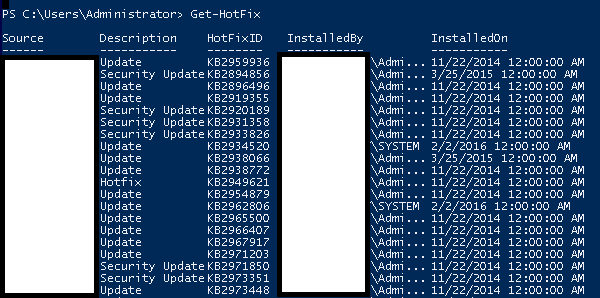
获取更新列表 −
- Get-HotFix 并按如下方式安装修补程序
- Get-HotFix -id kb2741530
远程管理
远程管理服务是 Windows Server 2012 管理中最重要的部分之一。服务器管理通过 Windows 管理规范执行。 WMI 指令可以通过网络 WinRM"远程管理"发送。
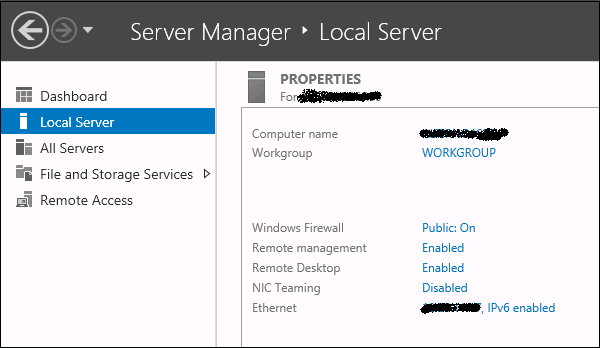
默认情况下,此实用程序处于启用状态,您可以通过转到"服务器管理器"→"本地服务器"进行检查,如下图所示。
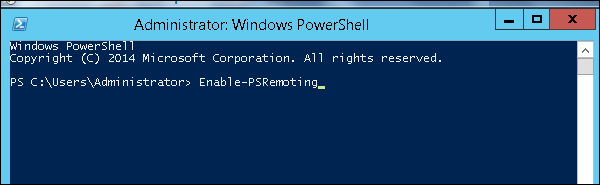
如果它被禁用,您可以通过打开 PowerShell,然后输入 EnablePSRemoting 来启用它,如下图所示。
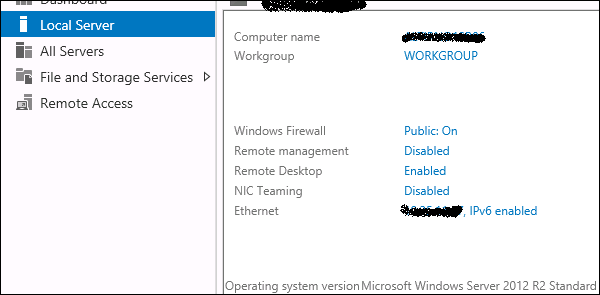
还有另一种启用方法 - 单击"服务器管理器"→"本地服务器"本地服务器,然后启用远程管理。
添加用于远程管理的服务器
要添加其他用于远程管理的服务器,请按照以下步骤操作 −
步骤 1 − 服务器管理器 → 仪表板 → 添加其他要管理的服务器。
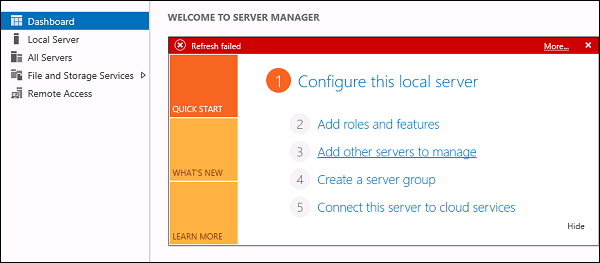
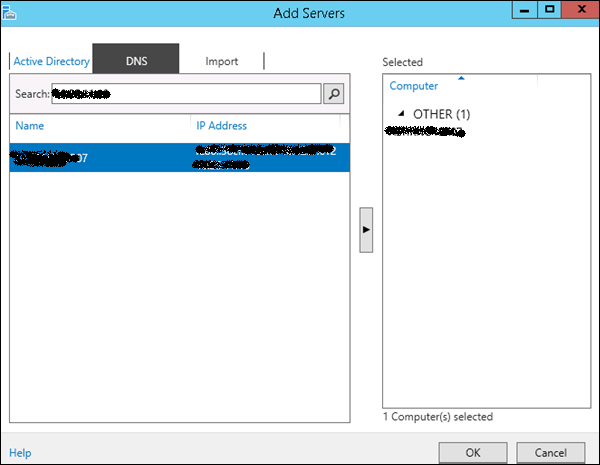
步骤 2 − 如果服务器已加入域,则添加选择选项"Active Directory",在我的情况下,它们未加入域,因此我选择了第二个选项"DNS"→在搜索框中,我添加了需要管理的服务器的 IP 地址,然后点击小箭头,然后单击"确定"。
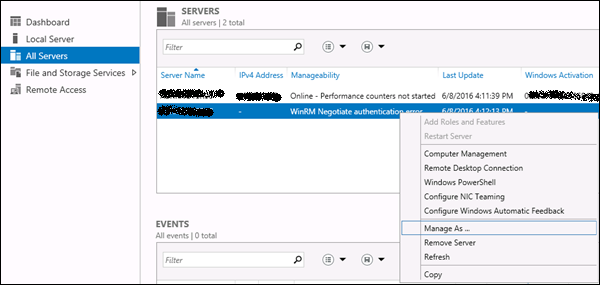
步骤 3 − 前往"服务器管理器"->"所有服务器",您将看到已添加的服务器。由于我的服务器位于工作组中,因此我需要右键单击并选择"以...身份管理",如下图所示。
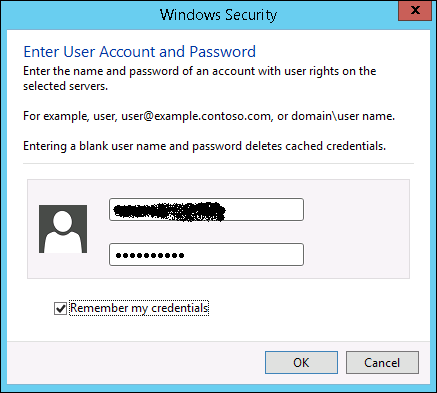
步骤 4 − 如下所示输入远程服务器的凭据,然后单击"确定"。
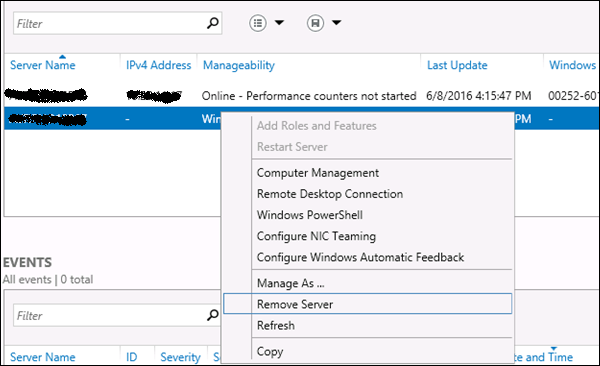
要移除托管服务器,请右键单击服务器 →"移除服务器"。
Windows Server 2012 - Windows 防火墙
高级安全 Windows 防火墙是在 Windows Server 2012 上运行的防火墙,默认情况下处于启用状态。Windows Server 2012 中的防火墙设置可通过 Windows 防火墙 Microsoft 管理控制台 进行管理。要设置防火墙,请执行以下步骤 −
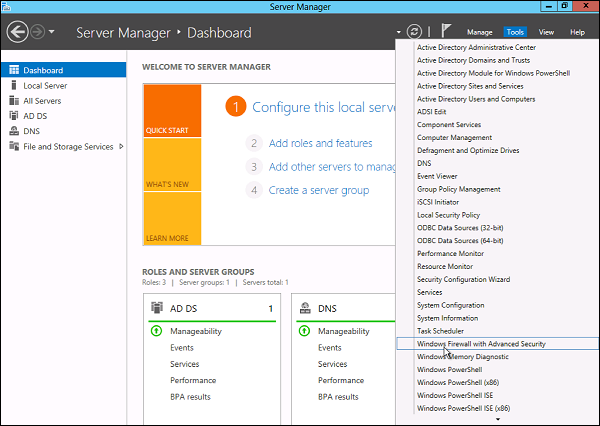
步骤 1 − 在任务栏中单击"服务器管理器"→点击"工具"菜单,然后选择"高级安全 Windows 防火墙"。
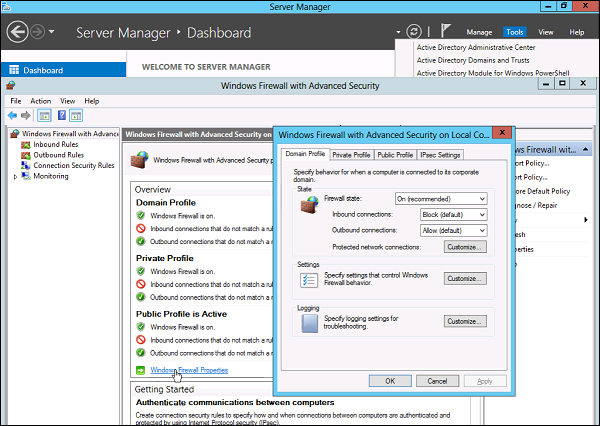
步骤 2 − 从 MMC 中选择 Windows 防火墙属性,查看当前配置设置。这允许修改三个防火墙配置文件的设置,这三个配置文件分别是 域、私有和公共 以及 IPsec 设置。
步骤 3 −应用自定义规则,包括以下两个步骤 −
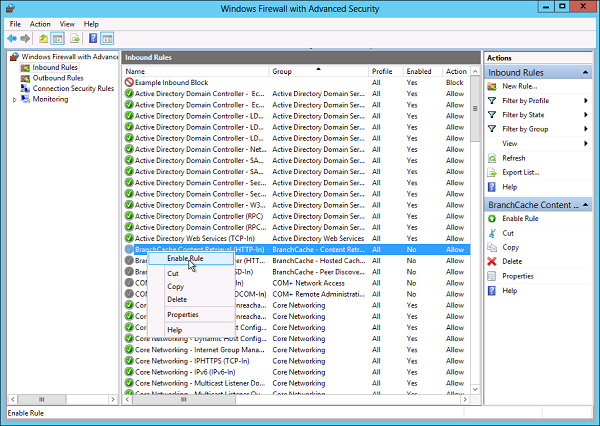
在管理控制台左侧的高级安全 Windows 防火墙下,选择入站规则或出站规则。(如您所知,出站流量是从服务器流向互联网的流量,入站流量是从服务器流向互联网的流量)。当前启用的规则以绿色复选框图标表示,禁用的规则则以灰色复选框图标表示。
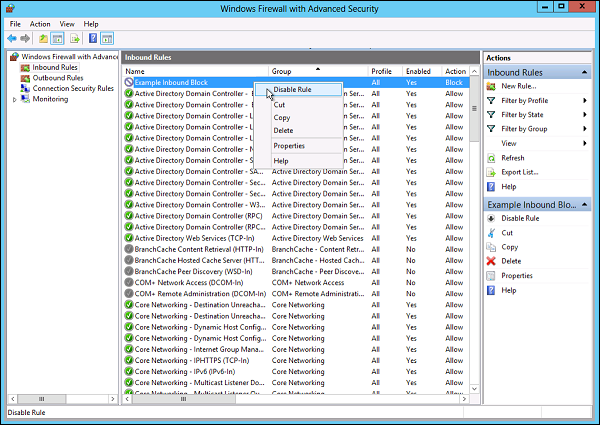
右键单击规则可在启用/禁用之间切换。
如何创建新的防火墙规则?
要创建新的防火墙规则,您必须遵循以下步骤 −
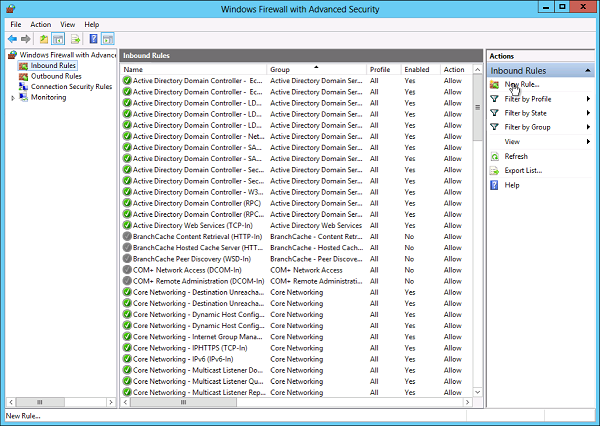
步骤 1 − 在"入站规则"或"出站规则"的右侧,单击"新建规则"。
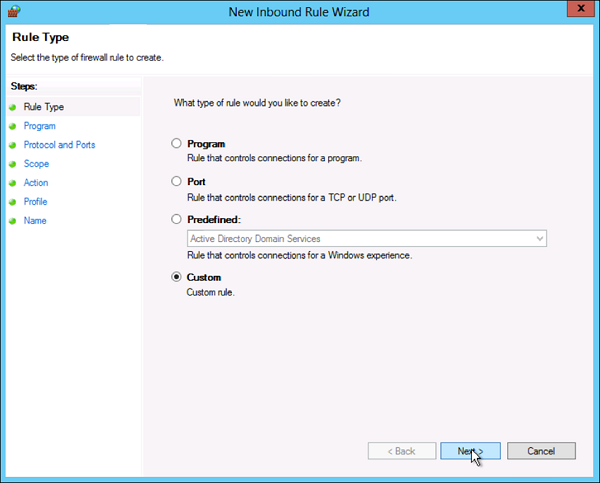
步骤 2 −从"规则类型"单选按钮中选择"自定义",然后点击下一步。
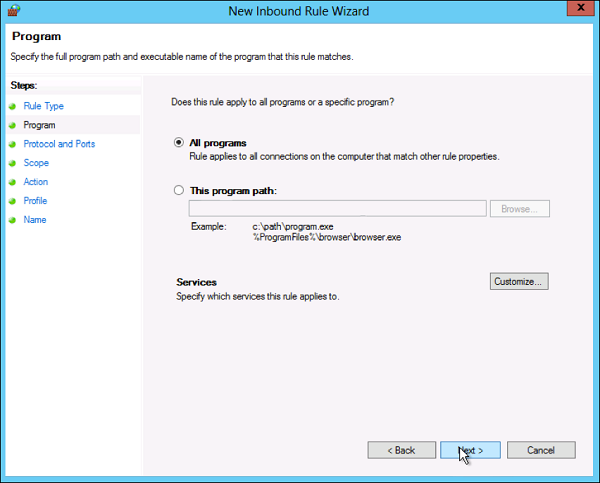
步骤 3 − 选择自定义防火墙规则的程序关联,可以是"所有程序"或某个程序的路径,然后点击"下一步"。
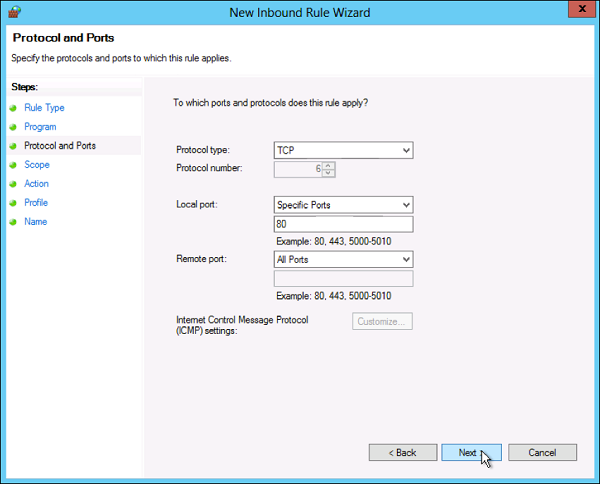
步骤 4 − 在"协议类型"字段中选择协议类型 →点击下一步。
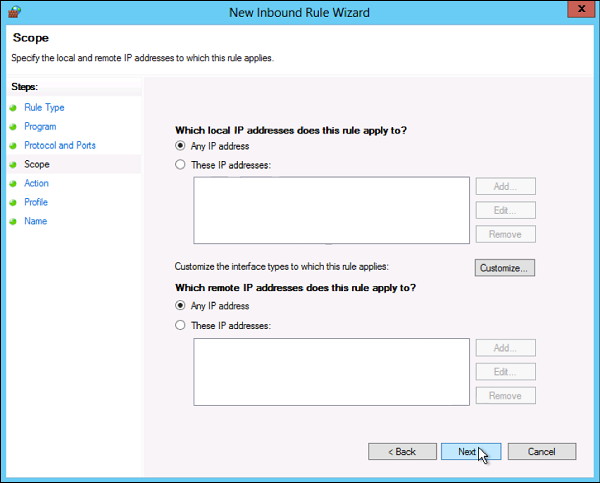
步骤 5 − 为本地和远程地址选择 IP 地址关联 → 点击下一步。
步骤 6 − 选择对匹配流量采取的操作 → 点击下一步。
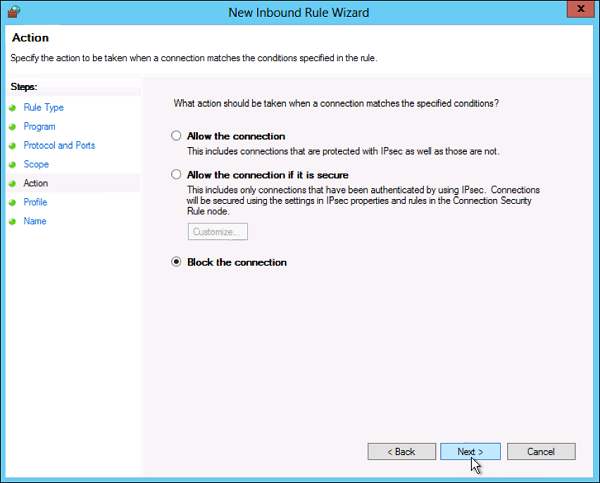
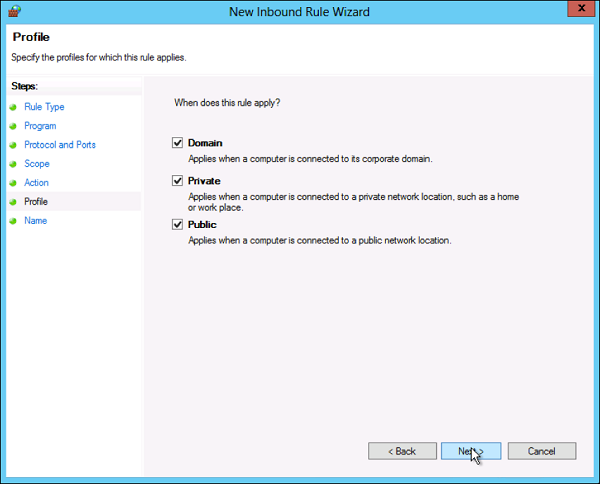
步骤 7 − 选择与自定义规则关联的配置文件 →点击下一步。
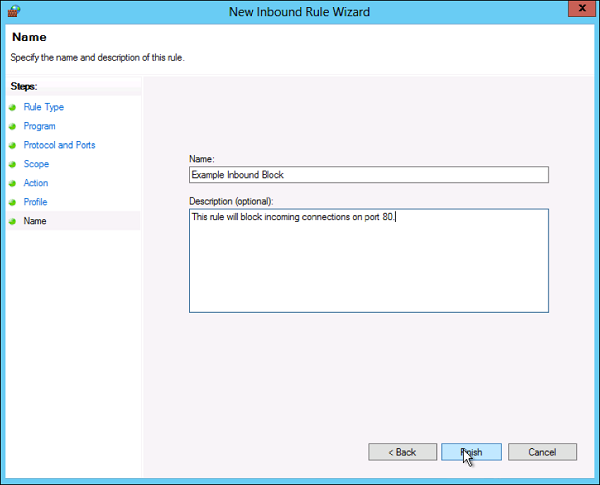
步骤 8 − 输入防火墙规则的名称和可选描述 → 完成。
步骤 9 − 防火墙规则可以在相应的"规则"选项卡中找到,根据创建的类型,可以是入站规则,也可以是出站规则。要禁用或删除规则,请在 MMC 中找到该规则,右键单击它,然后选择禁用规则或删除。
远程桌面管理
在本章中,我们将了解如何启用远程桌面应用程序。这很重要,因为它使我们能够在服务器上进行远程工作。为此,我们有以下两个选项。对于第一个选项,我们必须遵循以下步骤。
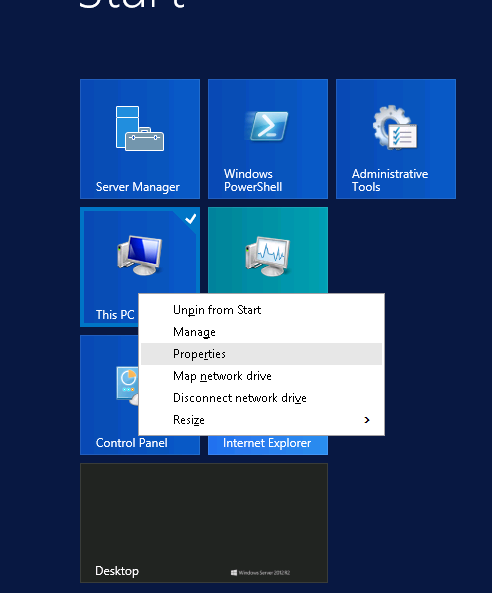
步骤 1 − 转到"开始"->右键单击"此电脑"->属性。
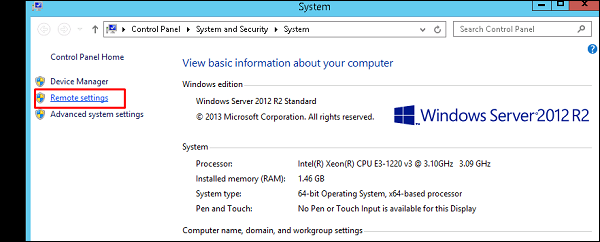
步骤 2 − 在左侧点击"远程设置"。
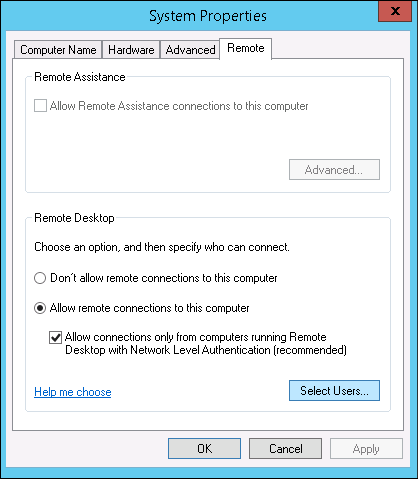
步骤 3 − 选中单选按钮"允许远程连接到此计算机"并选中复选框"仅允许运行具有网络级别身份验证的远程桌面的计算机连接(推荐)"并点击"选择用户"。
步骤 4 −点击"添加"。
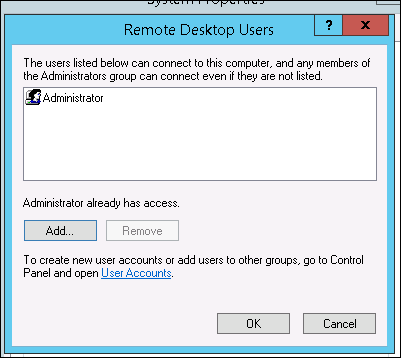
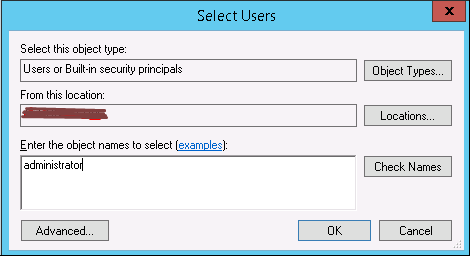
步骤 5 − 输入您想要允许访问的用户。在本例中,输入的是管理员,然后点击"确定"。
对于第二种选择,我们需要遵循以下步骤。
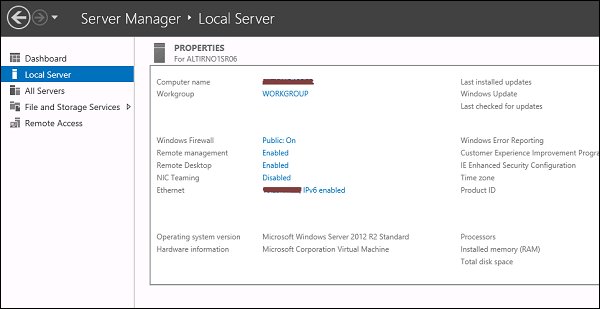
步骤 1 − 点击"服务器管理"->"本地服务器"->点击"启用"或"禁用"(如果已禁用)。
Windows Server 2012 - 资源监视器
资源监视器是一款强大的工具,可以识别哪些程序/服务正在使用资源,例如程序、应用程序、网络连接和内存使用情况。
要打开资源监视器,请转到"服务器管理"->"工具"。
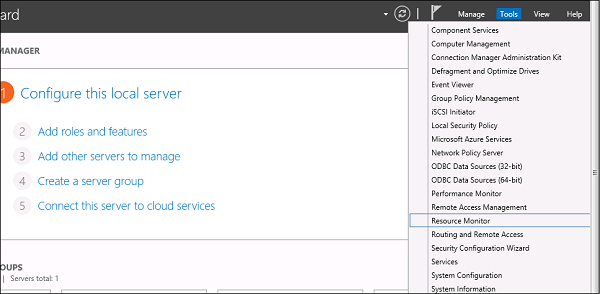
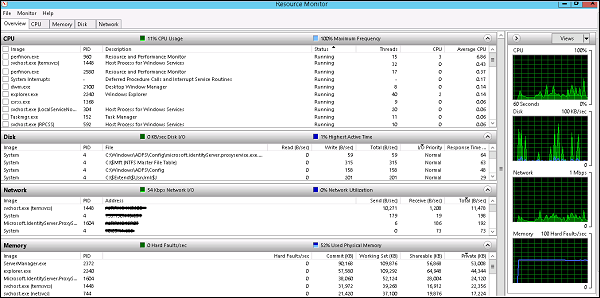
点击"资源监视器",第一部分是"概览"。它显示每个应用程序的 CPU 消耗情况,并在表格右侧实时监控 CPU 使用率图表。内存选项卡显示每个应用程序消耗的内存量,并在表格右侧的 CPU 使用率图表中实时监控内存消耗。
"磁盘"选项卡按不同的硬盘驱动器进行划分。这将显示当前的磁盘 I/O 以及每个进程的磁盘使用情况。"网络"选项卡将显示进程及其发送和接收的网络字节数。它还将显示当前的 TCP 连接数、当前正在监听的端口及其 ID。
Windows Server 2012 - Active Directory
在本章中,我们将了解如何在 Windows Server 2012 R2 中安装 Active Directory。许多使用过旧版本的人都会运行 DCPROMO.EXE 来安装它,但在 2012 版本中,微软建议不要再使用它。
要继续安装,请按照以下步骤操作。
步骤 1 − 前往"服务器管理器"->"管理"->"添加角色和功能"。
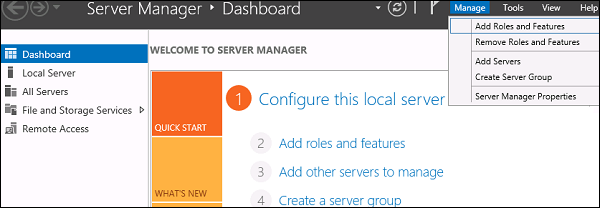
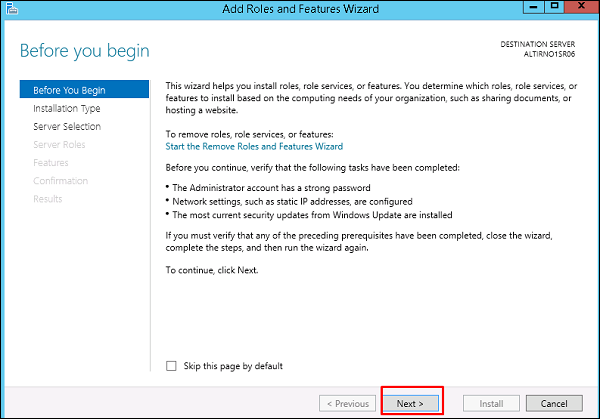
步骤 2 − 点击"下一步"按钮。
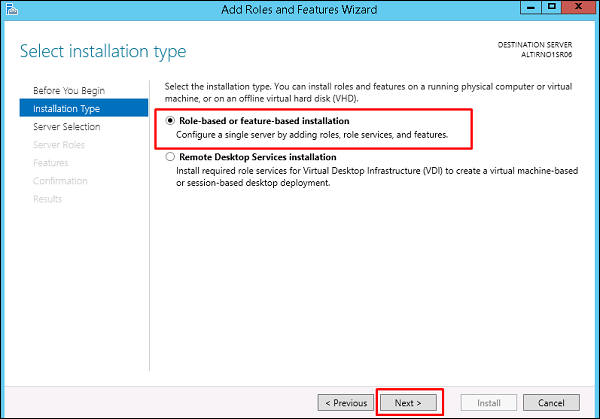
步骤 3 −由于我们要在这台机器上安装 AAD,因此我们将选择"基于角色或基于功能的安装"→下一步。
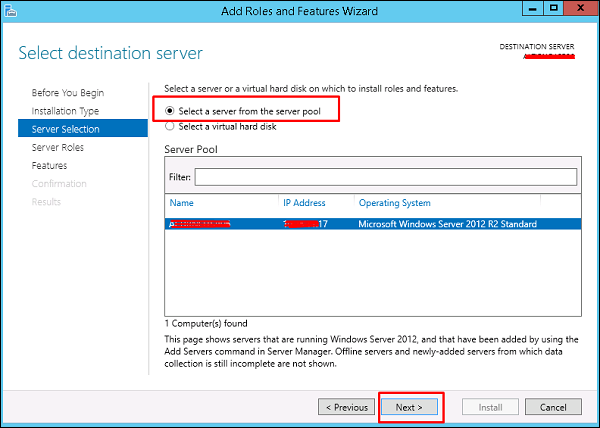
步骤 4 − 点击"从服务器池中选择服务器",这是本地安装的情况。
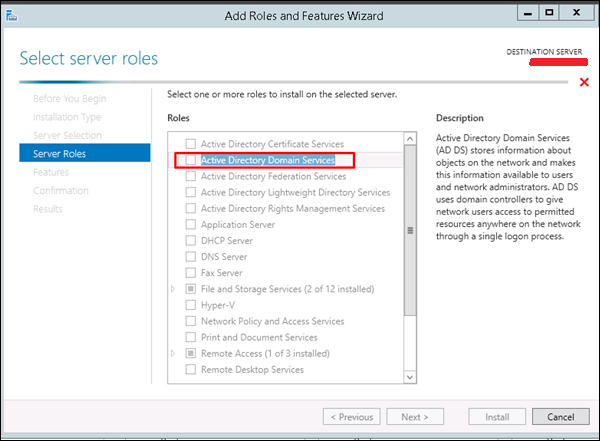
步骤 5 − 勾选 Active Directory 域服务 旁边的复选框。系统会显示一个方框,其中解释了安装域服务所需的其他角色、服务或功能。
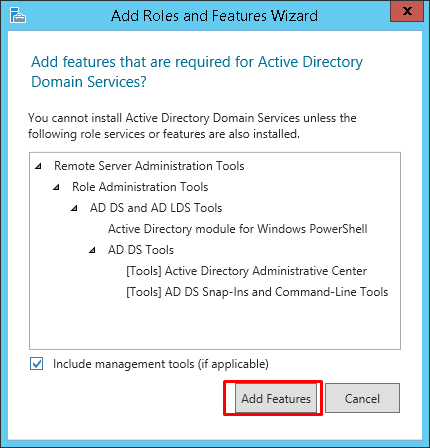
步骤 6 − 点击"添加功能"。
步骤 7 − 勾选"组策略管理"→下一步。
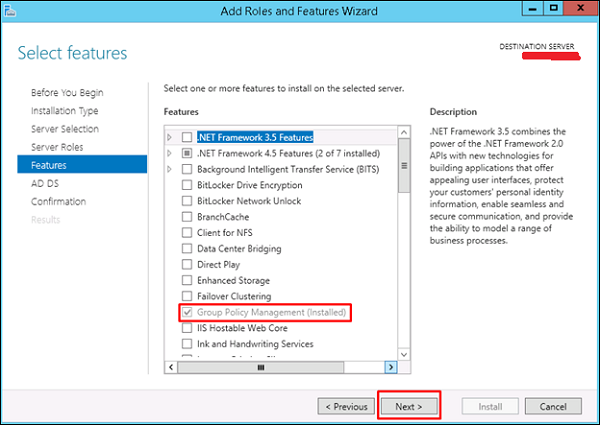
步骤 8 − 点击"下一步"按钮。
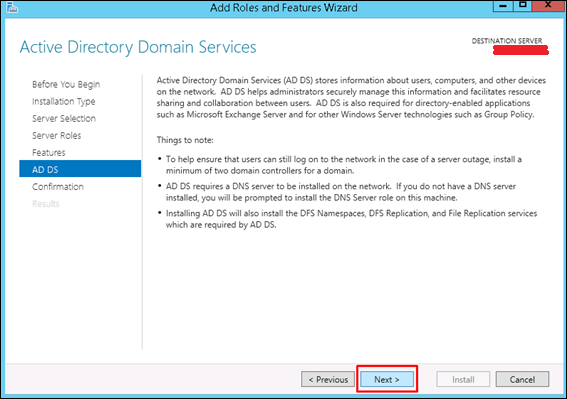
步骤 9 −点击"安装"。
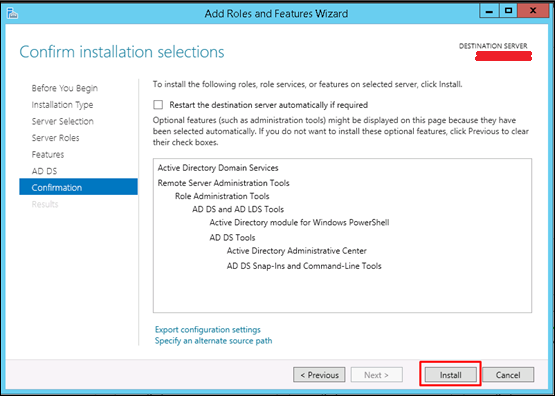
安装屏幕现在将出现,您需要等待安装栏完成。
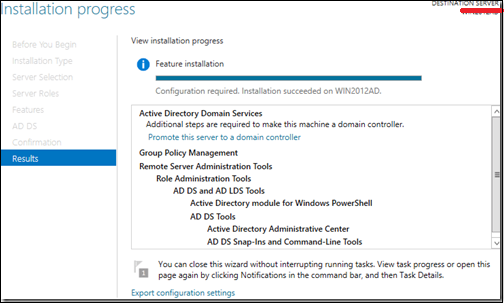
现在 DC 角色的安装已完成,您需要为您的服务器进行配置。
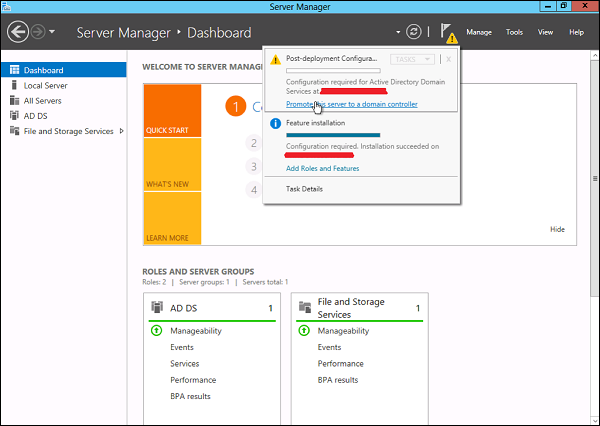
步骤 10 − 点击"服务器管理器" → 通过选择服务器管理器顶部的通知图标来打开通知窗格。在配置 AD DS(Active Directory 域服务)的通知中,点击将此服务器提升为域控制器。
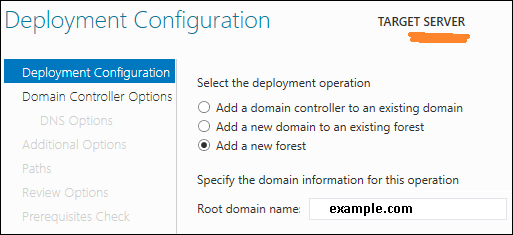
步骤 11 − 点击"添加新林" → 将您的根域名插入根域名字段。在本例中,我输入的是"example.com"。
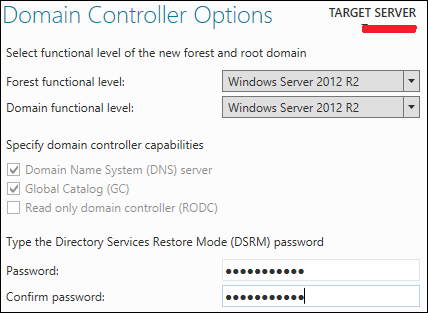
步骤 12 − 选择域和林功能级别。选择后,在提供的密码字段中填写 DSRM 密码。将域控制器启动到恢复模式时,需要使用 DSRM 密码。
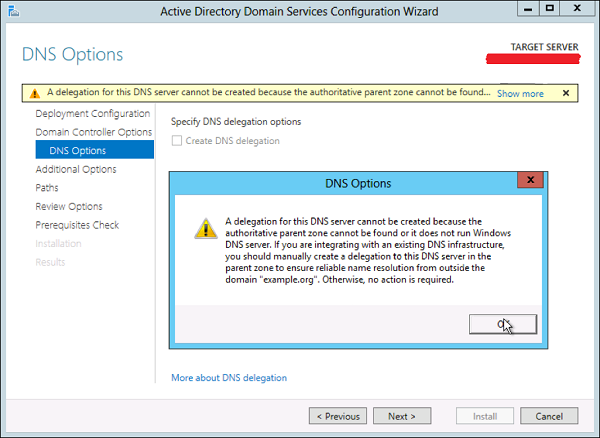
步骤 13 − 在出现的下一个屏幕中,"DNS 选项"选项卡上会显示一条警告,点击"确定",然后选择下一步。
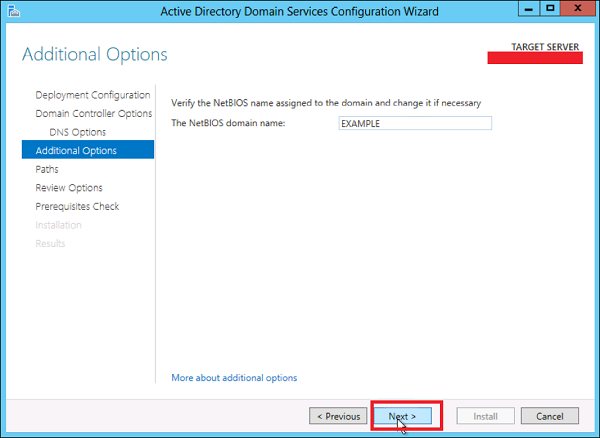
步骤 14 − 输入 NETBIOS 名称,然后点击"下一步"。
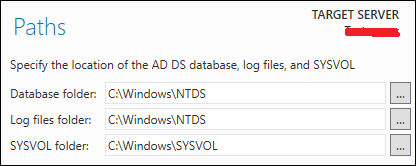
步骤 15 −选择 SYSVOL、日志文件和数据库文件夹的位置,然后点击下一步。
步骤 16 − 点击"安装"并等待安装完成。服务器将重启几次。
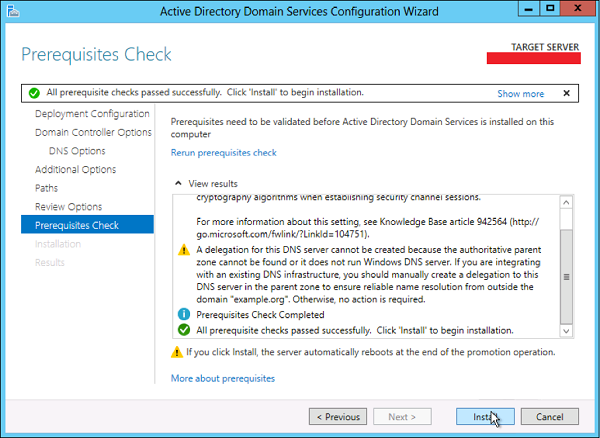
安装现已完成。
Windows Server 2012 - DC 帐户
在 Windows 2012 中,创建帐户 OU 和组与之前的版本基本相同。
要创建 OU 用户,请按照以下步骤操作。
步骤 1 −前往:服务器管理器 → 工具 → Active Directory 用户和计算机。
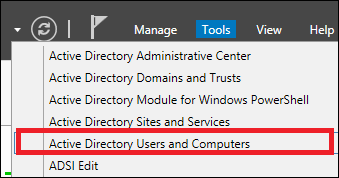
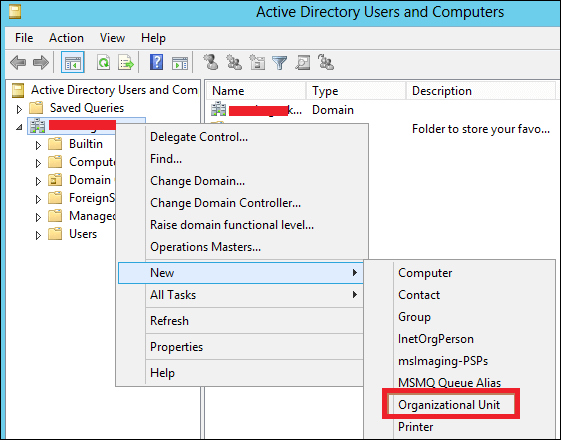
步骤 2 − 要创建名为"Management"的组织单位 (OU)。右键单击"Active Directory 用户和计算机"中的域,选择新建,然后点击组织单位。
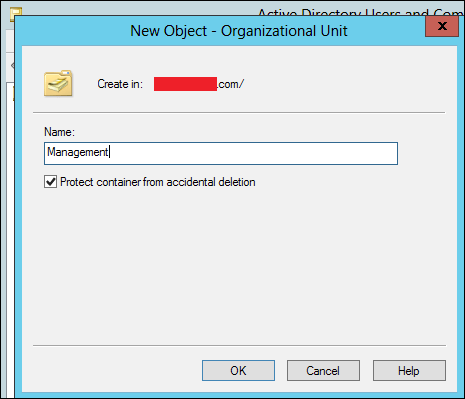
步骤 3 − 输入"Management"作为 OU 的名称。勾选保护容器免遭意外删除选项。此选项将保护此对象免遭意外删除。
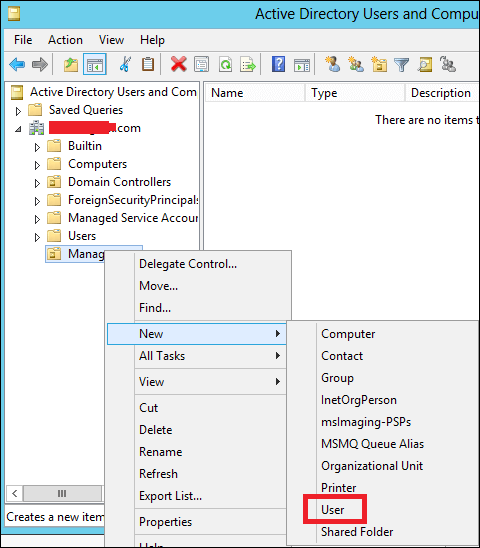
步骤 4 − 要创建用户,请右键单击 管理 组织单位,然后点击 新建,然后点击 用户。
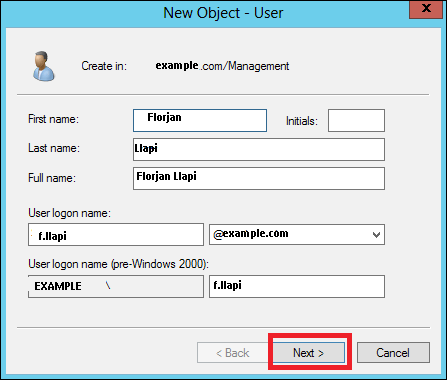
步骤 5 − 使用用户数据填写字段,然后点击"下一步"。
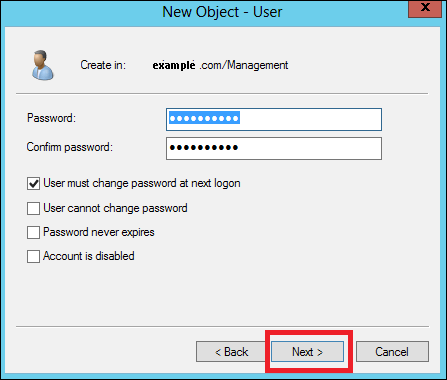
步骤 6 − 现在输入密码。勾选复选框"用户下次登录时必须更改密码"。用户登录时将被强制更改密码,点击"下一步",然后点击"完成"。
Windows Server 2012 - 文件系统
Windows Server 2012 中新增了一个名为"弹性文件系统 (ReFS)"的文件系统。
ReFS 的主要属性包括 −
即使单个底层存储设备发生故障,也能保持高水平的数据可用性和可靠性。
与存储空间结合使用时,提供完整的端到端弹性架构。ReFS 和存储空间结合使用时,可增强对存储设备故障的弹性。
ReFS 的重要功能如下 −
完整性 − ReFS 以一种保护数据免受许多常见错误影响的方式存储数据,这些错误通常会导致数据丢失。当 ReFS 与镜像空间或奇偶校验空间结合使用时,检测到的损坏(在启用完整性流的情况下,包括元数据和用户数据)可以使用存储空间提供的备用副本自动修复。此外,您还可以使用 Windows PowerShell cmdlet(Get-FileIntegrity 和 Set-FileIntegrity)来管理完整性和磁盘清理策略。
可用性 − ReFS 优先考虑数据的可用性。过去,文件系统经常容易受到数据损坏的影响,这需要系统离线进行修复。使用 ReFS,如果发生损坏,修复过程将局限于损坏区域并在线执行,无需卷停机。虽然这种情况很少见,但如果卷确实损坏,或者您选择不将其与镜像空间或奇偶校验空间一起使用,ReFS 会实现挽救功能,该功能会从活动卷上的命名空间中删除损坏的数据,并确保正常数据不会受到不可修复的损坏数据的不利影响。由于 ReFS 的所有修复操作均在线执行,因此它没有离线 chkdsk 命令。
可扩展性 − 随着计算机上存储的数据量和大小持续快速增长,ReFS 的设计使其能够出色地处理超大数据集(PB 级及以上),且不会对性能产生影响。ReFS 不仅支持 2^64 字节的卷大小(Windows 堆栈地址允许),还支持使用 16 KB 簇大小的高达 2^78 字节的更大卷大小。此格式还支持 2^64(即 1 字节的文件大小)、一个目录中 2^64 个文件以及一个卷中相同数量的目录。
主动纠错 − ReFS 的完整性功能由数据完整性扫描器(也称为清理器)利用。完整性扫描程序会定期扫描卷,识别潜在损坏并主动触发对损坏数据的修复。
当 ReFS 目录的元数据损坏时,子文件夹及其关联文件将自动恢复。ReFS 会在保持在线的情况下识别并恢复文件。ReFS 目录元数据的不可恢复损坏仅影响发生损坏的目录中的文件。
ReFS 包含一个新的注册表项 RefsDisableLastAccessUpdate,它与之前的 NtfsDisableLastAccessUpdate 注册表项等效。 Windows PowerShell 中新增的存储命令 (Get-FileIntegrity 和 SetFileIntegrity) 允许您管理完整性和磁盘清理策略。
组托管服务帐户
Windows Server 2008 R2 中引入了托管服务帐户 (MSA),用于自动管理(更改)服务帐户的密码。使用 MSA,您可以显著降低运行系统服务的系统帐户被盗用的风险。MSA 的一个主要问题是此类服务帐户只能在一台计算机上使用。这意味着 MSA 服务帐户无法与群集或 NLB 服务一起使用,这些服务帐户在多台服务器上同时运行并使用相同的帐户和密码。为了解决这个问题,微软在 Windows Server 2012 中添加了组托管服务帐户 (gMSA)功能。
要创建 gMSA,我们应该按照以下步骤 −
步骤 1 −创建 KDS 根密钥。DC 上的 KDS 服务将使用此密钥生成密码。
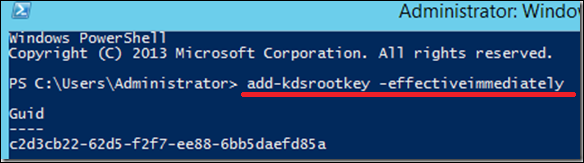
要在测试环境中立即使用该密钥,您可以运行 PowerShell 命令 −
Add-KdsRootKey –EffectiveTime ((get-date).addhours(-10))
要检查是否创建成功,我们运行 PowerShell 命令 −
Get-KdsRootKey
步骤 2 − 要创建并配置 gMSA → 打开 Powershell 终端并输入 −
新建 – ADServiceAccount – 名称 gmsa1 – DNSHostNamedc1.example.com – PrincipalsAllowedToRetrieveManagedPassword "gmsa1Group"
其中,
gmsa1 是要创建的 gMSA 帐户的名称。
dc1.example.com 是 DNS 服务器名称。
gmsa1Group 是包含所有需要使用的系统的 Active Directory 组。此组应在组管理中预先创建。
要检查,请转到 → 服务器管理器 →工具 → Active Directory 用户和计算机 → 托管服务帐户。
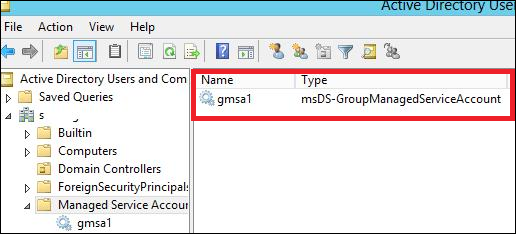
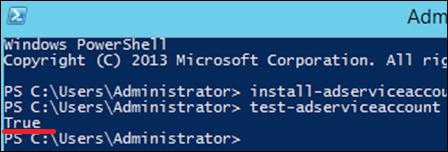
步骤 3 − 要在服务器上安装 gMA → 打开 PowerShell 终端并输入以下命令 −
- 安装 − ADServiceAccount – Identity gmsa1
- 测试 − ADServiceAccount gmsa1
运行第二条命令后,结果应为"True",如下图所示。
步骤 4 − 前往服务属性,指定该服务将使用 gMSA 帐户 运行。在 登录 选项卡中的 此帐户 框中,输入服务帐户的名称。名称末尾使用符号 $dollar;,无需指定密码。保存更改后,必须重新启动服务。
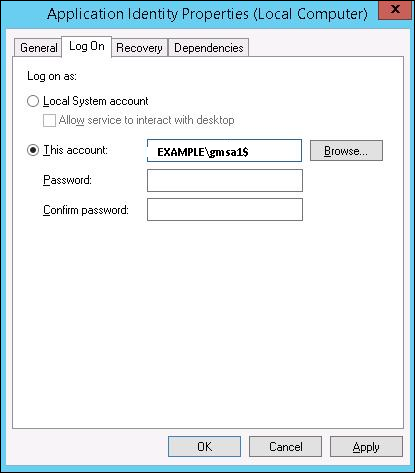
该帐户将获得"以服务登录"权限,并自动检索密码。
组策略概述
组策略管理的功能是在 DC 角色安装期间安装的。与之前的 Windows Server 版本相比,许多管理功能没有变化。要创建 GPO(组策略概述),我们需要遵循以下步骤。
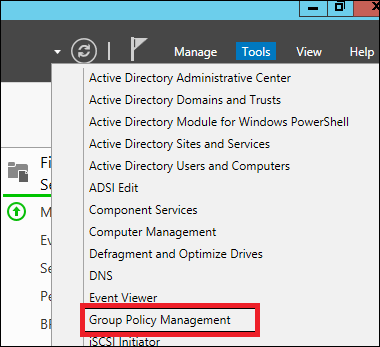
步骤 1 − 要创建 GPO,请打开组策略管理控制台 (GPMC),转到服务器管理器 → 工具 →组策略管理,如下图所示。
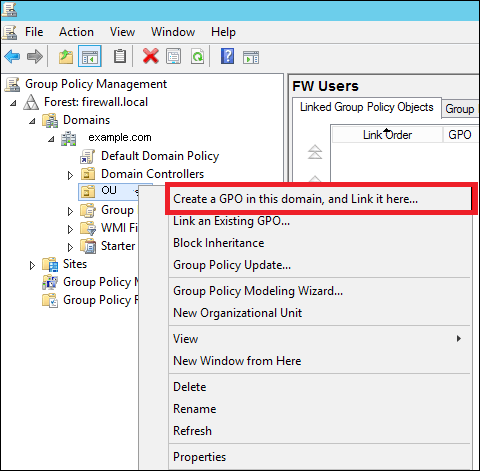
步骤 2 − 右键单击一个组织单位 (OU),然后选择第一个选项"在此域中创建 GPO 并在此处链接"。
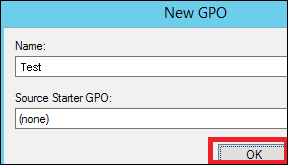
步骤 3 − 输入此 GPO 对象的名称,然后单击"确定"按钮。我们选择的名称为 Test GPO。
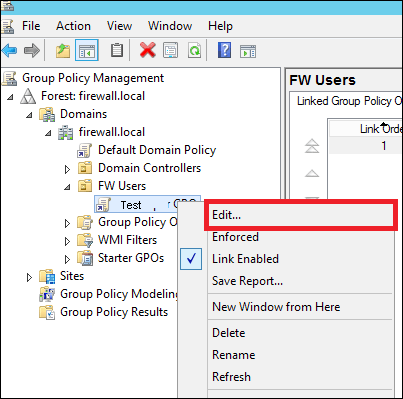
步骤 4 −右键单击 GPO 对象,然后单击"编辑"。
Windows Server 2012 - DHCP 角色
众所周知,动态主机配置协议 (DHCP) 是当今网络环境中常用的网络服务。DHCP 主要用于自动将 IP 配置设置分配给网络客户端,从而避免在基于 TCP/IP 的网络上手动配置主机。
要安装 DHCP 角色,您必须遵循以下步骤。
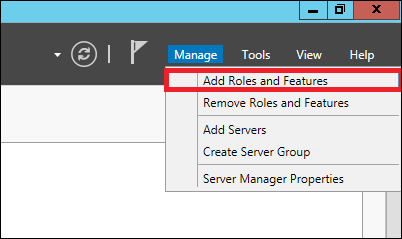
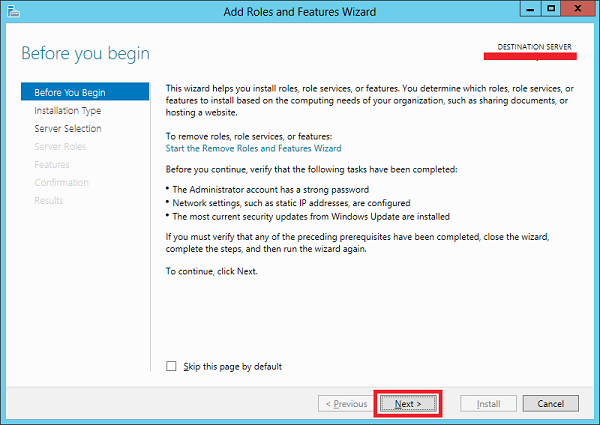
步骤 1 − 转到"服务器管理器"->"管理"->"添加角色和功能"。
步骤 2 − 点击"下一步"。
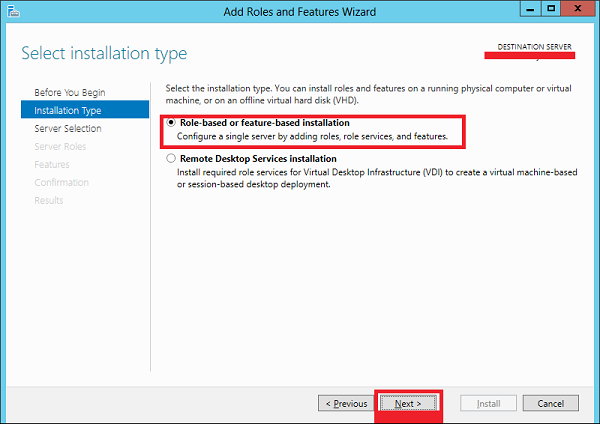
步骤 3 − 选择基于角色或基于功能的安装选项 → 点击"下一步"。
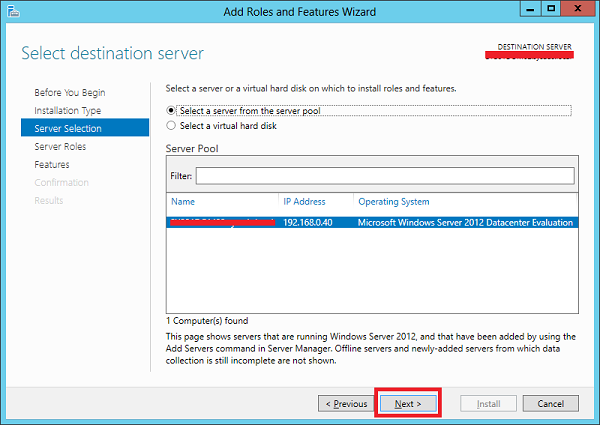
步骤 4 − 我们将安装本地 DHCP 角色,因为它将从服务器池中选择一个服务器 →然后点击"下一步"。
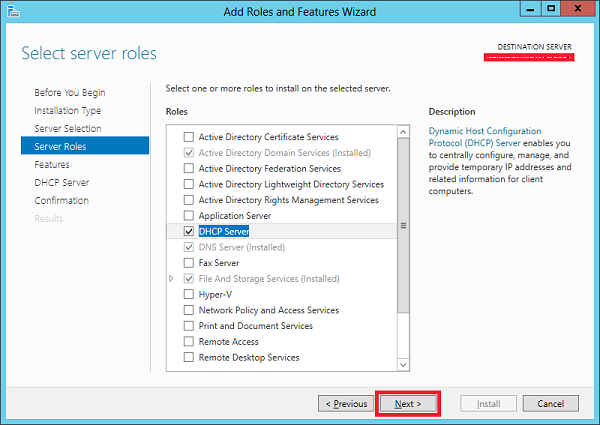
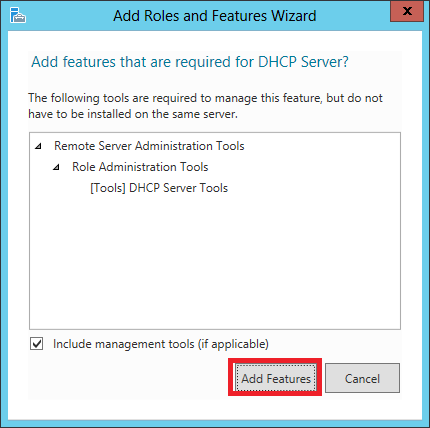
步骤 5 − 从角色列表中,选中 DHCP 服务器角色,然后点击弹出窗口中的添加功能,如下图所示。
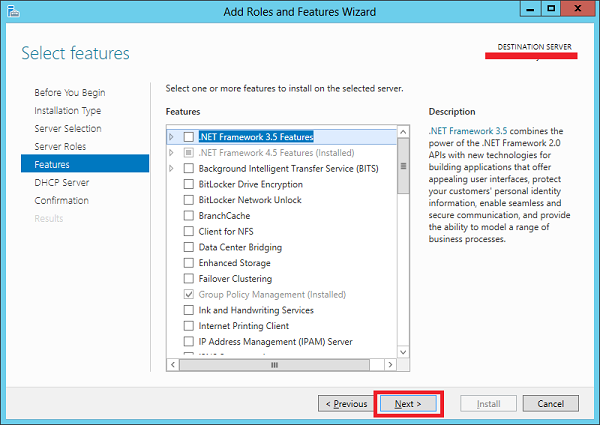
步骤 6 −点击"下一步"。
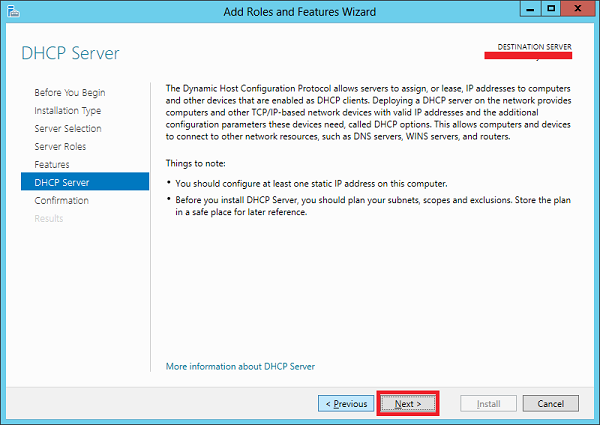
步骤 7 − 点击"下一步"。
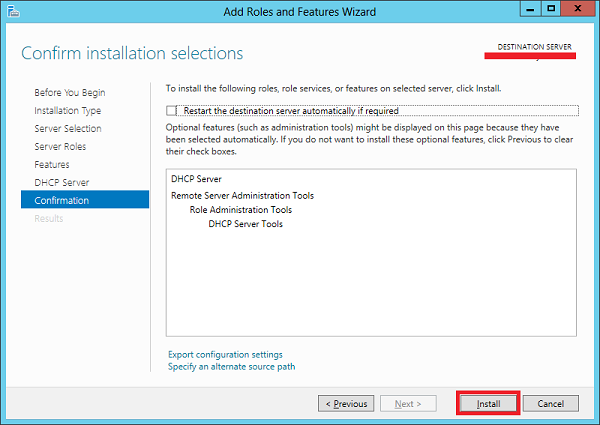
步骤 8 − 点击"安装"。
步骤 9 −点击"关闭"。
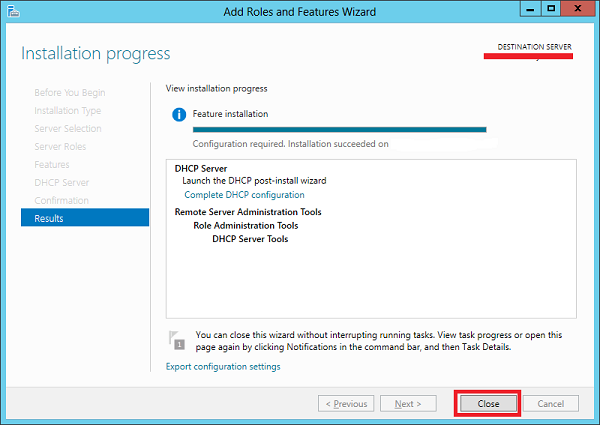
部署后配置
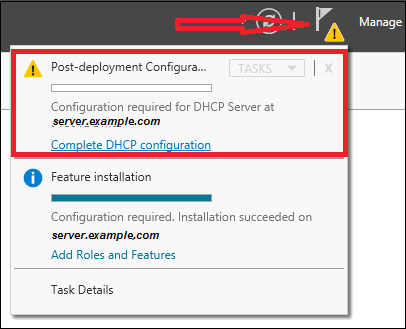
在本节中,我们将了解如何进行 DHCP 的部署后配置。请按照以下步骤操作。
步骤 1 − 点击警告图标,然后点击"完成 DHCP 配置"。
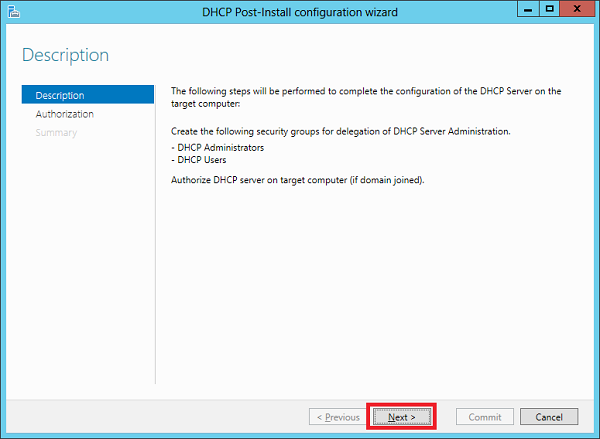
步骤 2 −点击"下一步"。
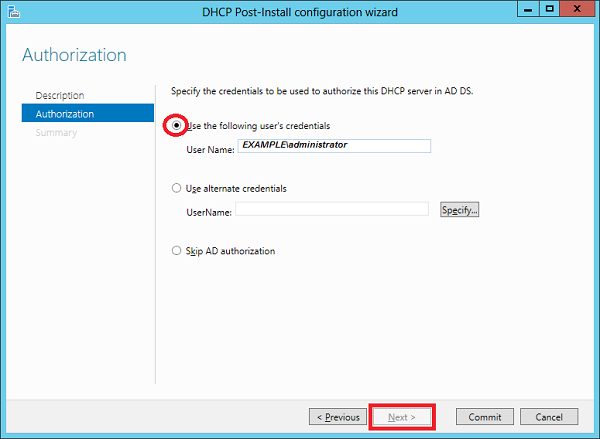
步骤 3 − 选择一个有权在 Active Directory 中的网络服务容器中创建对象的域用户帐户或域管理员帐户 → 点击"下一步"。
步骤 4 − 点击"关闭"。
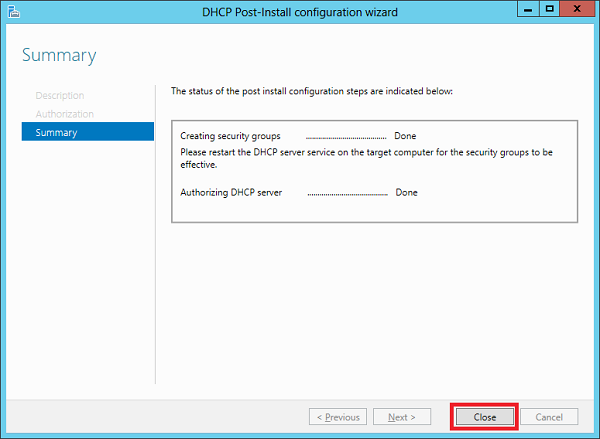
DHCP 的范围实现
现在我们必须配置该服务,使其对计算机可用。为此,我们需要遵循以下步骤。
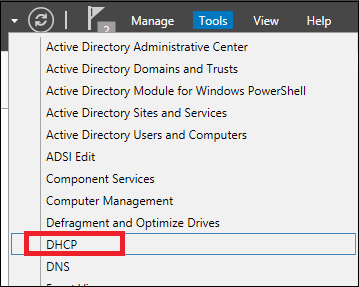
步骤 1 − 服务器管理器屏幕 → 工具 → DHCP。
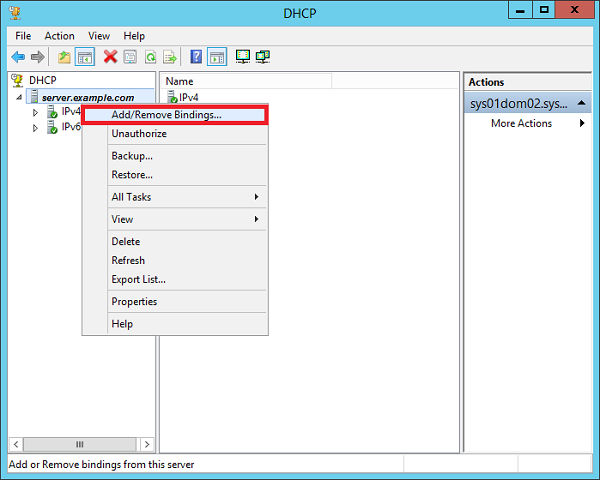
步骤 2 − 右键单击 DHCP 服务器 → 然后点击"添加/删除绑定…"
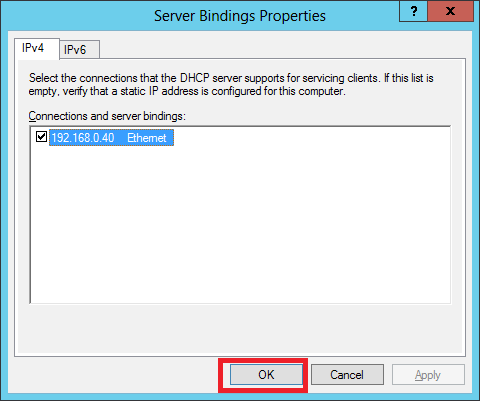
步骤 3 − 确保服务器的静态 IP 地址应如以下屏幕截图所示。
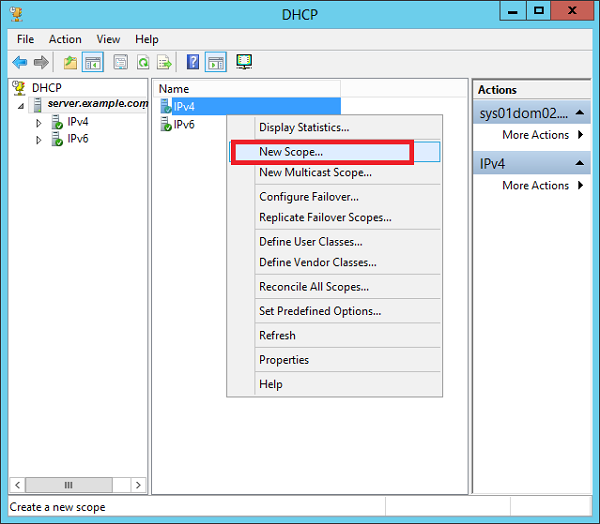
步骤 4 − 右键单击 IPv4 → 选择"新建范围"。
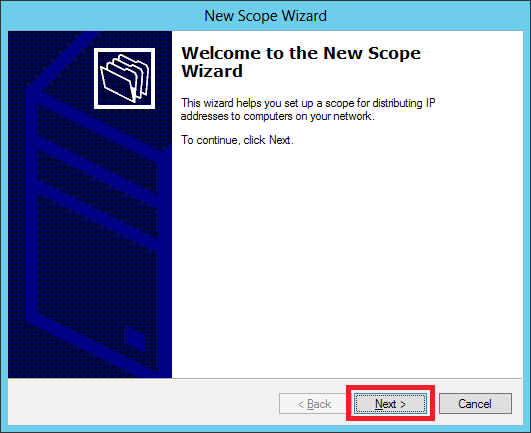
步骤 5 − 点击"下一步"。
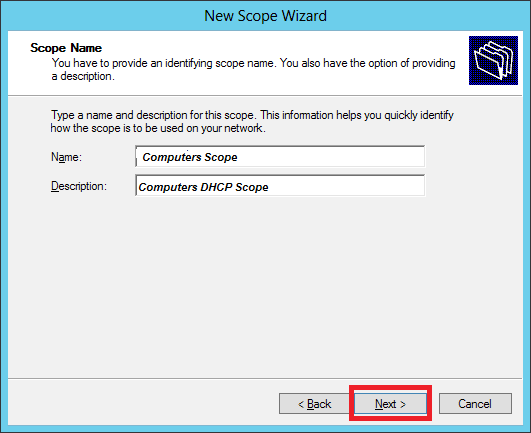
步骤 6 − 按照以下屏幕截图所示输入范围名称和说明,然后 →下一步。
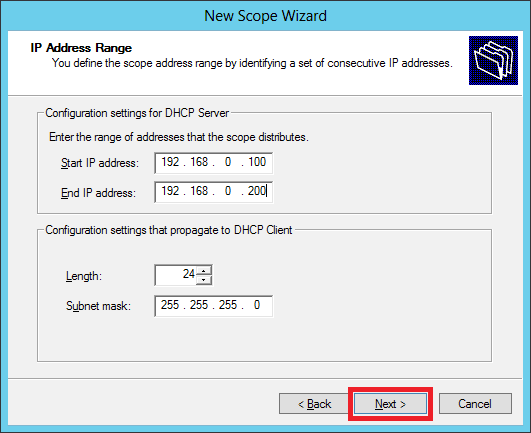
步骤 7 − 输入起始和结束 IP 地址以及子网掩码,对于 C 类子网,保留长度默认值"24"并点击"下一步"。
步骤 8 − 在排除列表中输入您的 IP 范围。如果您的网络上有设备需要静态 IP 地址,并且确保排除的范围符合先前指定的起始和结束范围,则 →点击"下一步"。
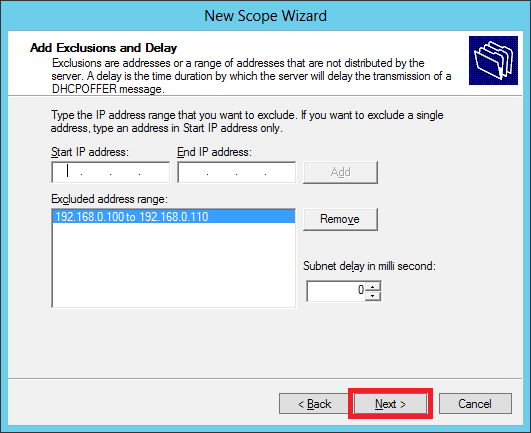
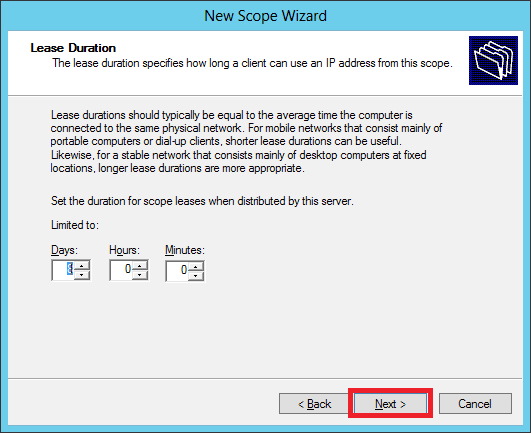
步骤 9 − 输入分配 IP 的所需租约期限或保留默认值 → 然后点击"下一步"。
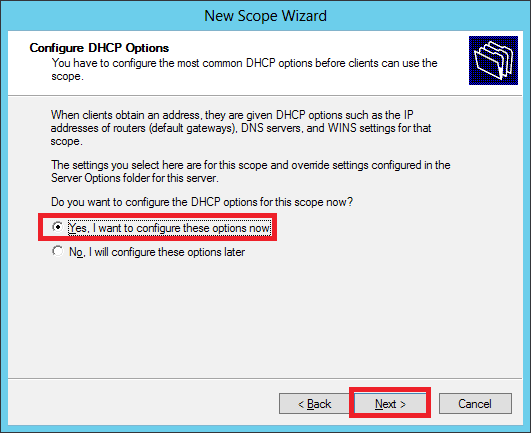
步骤 10 − 选择 → 是,我现在要配置这些选项 来配置新作用域的 DHCP 选项 → 然后点击"下一步"。
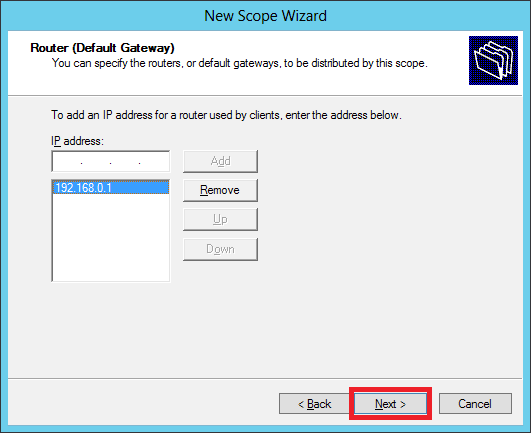
步骤 11 −输入默认网关,即路由器的 IP 地址,然后点击"下一步"。
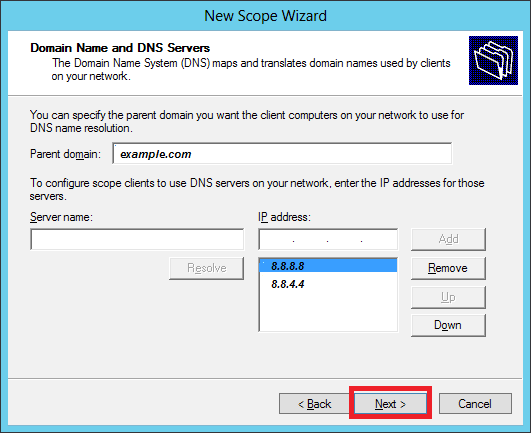
步骤 12 − 添加 DNS IP 地址,然后点击"下一步"(我们可以输入 Google DNS,如果是域环境,您可以在此处输入 DC IP 地址),然后点击"下一步"。
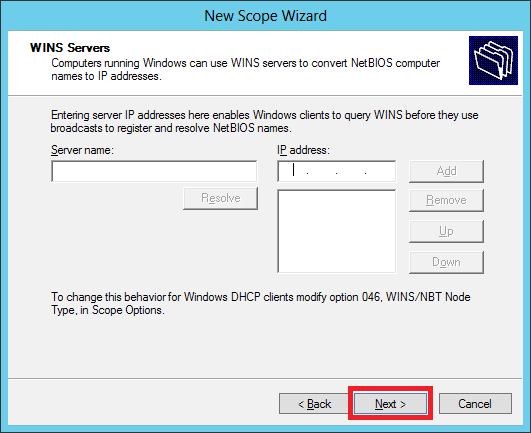
步骤 13 − 指定您的 WINS 服务器(如果有),然后点击"下一步"。
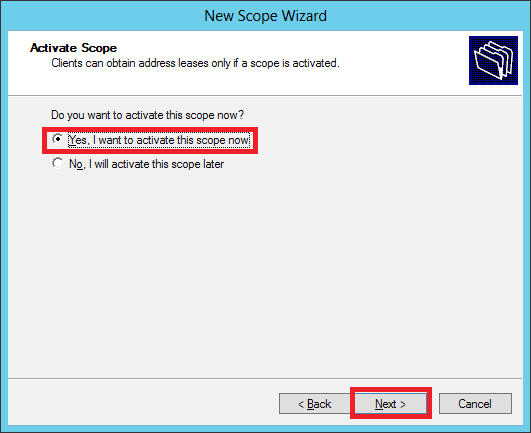
步骤 14 −选择是,我想立即激活此作用域选项以立即激活该作用域,然后点击"下一步"。
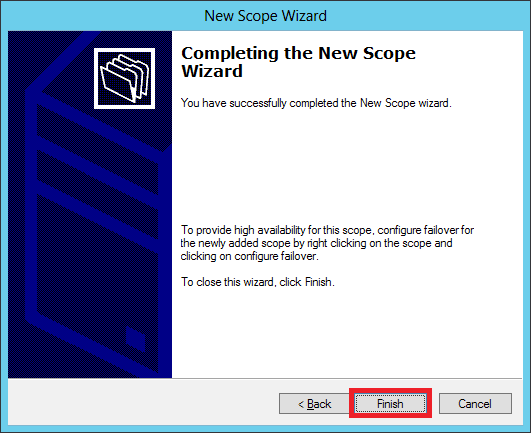
步骤 15 − 点击"完成"。
Windows Server 2012 - DNS 角色
DNS 角色是域控制器环境中最重要的服务之一。它帮助我们在内部和外部将域名解析为 IP 地址,并访问相应域所请求的服务。
现在让我们看看如何安装 DNS 角色。为此,我们需要遵循以下步骤。
步骤 1 − 要安装 DNS 角色,请转到"服务器管理器"->"管理"->"添加角色和功能"。
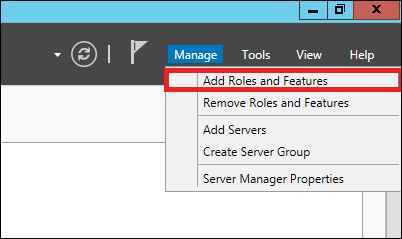
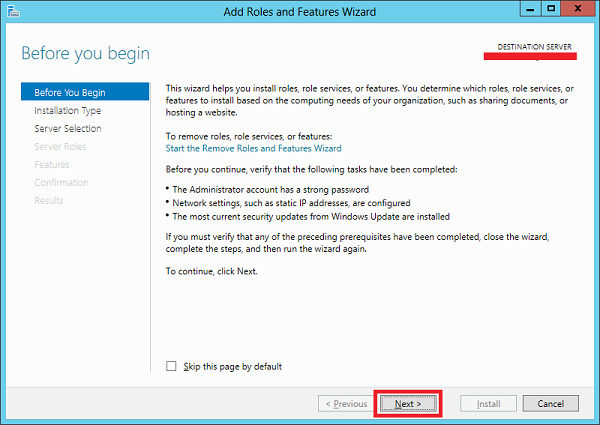
步骤 2 − 点击"下一步"。
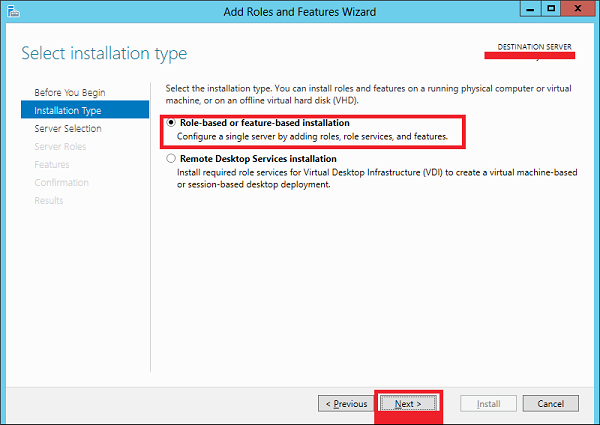
步骤 3 −选择基于角色或基于功能的安装选项,然后点击"下一步"。
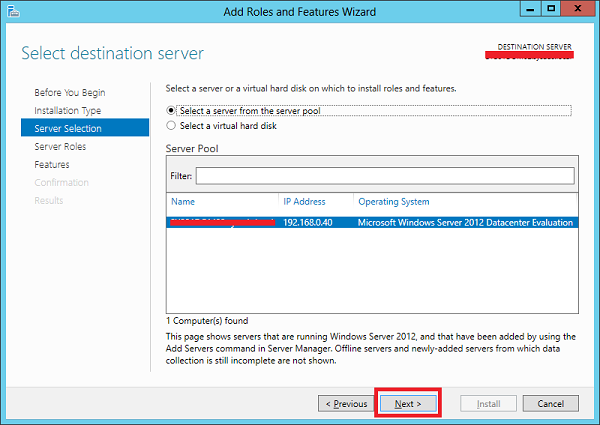
步骤 4 − 我们将安装本地 DNS 角色,因为它会从服务器池中选择服务器 → 然后点击"下一步"。
步骤 5 − 从服务器角色列表中,勾选DNS 服务器角色 →在弹出窗口中点击"添加功能",然后点击"下一步"。
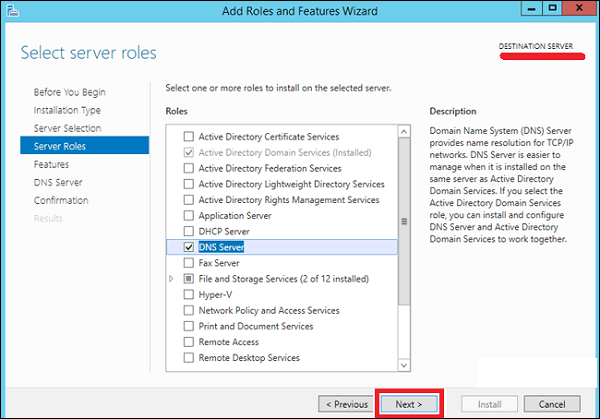
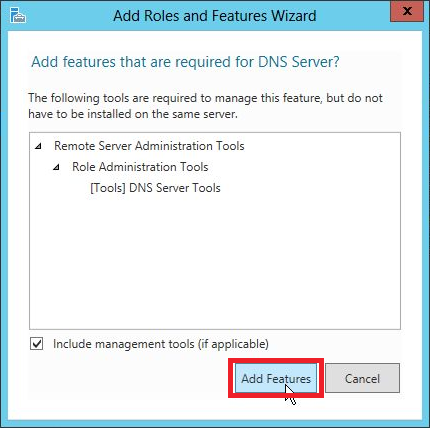
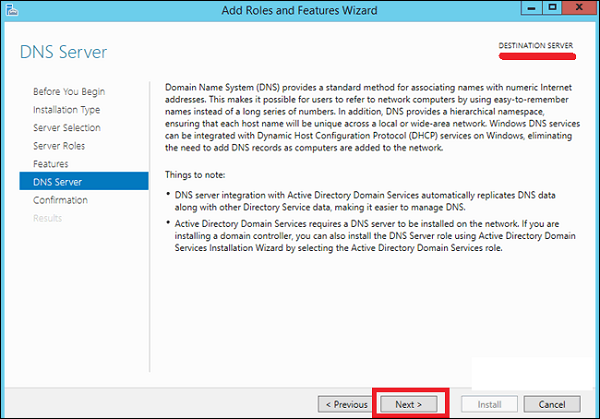
步骤 6 − 点击"下一步"。
步骤 7 − 点击"安装"。
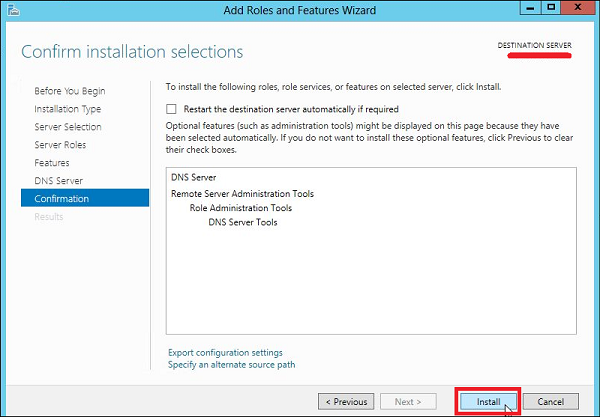
步骤 8 −等待安装栏完成。
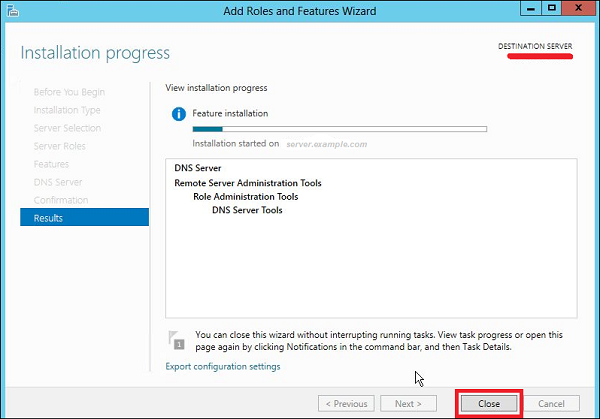
安装完成后,点击关闭。
Windows Server 2012 - 主要区域
要管理 DNS,我们必须创建一个主要区域,因为默认情况下没有用于管理记录的区域。
步骤 1 − 要管理 DNS,请转到"服务器管理器"->"工具"->"DNS"->右键单击"正向查找区域"->新建区域。
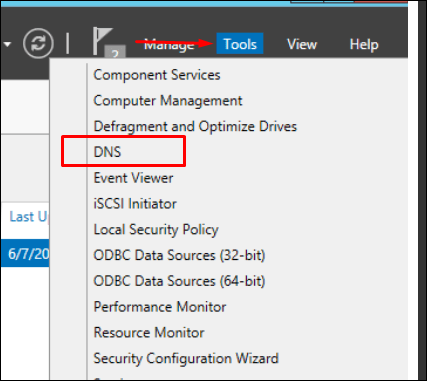
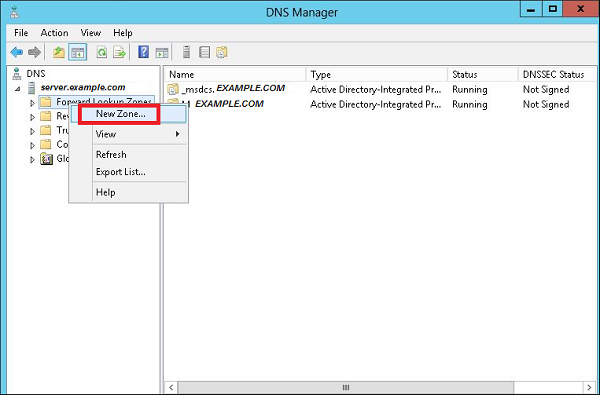
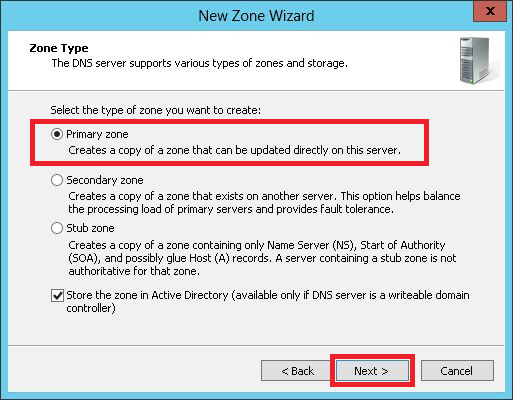
步骤 2 − 选择"主区域",然后点击"下一步"。
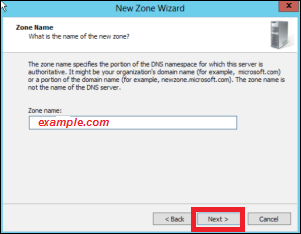
步骤 3 − 输入您要管理记录的主区域的名称。
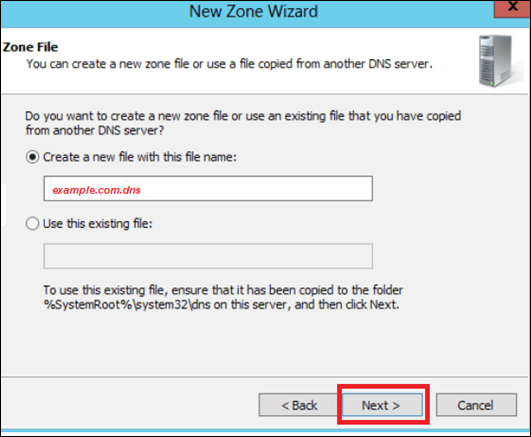
步骤 4 −选择"以此文件名创建新文件"选项。
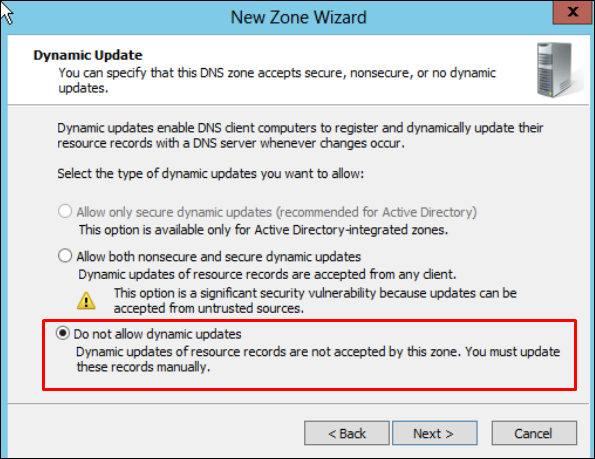
步骤 5 − 如果您想手动更新此区域的记录,则必须选择"不允许动态更新",如下图所示。
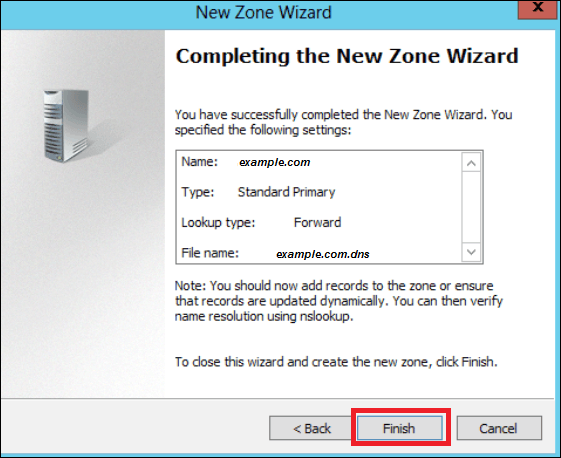
步骤 6 −点击"完成"按钮。
Windows Server 2012 - 管理记录
如您所知,您可以根据需要在 DNS 中添加记录,Windows Server 2012 也是如此。这与早期版本的 Windows Server 2008 相比没有太大变化。
要添加或管理记录,我们必须遵循以下步骤 −
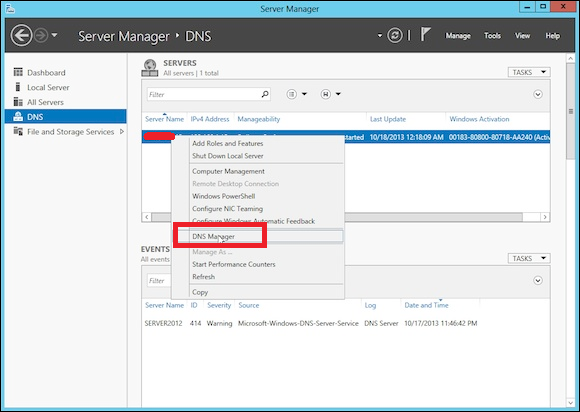
步骤 1 − 服务器管理器 → DNS →右键单击具有 DNS 记录的服务器,在本例中为 local。
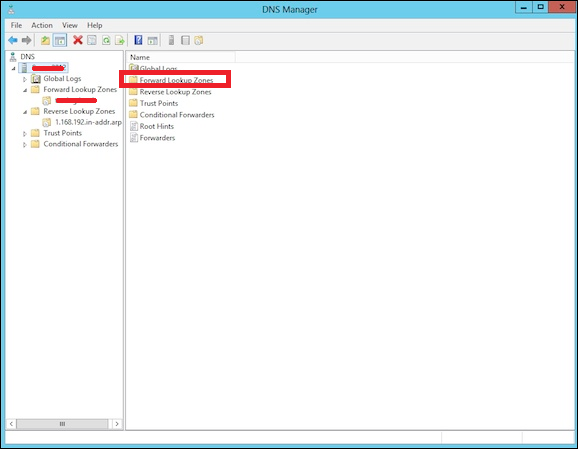
步骤 2 − 转到"正向查找区域"。
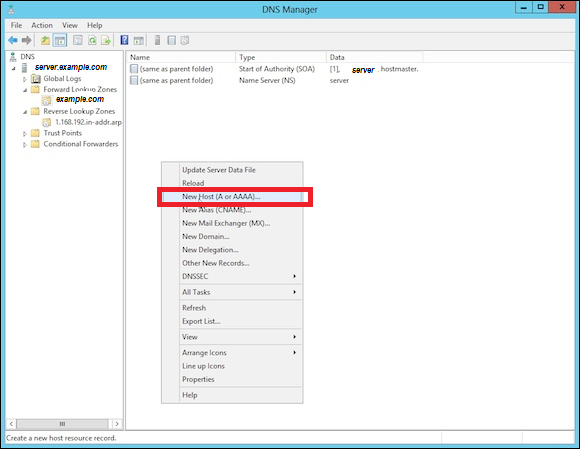
步骤 3 − 右键单击空白字段 → 新建主机(A 或 AAAA)…
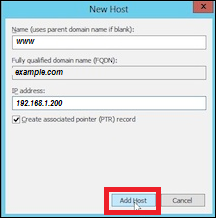
步骤 4 − 在"名称"字段中输入子域名,例如 WWW。→我们输入的 IP 地址是 192.168.1.200。因此,当我们在浏览器中输入 www.example.com 时,它会将我们重定向到 192.168.1.200。
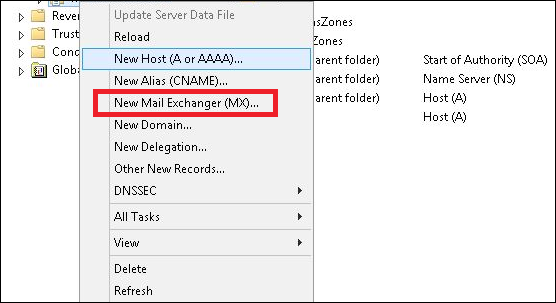
步骤 5 − 要添加邮件服务器记录,我们添加一条 MX 记录,然后右键单击 → 新建邮件交换器,如下图所示。
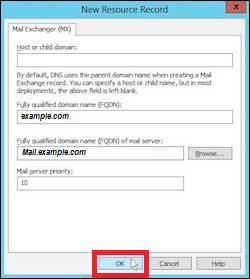
步骤 6 −在"邮件服务器的完全限定域名 (FQDN)"处输入邮件服务器的名称,然后在"邮件服务器优先级"处输入一个数字。数字越小,优先级越高。
Windows Server 2012 - IIS 概述
IIS,即Internet 信息服务角色,是 Windows Server 2012 中最重要的服务之一。与之前的版本相比,它具有改进的功能,可以帮助我们发布 Web 应用程序或网页。
现在让我们看看如何安装 IIS 角色,您需要按照以下步骤操作。
步骤 1 − 要安装 IIS 角色,请转到"服务器管理器"→"管理"→"添加角色和功能"。
步骤 2 − 在弹出的窗口中点击"下一步"。
步骤 3 −选择基于角色或基于功能的安装选项,然后点击"下一步"。
步骤 4 − 我将安装本地 IIS 角色,因为它会从服务器池中选择一个服务器 → 然后点击"下一步"。
步骤 5 − 从"角色"列表中,选中"Web 服务器"(IIS) 服务器角色 →下一步。
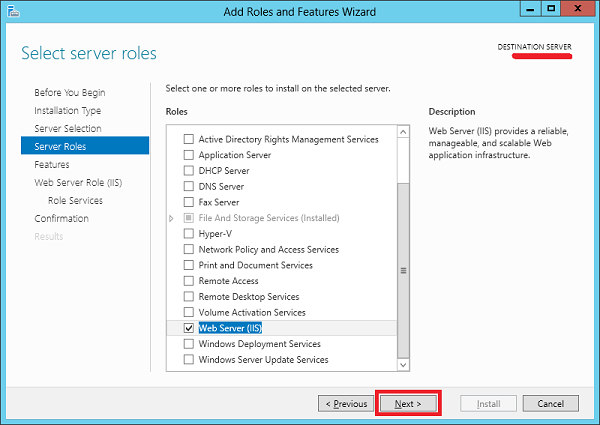
步骤 6 − 点击"下一步"。
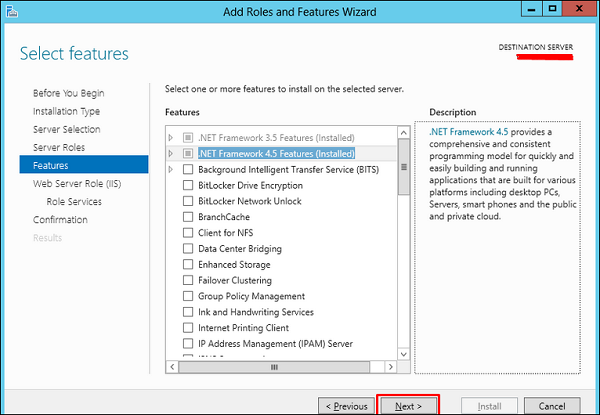
步骤 7 − 点击"下一步"。
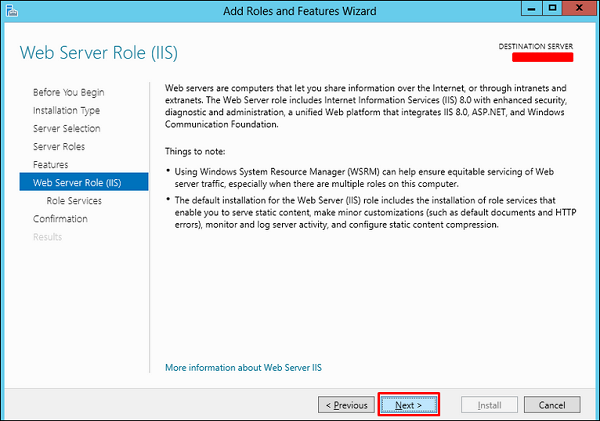
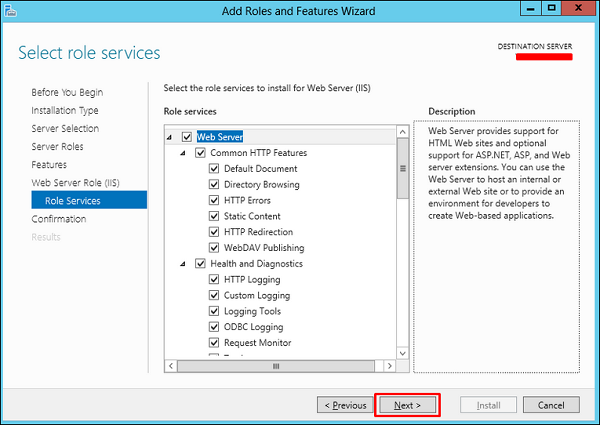
步骤 8 −您可以选择所有默认设置,也可以根据需求自定义设置。
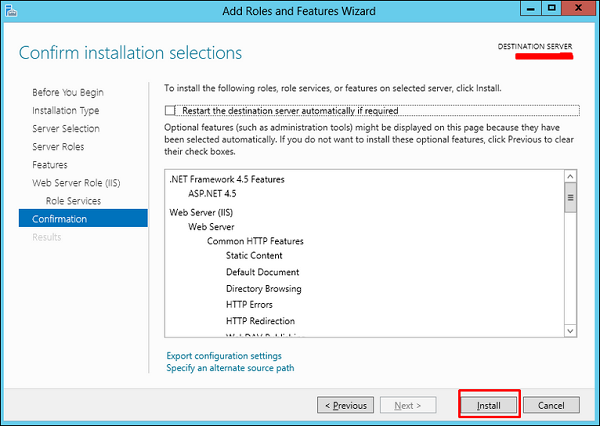
步骤 9 − 点击"安装"。
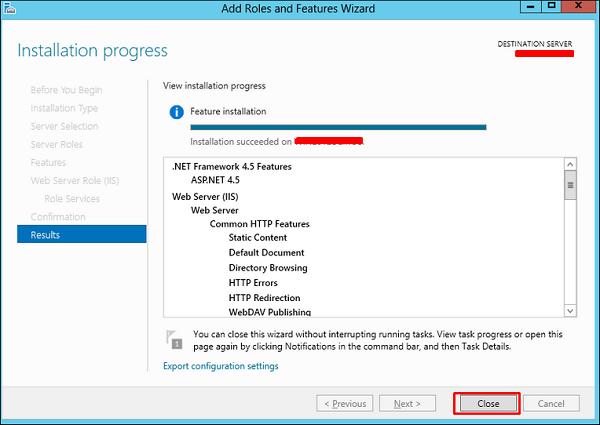
步骤 10 − 等待安装向导完成。完成后,点击"关闭"。
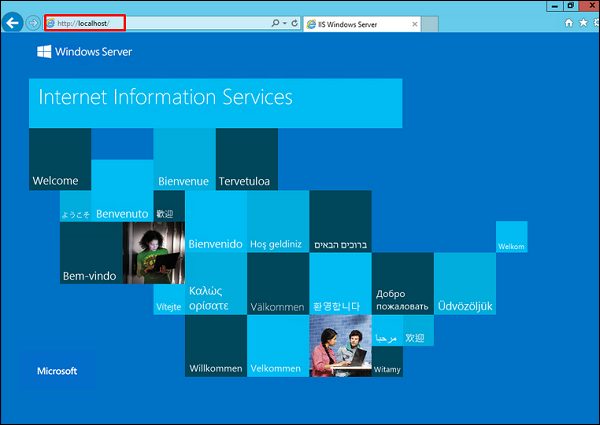
步骤 11 − 检查您的 IIS 是否已正确安装。您可以通过打开 Internet Explorer,然后输入 http://localhost 来完成此操作,您应该能够看到以下屏幕截图。
Windows Server 2012 - IIS 安全性
IIS (Internet 信息服务) 始终面向互联网。因此,遵循一些规则非常重要,以最大限度地降低被黑客攻击或出现任何其他安全问题的风险。第一条规则是定期更新系统。第二条规则是创建不同的应用程序轮询,这可以按照以下步骤完成。
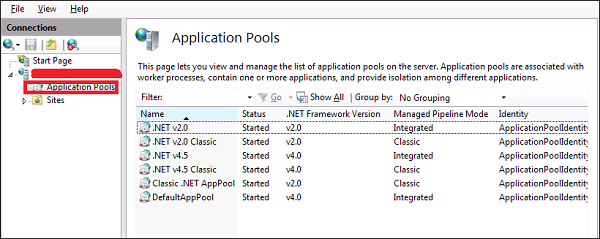
步骤 1 − 您必须转到:服务器管理器 → Internet 信息服务 (IIS) 管理器 →应用程序拉取。
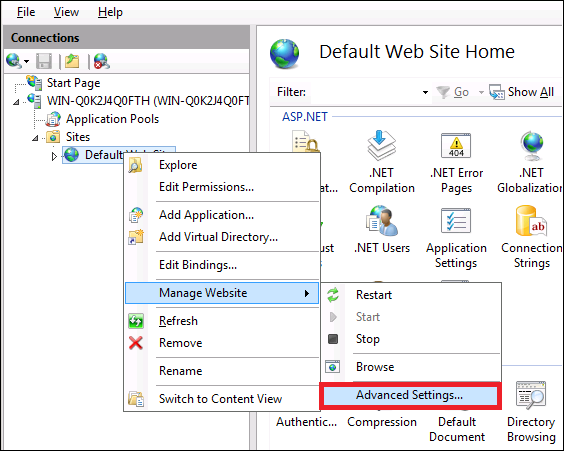
步骤 2 − 点击"站点" → 右键单击"默认网站" → 管理网站 → 高级设置。
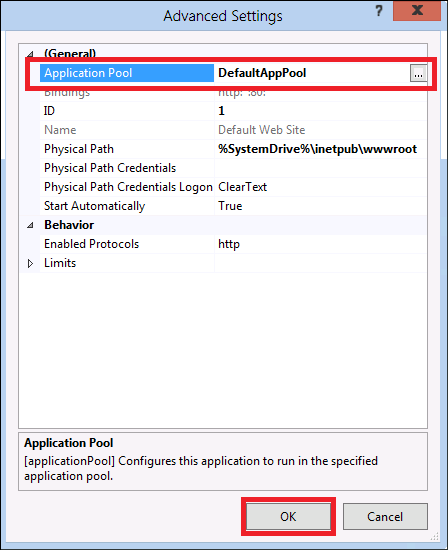
步骤 3 − 选择默认池。
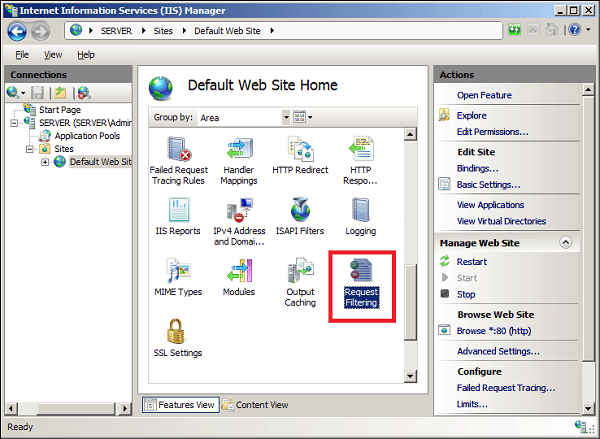
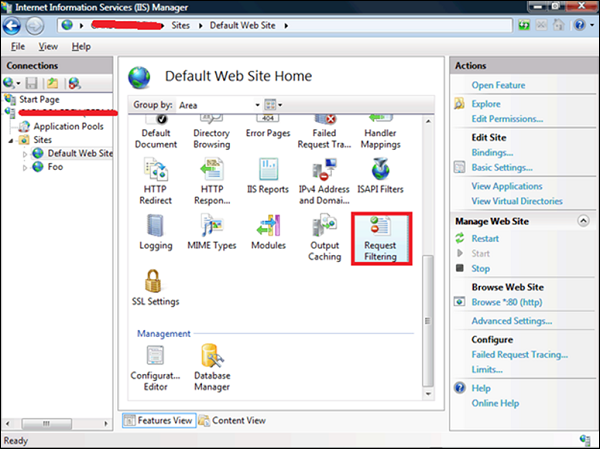
步骤 4 − 禁用 OPTIONS 方法,具体操作如下:服务器管理器 → Internet 信息服务 (IIS) 管理器 →请求过滤。
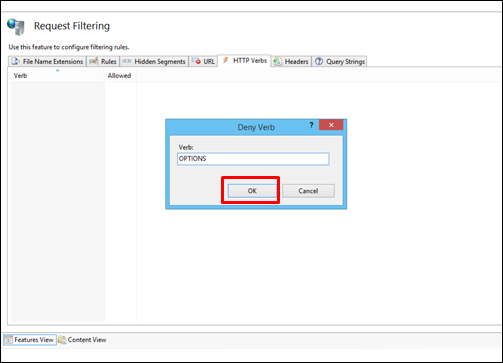
步骤 5 − 在操作窗格中,选择"拒绝动词"→ 在动词中插入"OPTIONS"→ 确定。
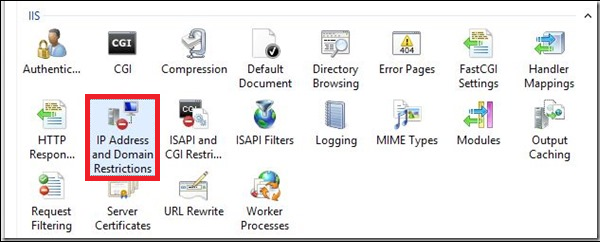
步骤 6 − 转到 IIS 管理器,双击"IP 地址和域限制",启用动态 IP 限制阻止。操作窗格。
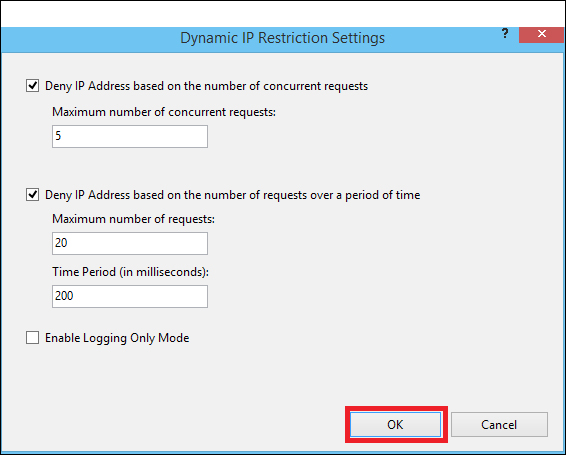
步骤 7 − 然后选择"编辑动态限制设置"→ 根据需要修改并设置动态 IP 限制设置 → 按"确定"。
步骤 8 − 启用并配置请求过滤规则,具体操作:IIS 管理器 → 双击"请求过滤"→ 切换到"规则"选项卡 → 操作窗格。
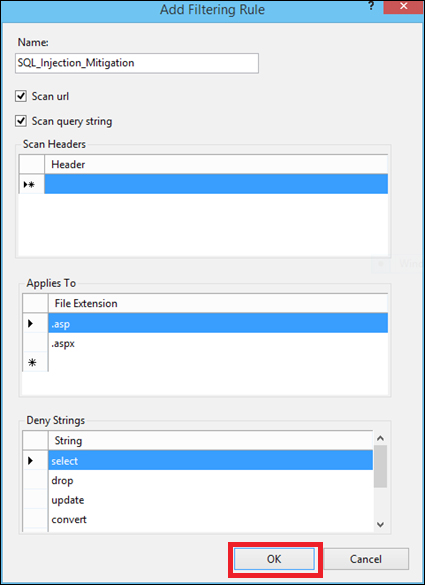
步骤 9 − 然后选择"添加过滤规则"→ 设置所需规则 → 点击"确定"。
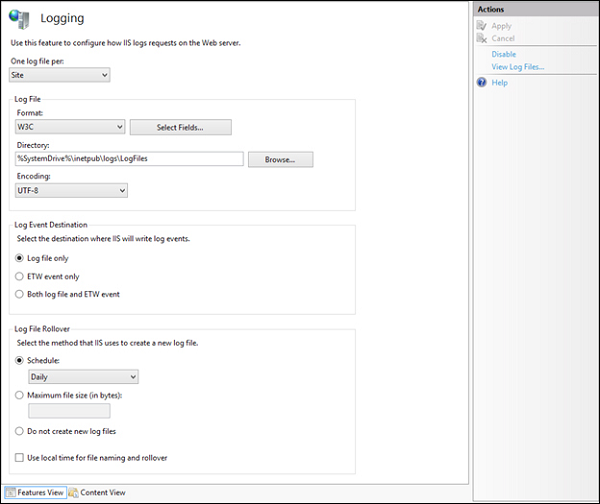
步骤 10 − 启用日志记录,为此我们需要遵循此路径 - IIS 管理器 → 选择要配置的特定站点 →日志记录。
Windows Server 2012 - Hyper-V
虚拟化是最重要的技术特性之一,微软已投入大量资金,负责该功能的角色称为 Hyper-V。
现在让我们看看如何安装 Hyper-V 角色,具体步骤如下。
步骤 1 − 要安装 DNS 角色,请转到"服务器管理器"->"管理"->"添加角色和功能"。
步骤 2 −点击"下一步"。
步骤 3 − 选择基于角色或基于功能的安装选项 → 点击"下一步"。
步骤 4 − 我将安装本地 Hyper-V 角色,因为它将从服务器池中选择一个服务器 → 点击"下一步"。
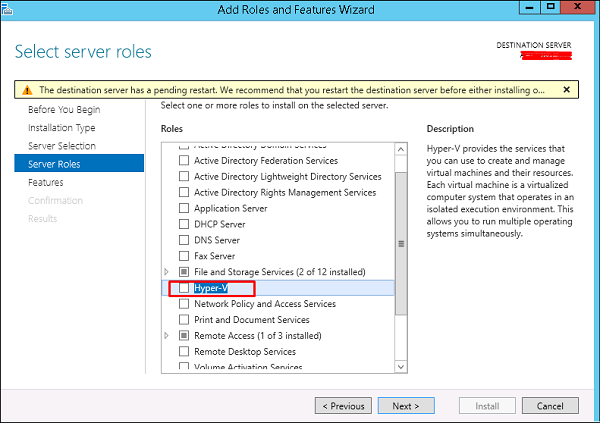
步骤 5 −在"角色"列表中,选中 Hyper-V 服务器角色,然后在弹出的窗口中点击"添加功能",然后点击"下一步"。
步骤 6 − 点击"下一步"。
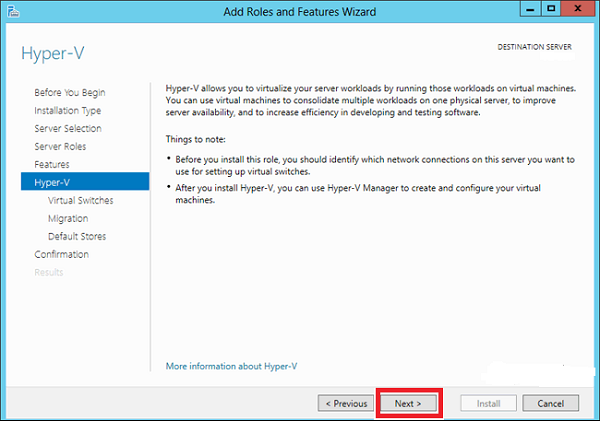
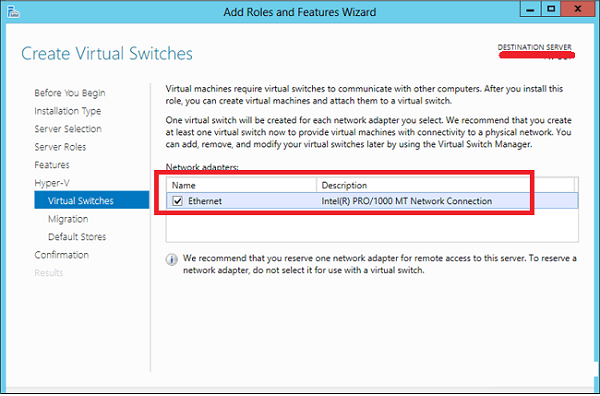
步骤 7 − 选择将参与虚拟化的服务器物理网络适配器,然后点击"下一步"。
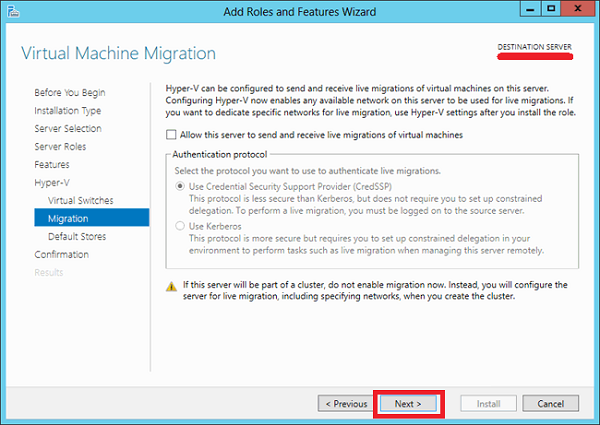
步骤 8 −在迁移下,保留默认设置并点击下一步。
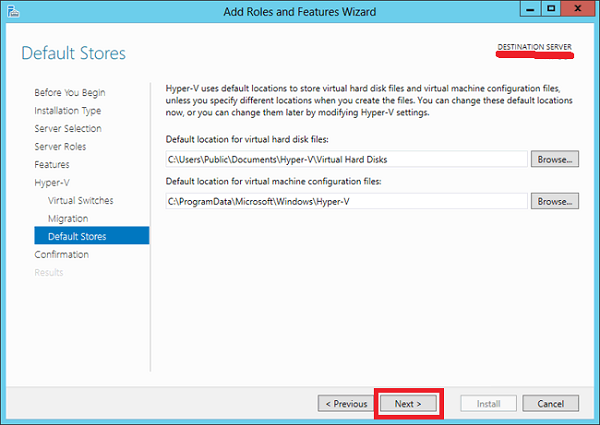
步骤 9 − 选择文件保存路径。
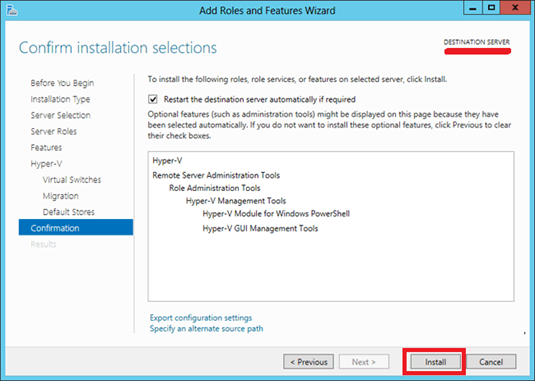
步骤 10 − 点击"安装"并等待安装栏完成。
高级配置
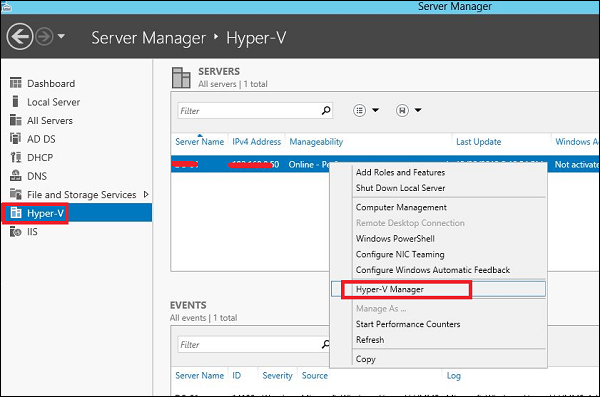
在本章中,我们将了解如何创建虚拟机。首先,我们应该打开 Hyper-V 管理器,然后按照以下步骤操作。
步骤 1 − 打开"服务器管理器" → 然后点击"Hyper-V"。
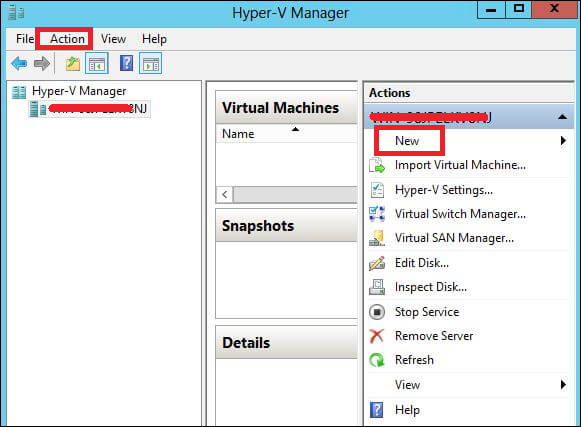
步骤 2 − 点击右侧面板上的"新建"或点击选项中的"操作"按钮,如下图所示。
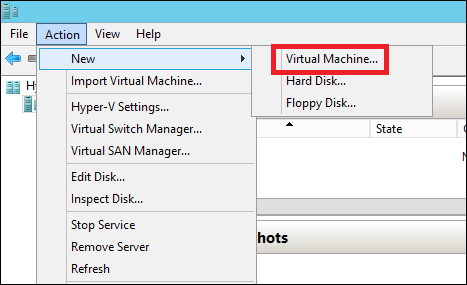
步骤 3 −双击"虚拟机"选项,如下图所示。
步骤 4 − 将打开一个新表 → 输入新机器的名称,然后单击"下一步"。
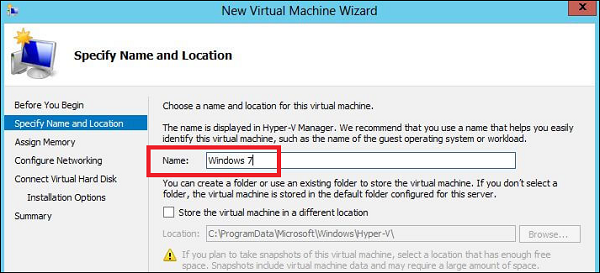
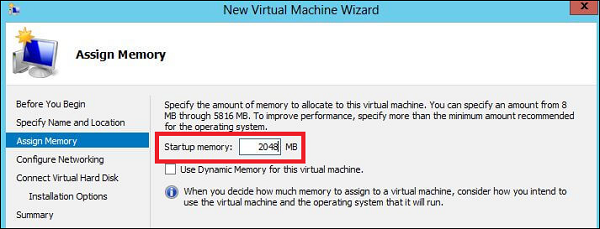
步骤 5 − 将打开一个新表,您必须在其中分配内存。请记住,您无法选择超出系统现有内存的内存。
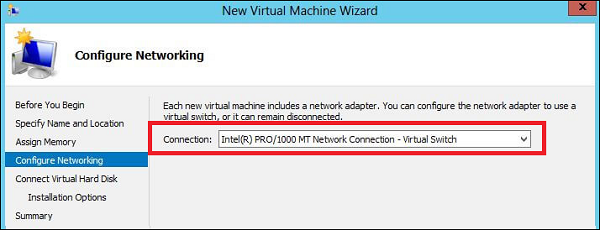
步骤 6 − 在连接下拉框中,选择您的物理网络适配器,然后点击"下一步"。
步骤 7 − 现在是时候创建虚拟硬盘了。如果您已经有一个虚拟硬盘,请选择第二个选项。
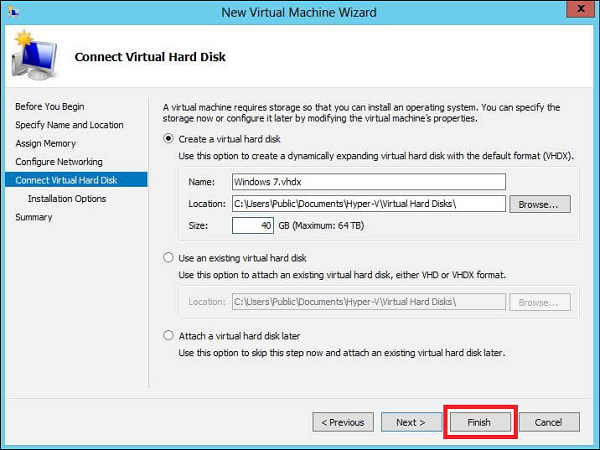
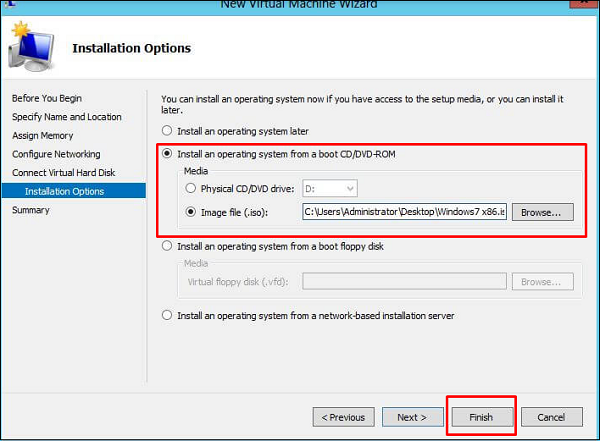
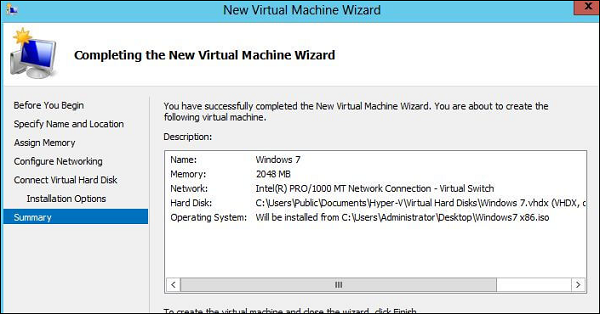
步骤 8 − 选择要安装的 ISO 映像,然后点击 完成。
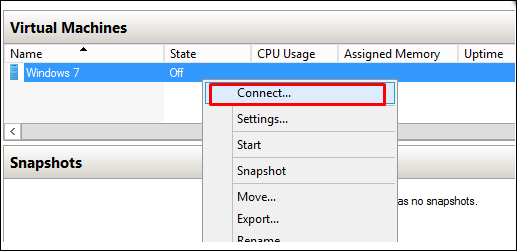
步骤 9 − 连接到虚拟机。为此,请右键单击虚拟机名称,然后点击"连接"。
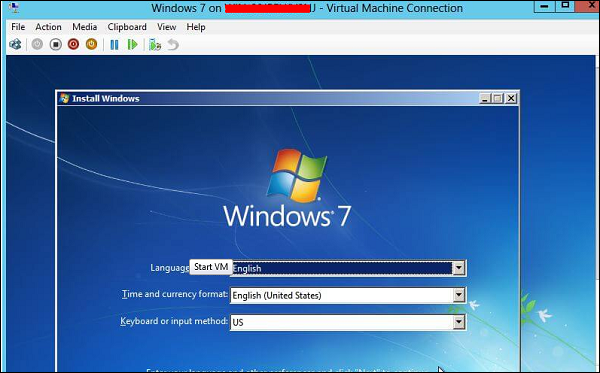
步骤 10 −之后,ISO 的安装将继续进行。
配置 WSUS 角色
众所周知,WSUS(Windows 服务器更新服务)是 Microsoft 的一项更新服务,允许企业在安装到正式环境之前测试更新。
要安装此角色,请按照以下步骤操作。
步骤 1 − 转到"服务器管理器"->"管理"->"添加角色和功能"->"下一步"->选择"基于角色或基于功能的安装"→从服务器池中选择一台服务器,然后点击"下一步"。
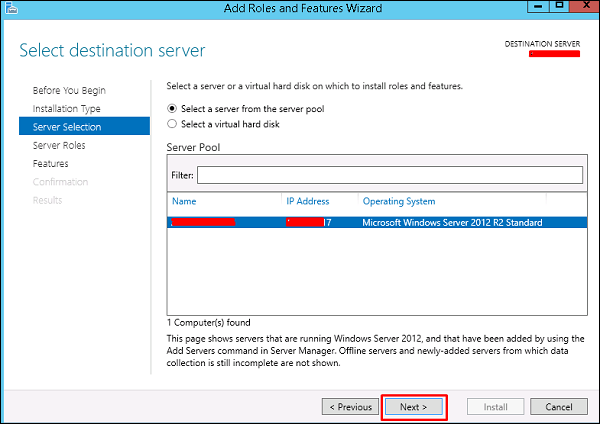
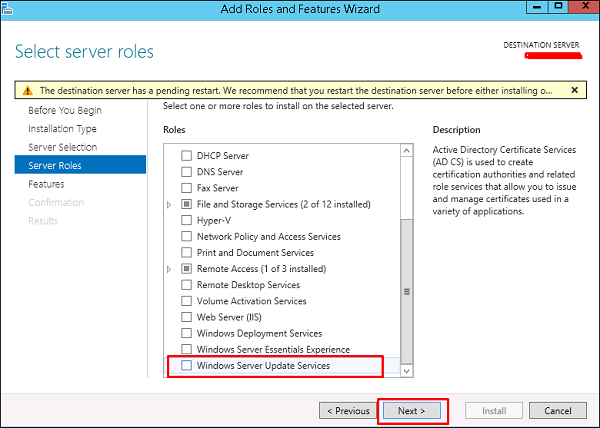
步骤 2 − 选中"Windows Server 更新服务",将出现一个弹出窗口表 →点击"添加功能",然后点击"下一步",然后再次点击"下一步"。
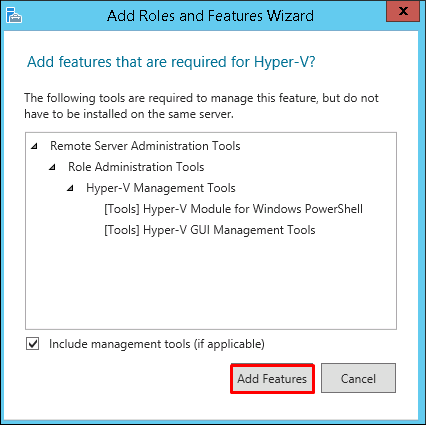
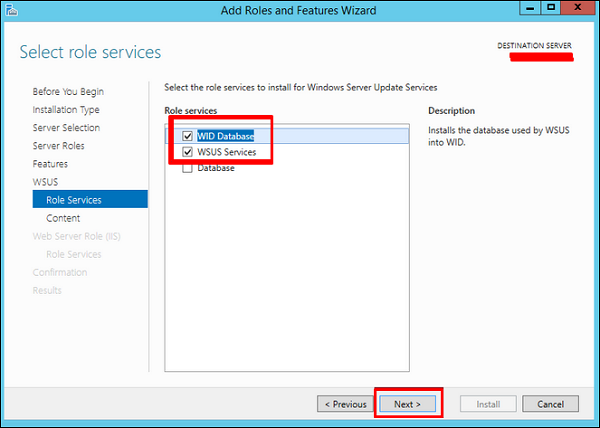
步骤 3 − 选中 WID 数据库 复选框,然后WSUS 服务
步骤 4 − 选择内容路径。如果您有 C: 以外的其他分区,请将其安装在那里,因为 C: 可能会被填满 → 下一步。
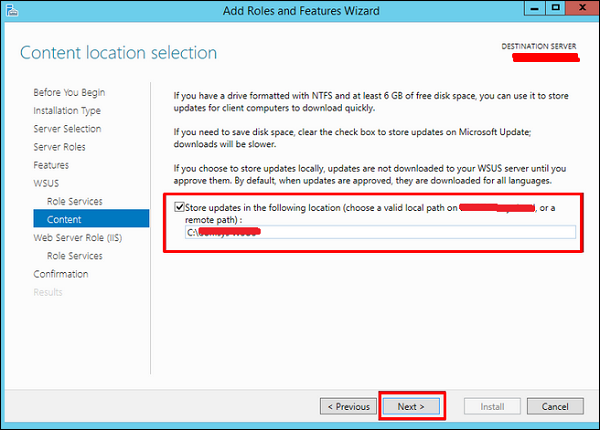
完成此操作后,请等待安装完成。
WSUS 策略和调整
在本章中,我们将了解如何配置和调整 WSUS。请按照以下步骤进行配置。
步骤 1 −首次打开时,请依次转到"服务器管理器"->"工具"->"Windows Server 更新服务",然后会打开配置向导,然后点击"下一步"。
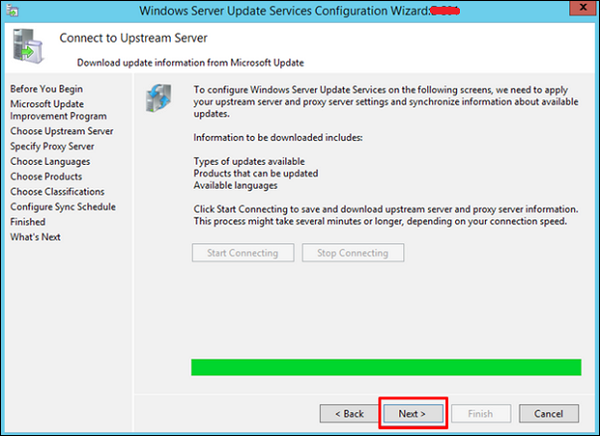
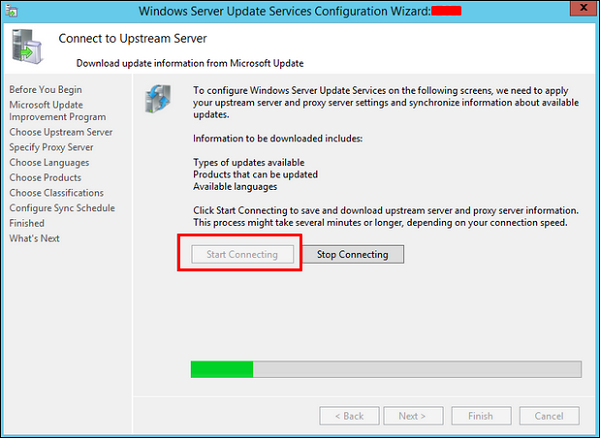
步骤 2 − 点击"开始连接"-> 等到绿色进度条已满,然后点击"下一步"。
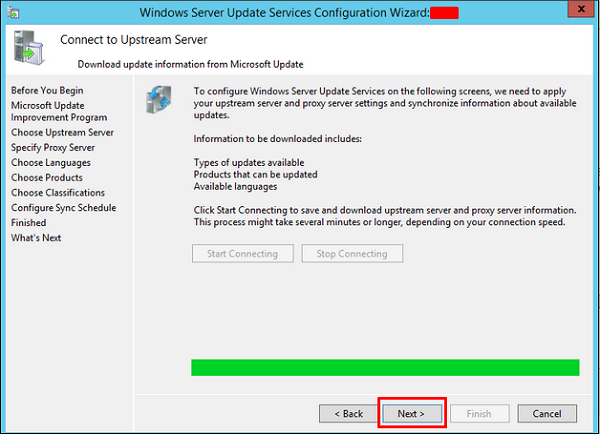
步骤 3 −勾选要更新的产品对应的复选框,我选中的是英语版本,然后点击"下一步"。
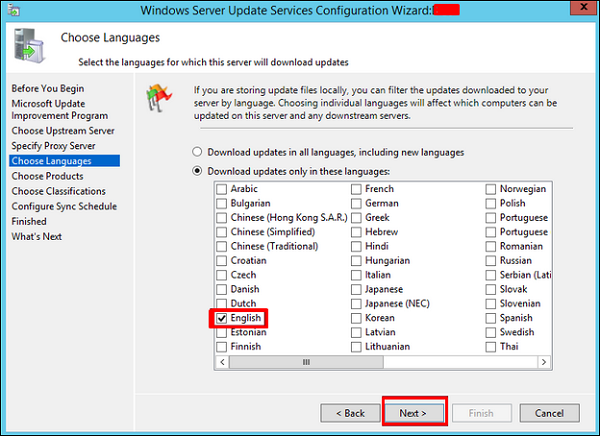
步骤 4 − 勾选所有要更新的产品对应的复选框。此操作仅适用于 Microsoft 产品,建议包含所有与 Microsoft 相关的产品,然后点击"下一步"。
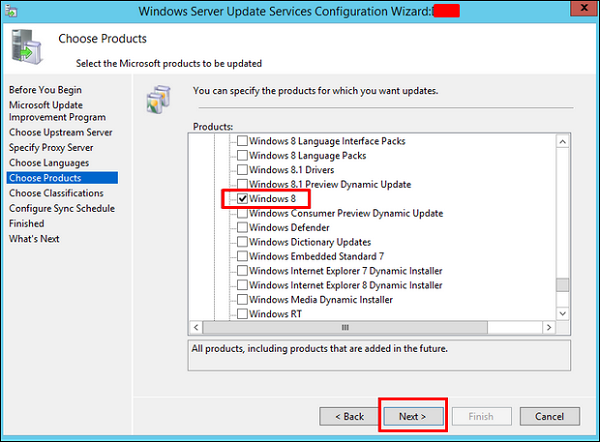
步骤 5 −选择要下载的更新分类,如果您的网速很快,请勾选所有复选框;否则,只需勾选"关键更新"。
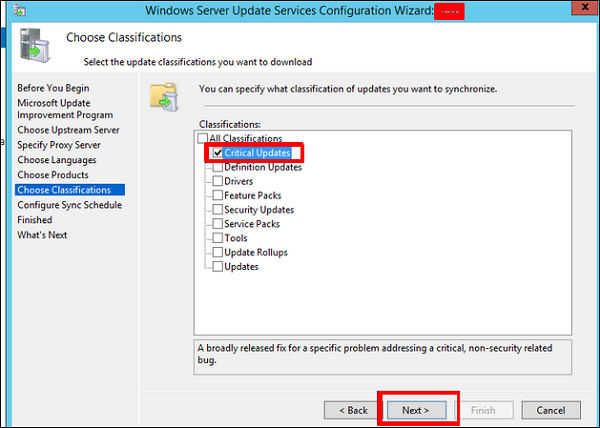
步骤 6 − 现在我们应该安排更新,我建议在夜间自动执行 → 下一步。
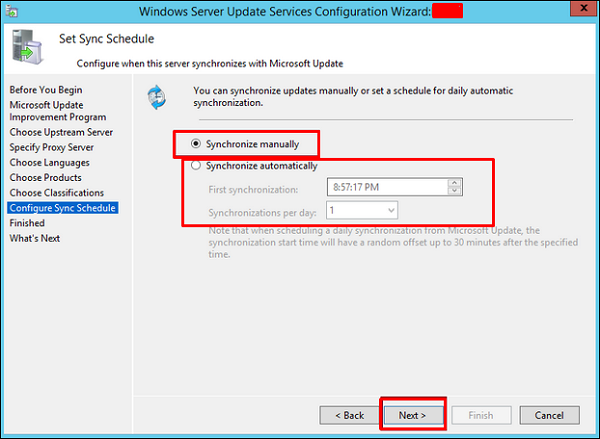
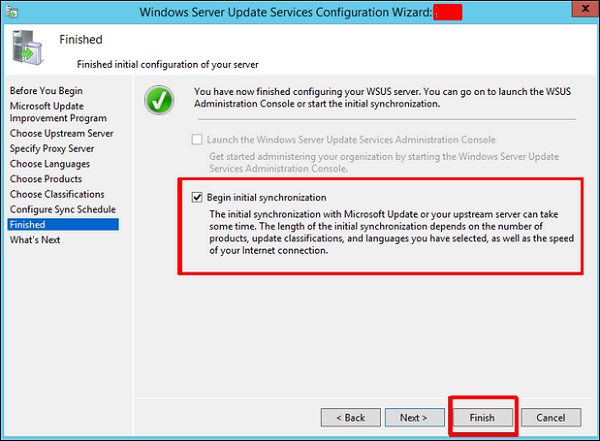
步骤 7 − 勾选"开始初始同步"复选框 →完成。
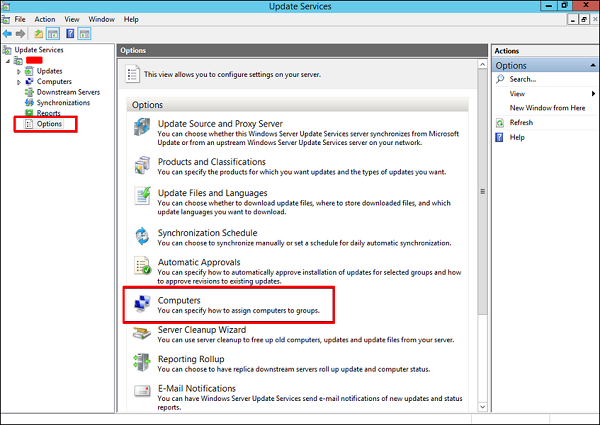
步骤 8 − 现在 WSUS 控制台将打开,我们必须将计算机添加到 WSUS。为此,请转到"选项"→"计算机"。
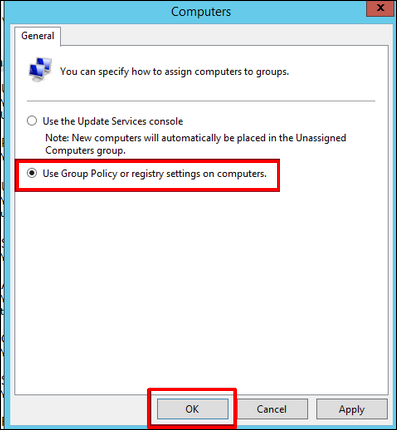
步骤 9 − 如果您有域控制器环境,请像我的情况一样选择第二个选项,否则选择第一个选项,然后单击"确定"。
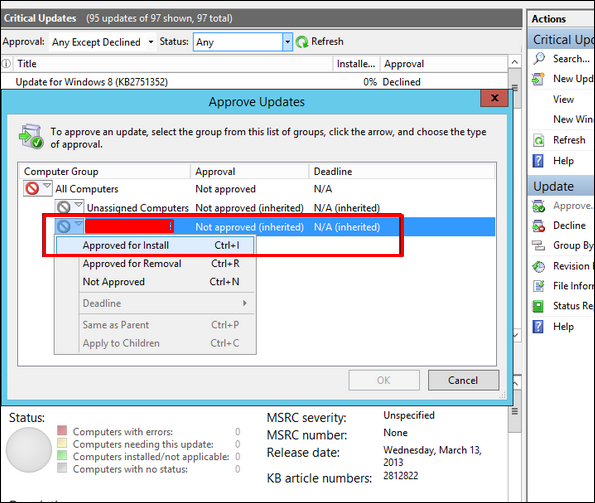
步骤 10 −完成所有操作后,您应该批准更新,其操作方式与上一版本类似。操作方法:右键单击更新,然后选择"批准",如下图所示。
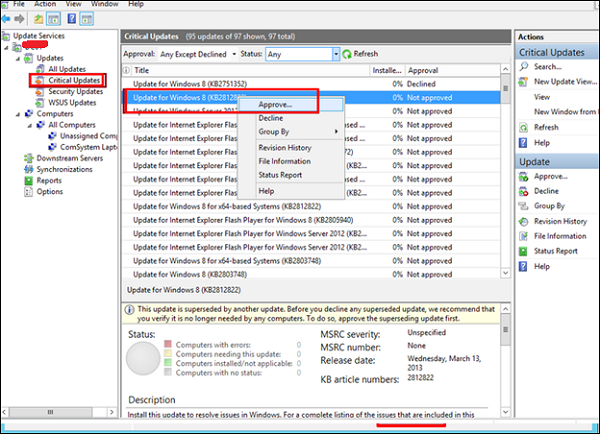
步骤 11 −然后,您应该点击批准安装,如下图所示。
Windows Server 2012 - 文件共享
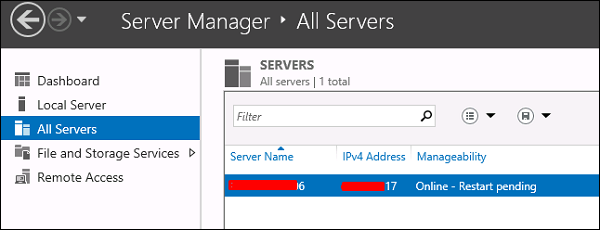
Windows Server 的另一项重要服务是共享文件,为此,Windows Server 2012 提供了文件和存储服务,它位于服务器管理器左侧窗格中,如下图所示。
现在,让我们看看如何在系统中创建共享及其相应的权限。为此,我们应遵循以下步骤。
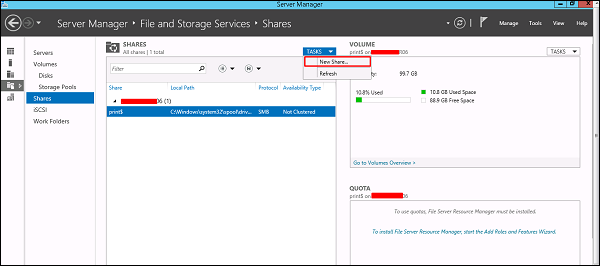
步骤 1 − 单击"服务器管理器"→ 然后在服务器管理器侧栏中单击"文件和存储服务"→ 单击"共享"→ 单击"共享"下拉列表→ 单击"新建共享"。
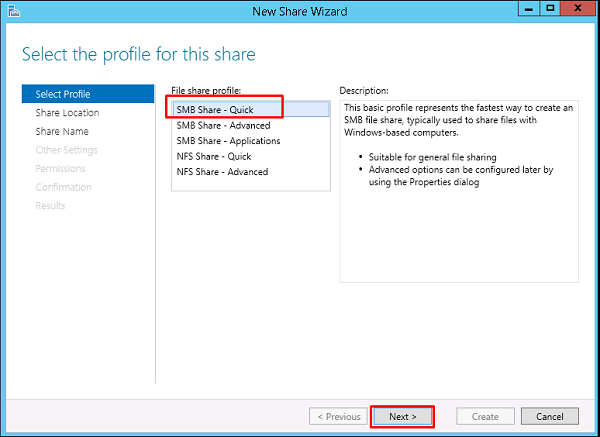
步骤 2 − 这将打开"新建共享向导"→ 从这里选择一种共享类型→ 我将创建一个非常基本的 SMB 共享,因此请单击 SMB 共享 - 快速。我们稍后可以配置此共享的用户权限。
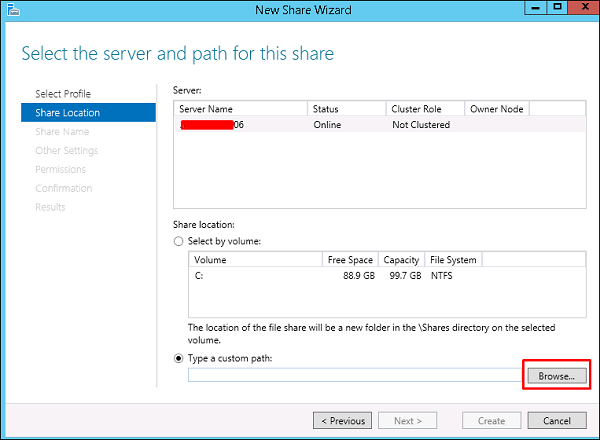
步骤 3 − 点击"键入自定义路径" → 点击"浏览"按钮。
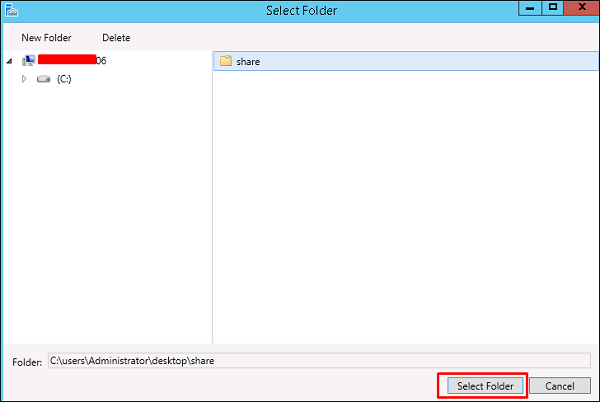
步骤 4 − 选择要共享的文件夹 → 点击选择文件夹。
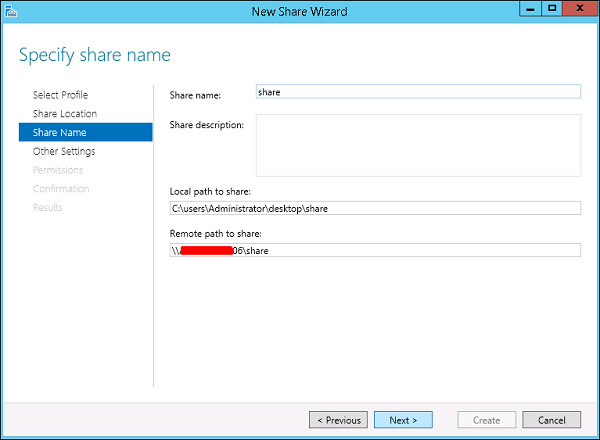
步骤 5 −点击"下一步"。
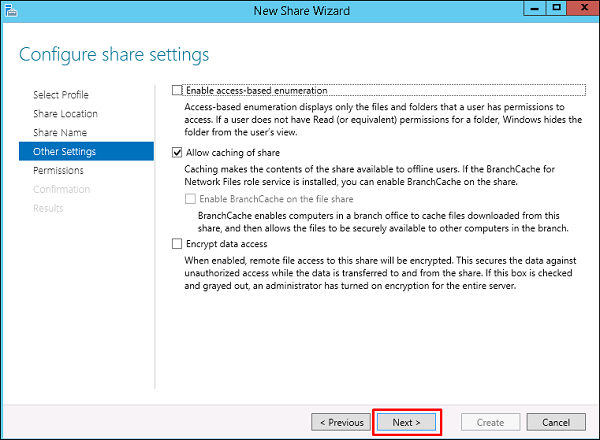
步骤 6 − 您可以根据需要从三个选项中选择一个。复选框旁边也会显示相关说明,选中后点击"下一步"。
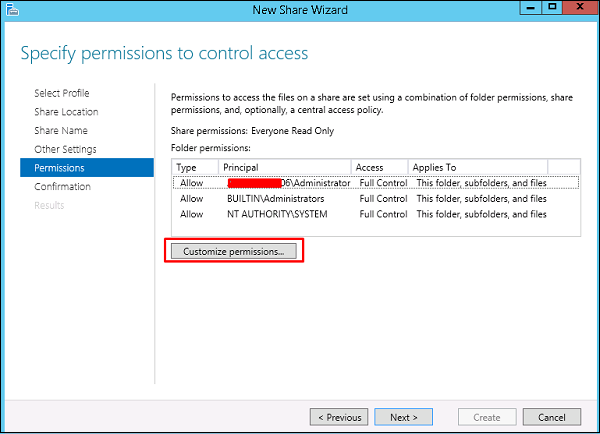
步骤 7 − 点击自定义权限以授予用户所需的权限。
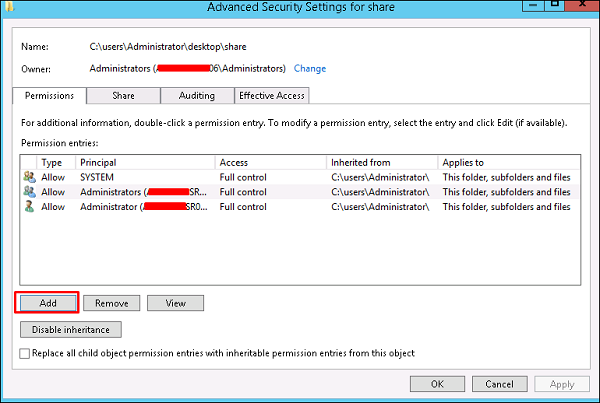
步骤 8 −如果您想添加其他用户,请点击添加。
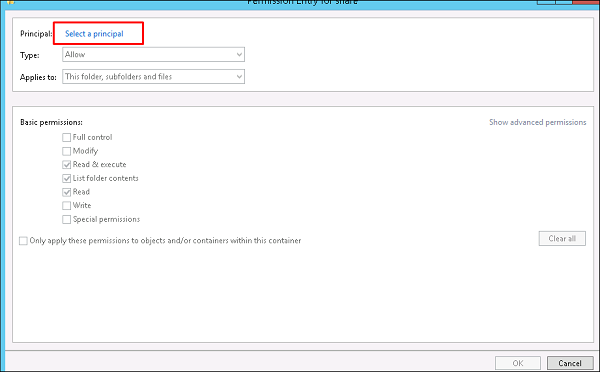
步骤 9 − 点击选择主体。
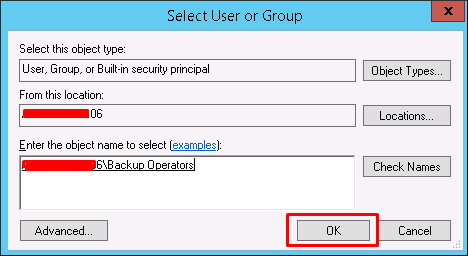
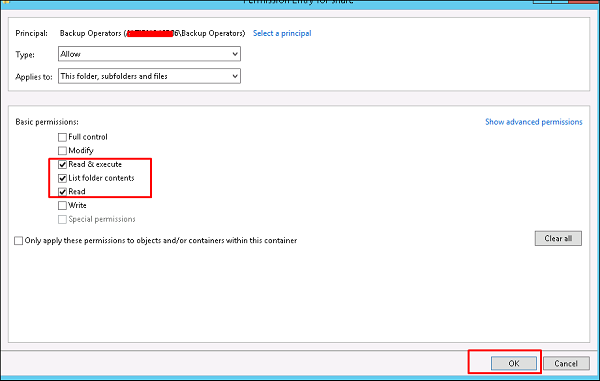
步骤 10 − 我们应该通过输入对象名称来授予权限,在本例中为备份操作员,然后单击"确定"。
步骤 11 − 我们将授予此用户读\写权限,为此,我们将选中相应的复选框,然后→确定 → 确定 → 下一步。
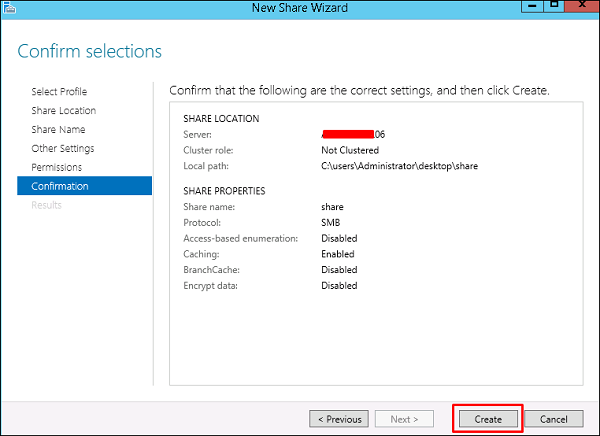
步骤 12 − 点击创建。
Windows Server 2012 - 文件管理器
与之前的版本一样,当前的 Windows Server 2012 版本具有文件服务器资源管理器角色。如您所知,该角色可帮助系统管理员在功能链接中管理共享文件夹,并设置限制或文件扩展名限制。要安装它,我们应该按照以下步骤操作。
步骤 1 −前往服务器管理器 → 管理 → 添加角色和功能 → 下一步 → 勾选基于角色或基于功能的安装复选框 → 勾选从服务器池中选择服务器复选框 → 下一步。
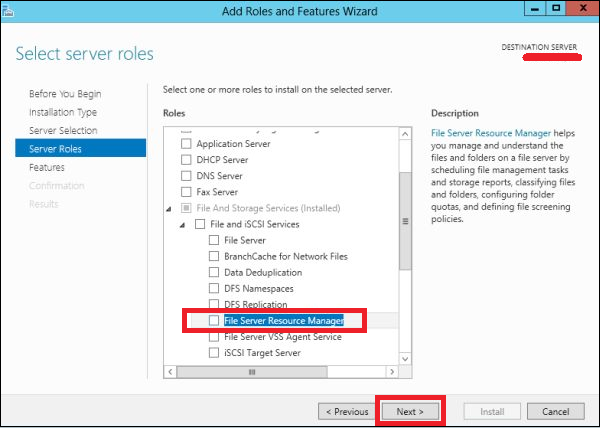
然后,在角色列表中找到文件和存储服务并展开。之后,展开文件和 iSCSI 服务 → 勾选文件服务器资源管理器复选框,然后会打开一个弹出窗口。
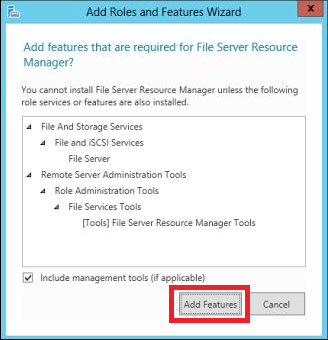
步骤 2 − 点击添加功能,然后 →下一步。
步骤 3 − 点击"下一步"按钮。
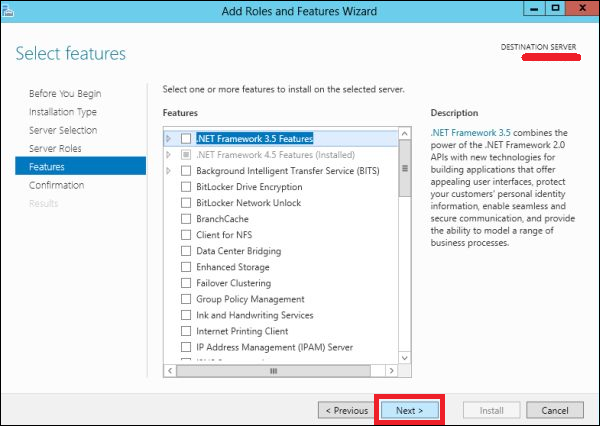
步骤 4 − 点击"安装"按钮。
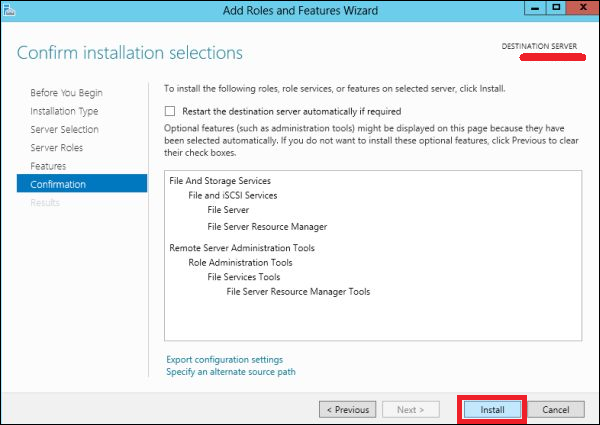
现在我们已经安装了文件服务器资源管理器,让我们按照下面给出的路径打开它。
步骤 1 − 点击服务器管理器 → 工具 →文件服务器资源管理器。
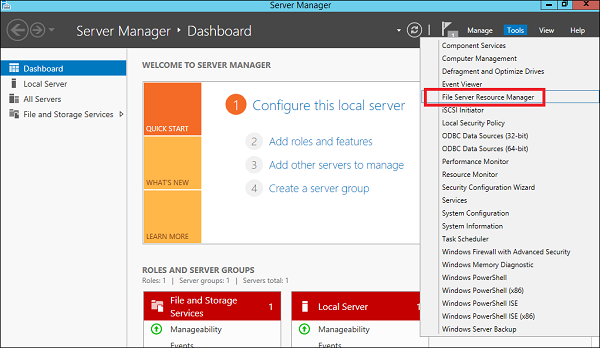
要为文件夹设置配额,请按照以下步骤操作。
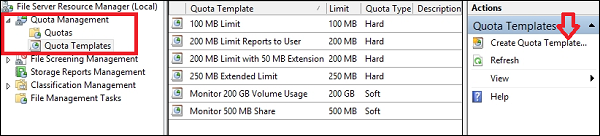
步骤 2 − 在左侧面板上点击配额管理 → 展开配额模板 → 在右侧面板上点击创建配额模板…,如下图所示。
步骤 3 − 将打开一个新表格,其中最重要的内容是根据需要输入空间限制。在这里,我们输入 2GB,然后点击"确定"。
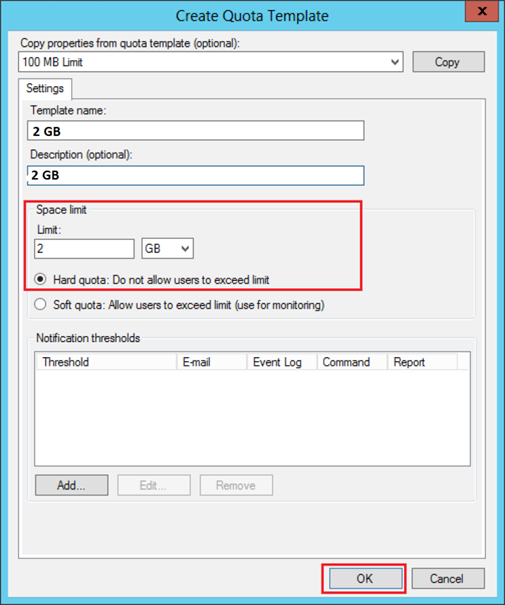
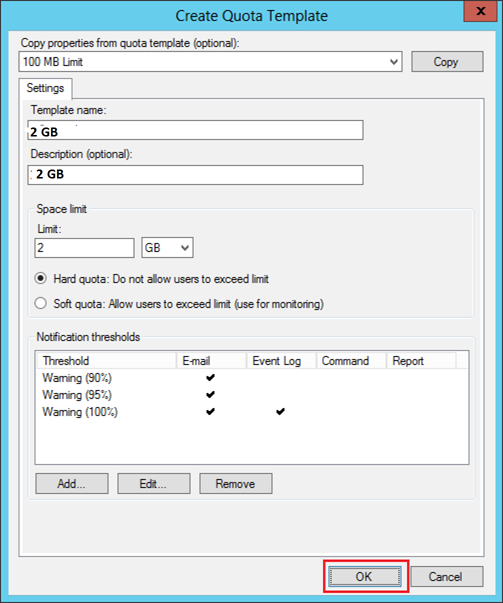
步骤 4 − 您必须设置阈值,一旦文件夹达到容量上限,系统会向您发送通知,您可以选择是否保存邮件。
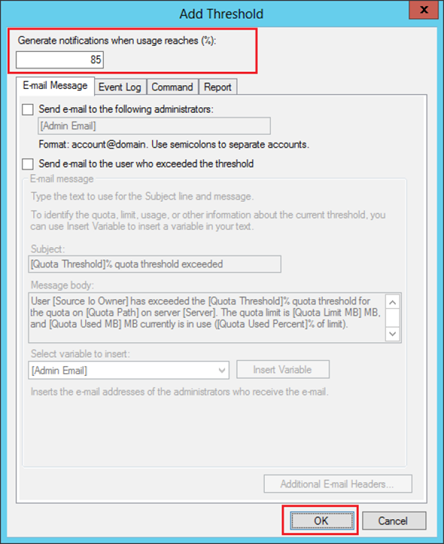
步骤 5 − 点击"确定"。
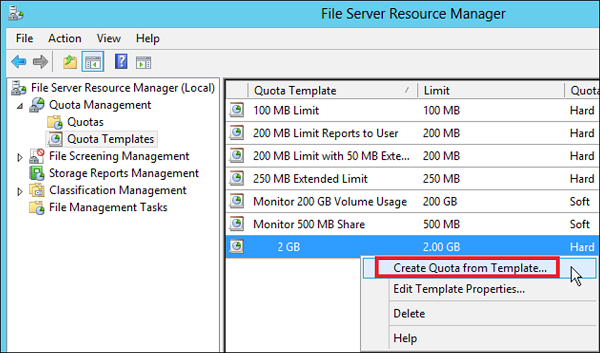
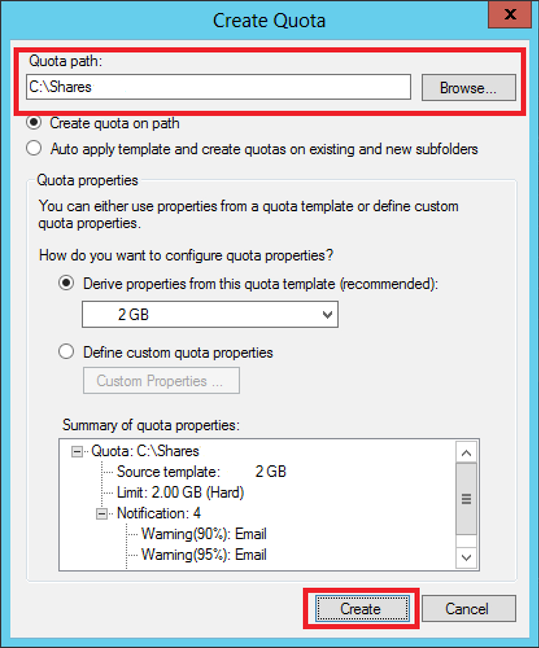
步骤 6 − 然后将此配额附加到文件夹 – 右键单击模板 →点击从模板创建配额…
步骤 7 − 点击浏览…,然后选择您的文件夹 → 创建。
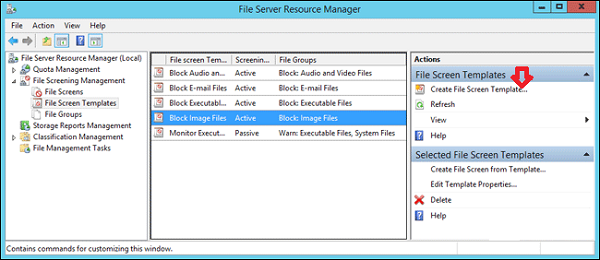
步骤 8 − 要对您的文件夹设置文件限制,您可以转到左侧窗格文件屏蔽管理 → 文件屏蔽模板 →点击左侧面板上的创建文件屏蔽模板…
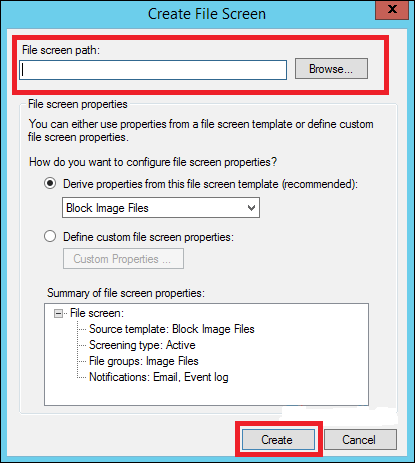
步骤 9 − 点击浏览…,找到要创建的文件夹。
Windows Server 2012 - 打印服务器
在本章中,我们将了解如何安装打印服务器,它对系统管理员和管理层起着非常重要的作用。我们应遵循以下步骤。
步骤 1 − 前往服务器管理器 → 管理 → 添加角色和功能 →下一步 → 勾选基于角色或基于功能的安装复选框,然后 → 勾选从服务器池中选择服务器,然后点击 → 下一步。
完成后,在角色列表中找到打印和文档服务 → 将会打开一个弹出窗口。
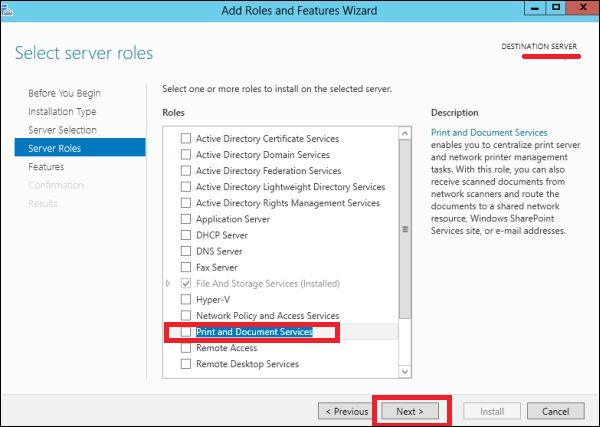
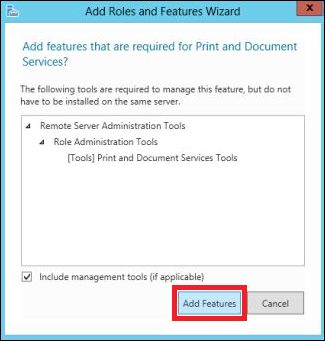
步骤 2 − 点击添加功能,然后点击"下一步" → 下一步 → 下一步。
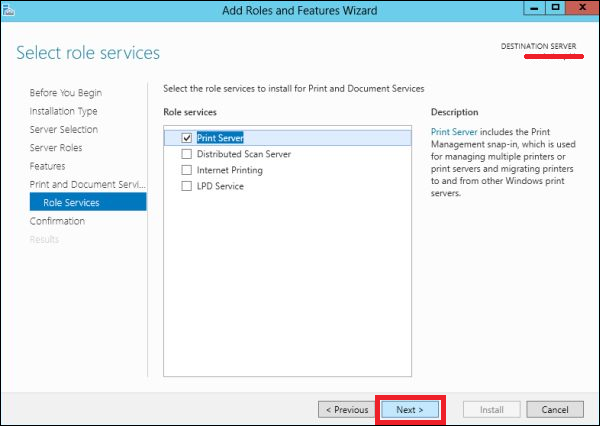
步骤 3 − 勾选打印服务器复选框,然后点击"下一步"。
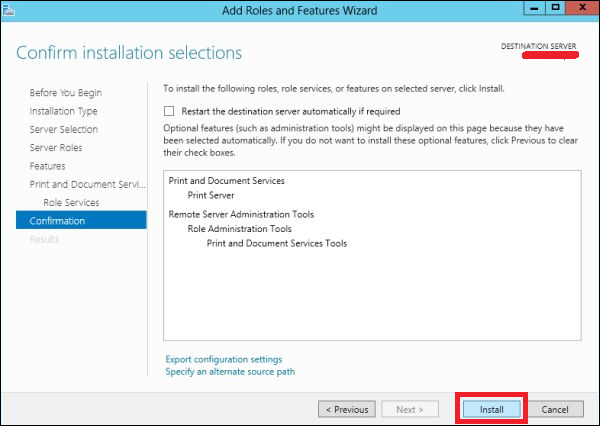
步骤 4 −点击"安装"。
Windows Server 2012 - 轻松打印
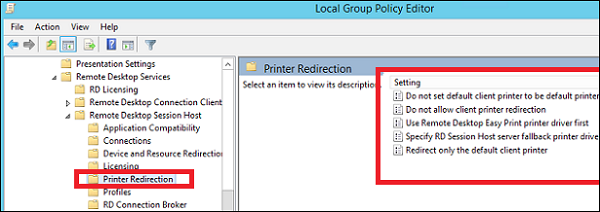
轻松打印是一项功能,允许通过 RDS 连接的客户端通过网络进行打印。该功能默认安装在 Windows Server 2012 中。轻松打印的本质是在客户端系统上定义打印机设备,并通过网络直接连接打印机。所有配置均通过组策略对象完成。
配置设置位于计算机配置 - 管理模板 - 远程桌面服务 - 打印机重定向。
对于用户配置,其路径相同 - 管理模板 - 远程桌面服务 - 打印机重定向。
在管理中,另一个重要方面是设置打印机的优先级,以便用户拥有相同的打印机安装程序,并可以根据各自的优先级进行打印。这样,优先级较高的用户打印将优先于优先级较低的用户打印。
为此,您需要添加不同的逻辑打印机,然后根据优先级不同的用户或部门进行添加。
为此,首先让我们按照以下步骤将打印机添加到打印服务器。
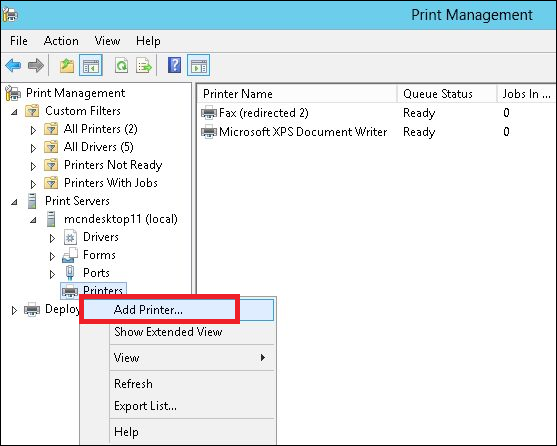
步骤 1 − 点击服务器管理器 → 工具 → 打印管理 → 然后在左侧面板上点击打印服务器 → 然后右键单击打印机并 → 添加打印机。
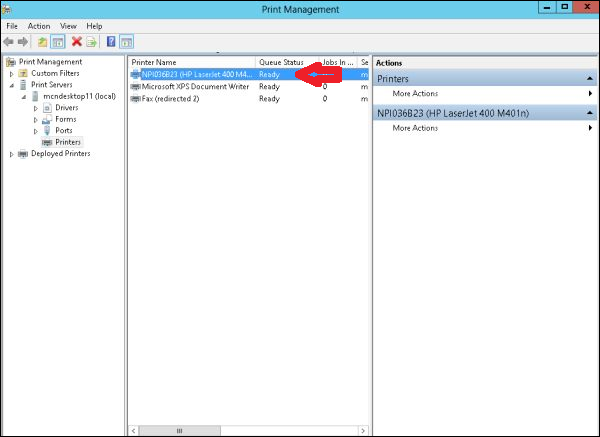
步骤 2 −接下来,按照向导添加网络打印机,就像在普通工作站上操作一样。最后,该打印机将显示在打印机管理中。
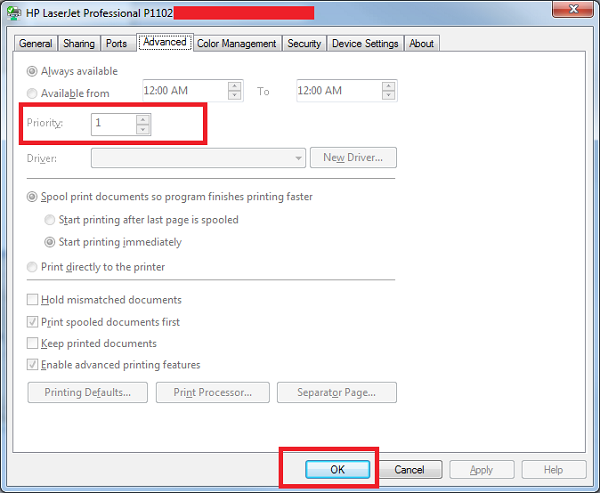
步骤 3 − 现在我们已经安装了打印机,我们可以设置该打印机的优先级了——右键单击打印机 → 选择"高级" → 在优先级(1-99)中输入一个数字 → 确定。
配置打印驱动程序
如果我们想添加其他驱动程序,以便客户更轻松地自行安装打印机。我们必须遵循以下步骤 −
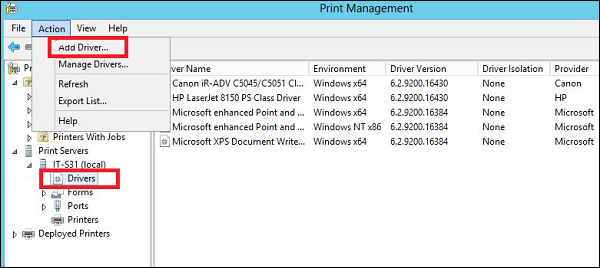
步骤 1 − 前往"服务器管理器"->"工具"->"打印管理器"->"操作"->"添加驱动程序…"
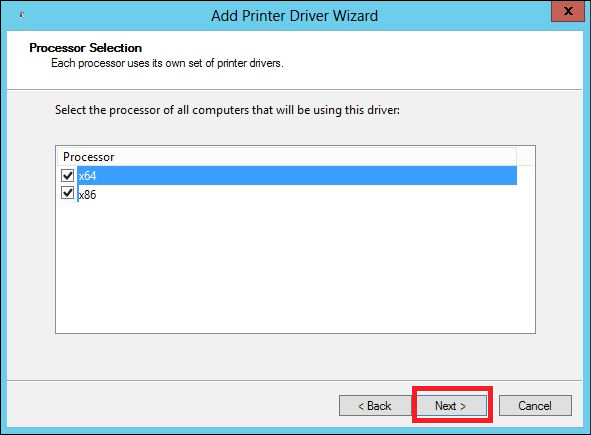
步骤 2 − 选中两个复选框并点击"下一步"。
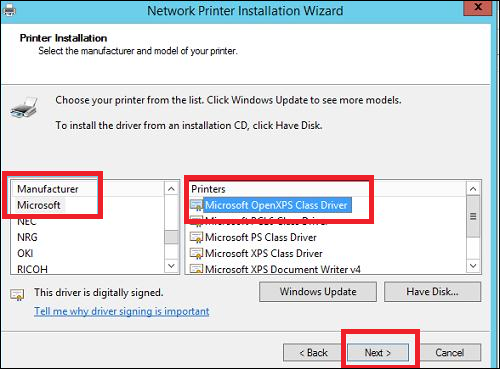
步骤 3 − 选择要安装的驱动程序路径,然后点击"下一步"。
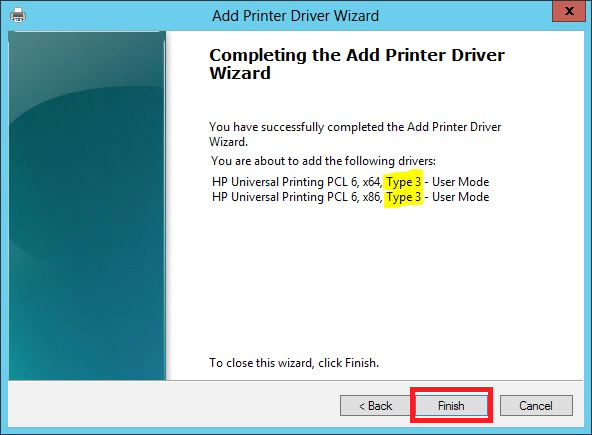
步骤 4 − 点击"完成"按钮。
Windows Server 2012 - 网络服务
Windows 也提供许多网络服务,您可能已经知道它也可以用作路由器或 VPN 服务器。让我们看看如何通过安装远程访问角色将 Windows Server 2012 用作路由器。
附言 − 服务器应该有两块网卡——一块位于局域网内,另一块连接到互联网。
要添加远程访问角色,我们应该按照以下步骤操作。
步骤 1 − 前往"服务器管理器"→"管理"→"添加角色和功能"→下一步 → 勾选基于角色或基于功能的安装 → 勾选从服务器池中选择服务器 → 下一步。
完成所有操作后,在角色列表中找到远程访问并勾选它 → 将会打开一个弹出窗口。
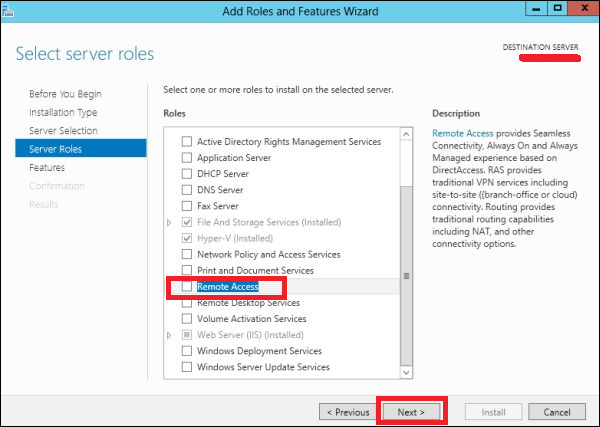
步骤 2 − 点击"添加功能" → 下一步。
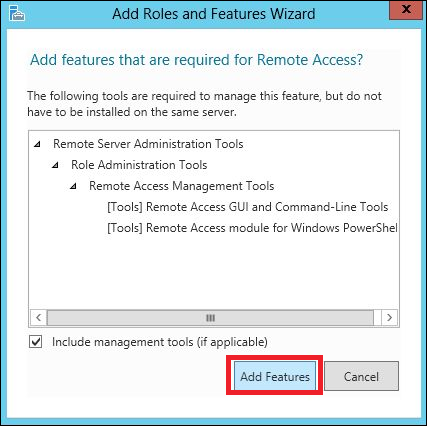
步骤 3 −点击"下一步"。
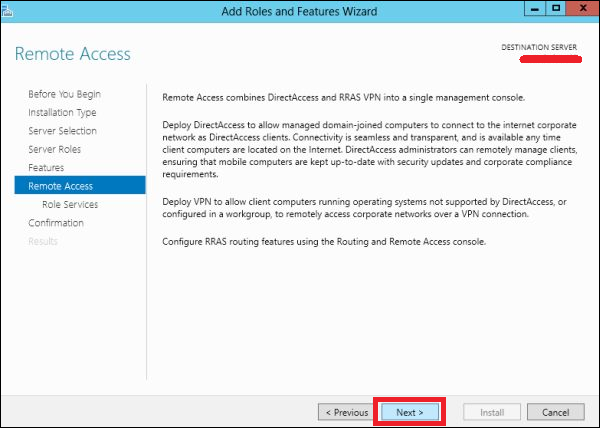
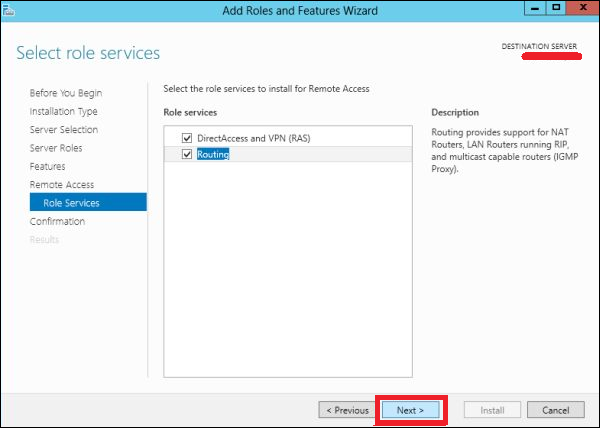
步骤 4 − 勾选DirectAccess 和 VPN(RAS)以及路由复选框。
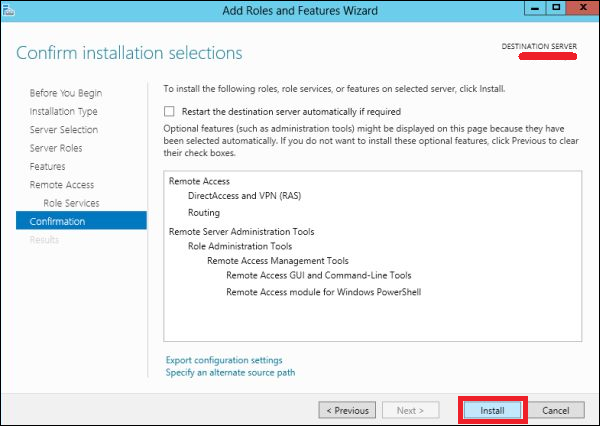
步骤 5 − 点击安装并等待安装完成。
安装完成后,让我们来看看路由器的设置。为此,我们需要遵循以下步骤。
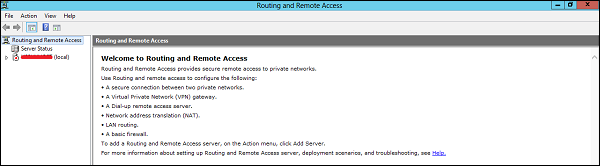
步骤 1 − 前往"服务器管理器"->"工具"->"路由和远程访问"。
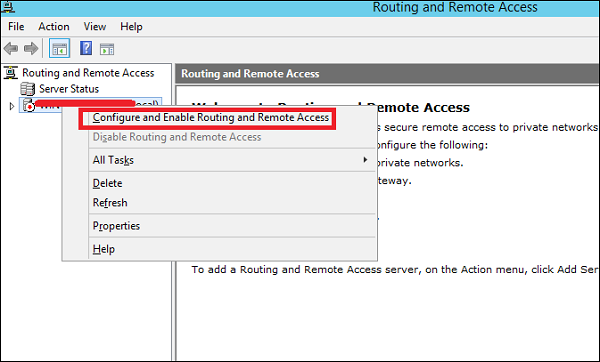
步骤 2 − 右键单击 →,然后再次点击配置并启用路由和远程访问,如以下屏幕截图所示。
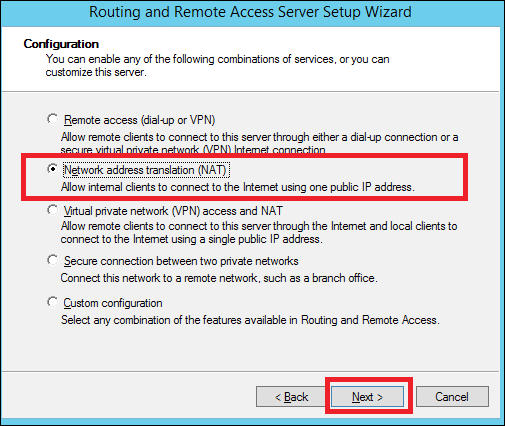
步骤 3 − 选择网络地址转换 (NAT)选项 →下一步。
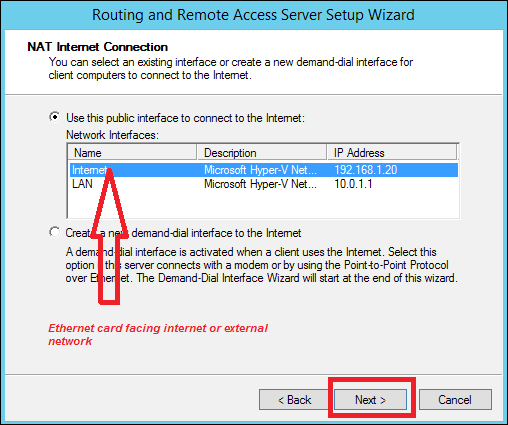
步骤 4 − 现在选择将面向您互联网站点的以太网卡,如下图所示,然后点击"下一步"。
步骤 5 − 选择稍后设置名称和地址服务,因为我们已经设置了 DHCP 和 DNS,然后点击"下一步"。
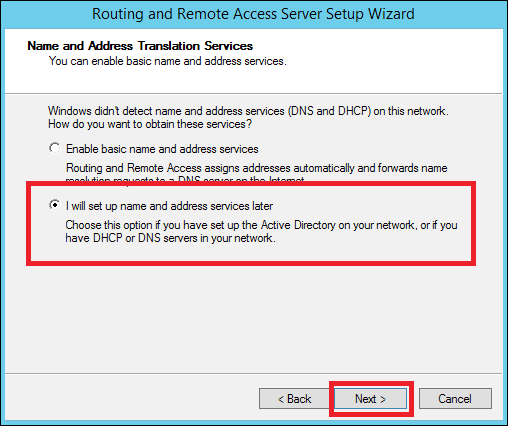
步骤 6 −点击"完成"按钮。
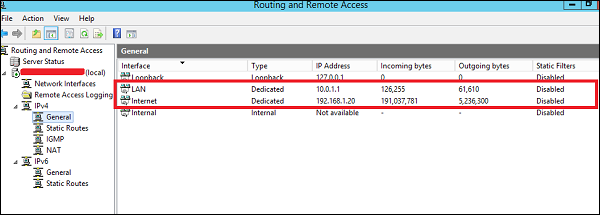
现在让我们看看如何设置 VPN,以便员工在家连接。为此,我们必须遵循以下步骤。
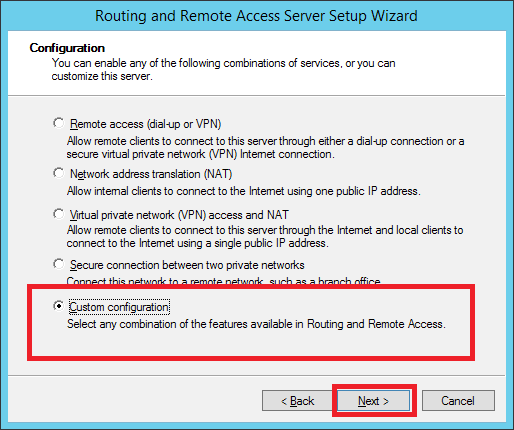
步骤 1 − 前往"服务器管理器"->"工具"->"路由和远程访问"->右键单击"配置并启用路由和远程访问"->"自定义配置",然后点击"下一步"。
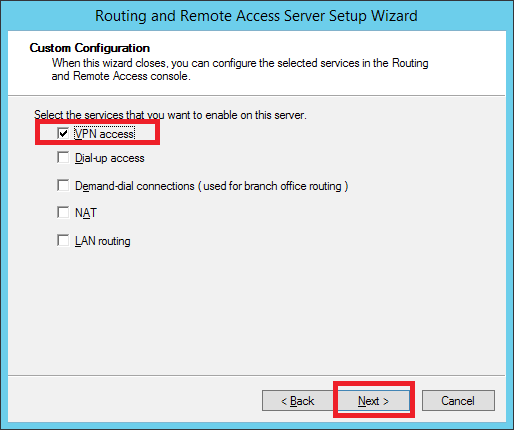
步骤 2 − VPN 访问,然后点击 → 下一步。
步骤 3 − 点击"完成"按钮。
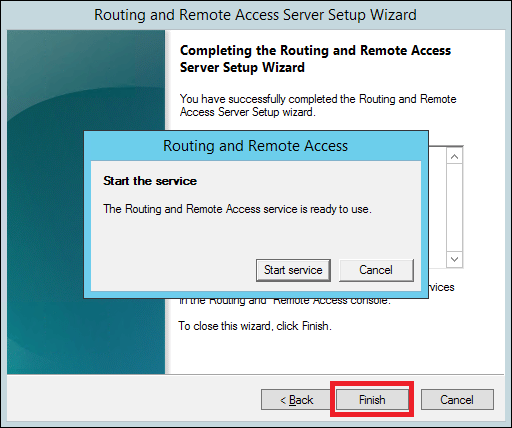
Windows Server 2012 - 备份管理
在本章中,我们将安装和配置备份,它与之前的版本没有太大区别。
要安装备份功能,我们应该遵循以下步骤。
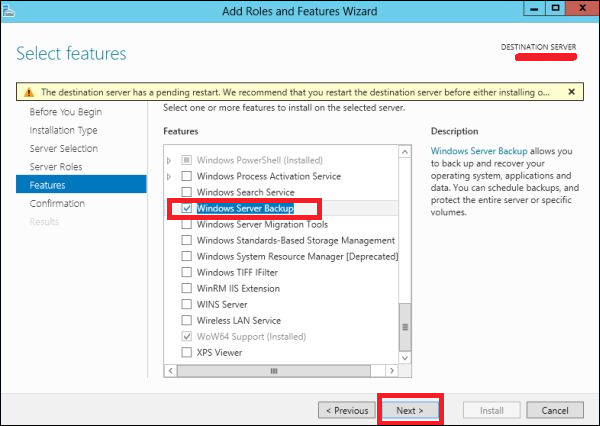
步骤 1 − 前往"服务器管理器"->"管理"->添加角色和功能 → 下一步 → 勾选基于角色或基于功能的安装复选框 → 然后勾选从服务器池中选择服务器复选框,并点击"下一步"。
完成所有操作后,勾选Windows 备份服务器复选框,然后点击"下一步",如下图所示。
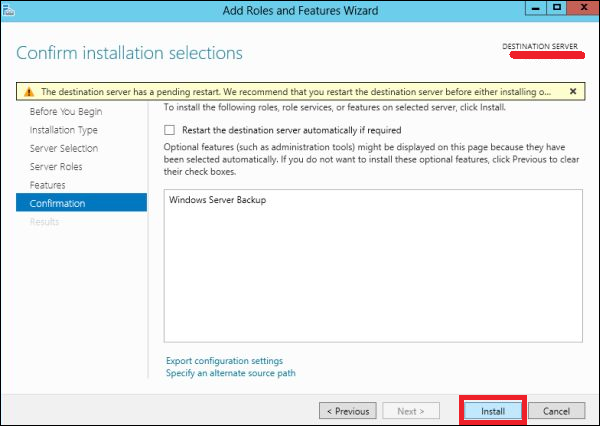
第 2 步 −点击安装,然后等待安装完成。
现在让我们开始配置备份功能,具体步骤如下。
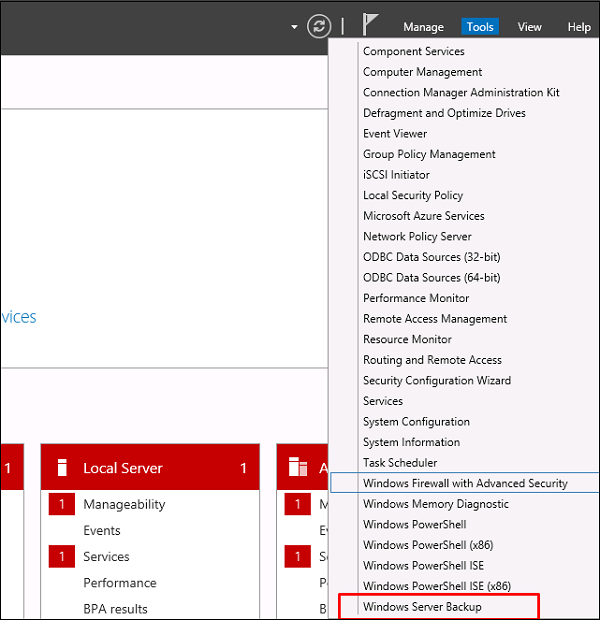
步骤 1 − 前往服务器管理器 → 工具 → Windows Server Backup。
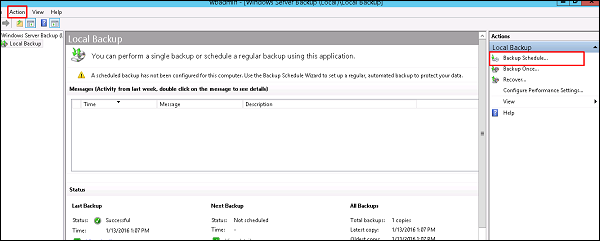
步骤 2 −点击左侧面板中的备份计划…,或点击屏幕顶部的操作,如下图所示。
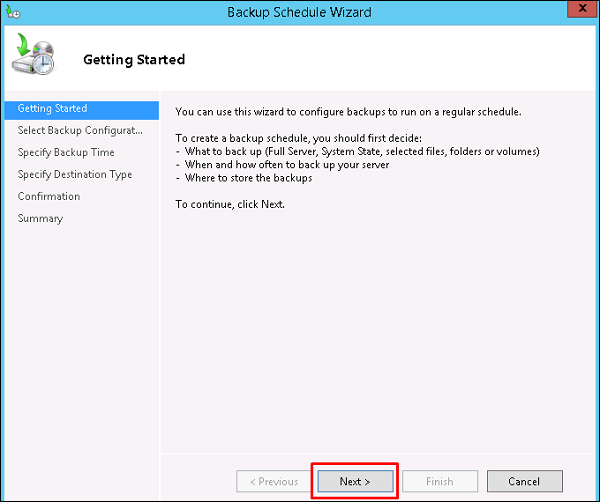
步骤 3 − 点击"下一步"。
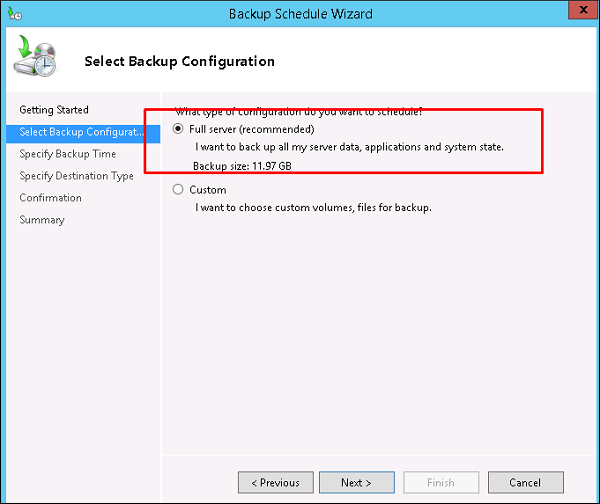
步骤 4 − 如果要备份文件或文件夹,可以点击"自定义文件",但在本例中,我想对服务器进行完整备份。因此,我们应该点击第一个选项完整服务器(推荐),然后点击"下一步"。
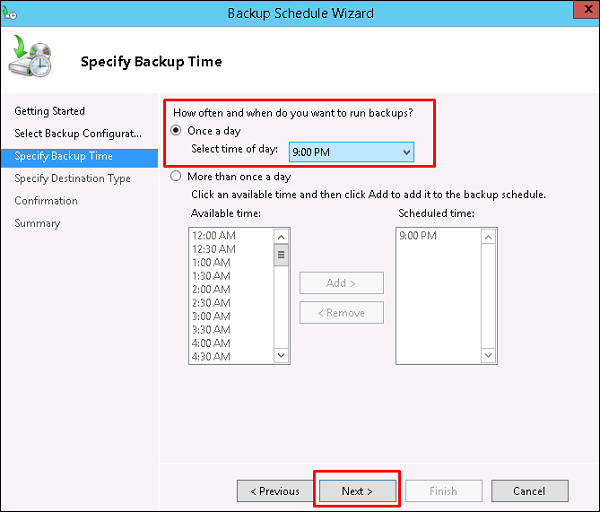
步骤 5 − 我们应该每天备份一次,所以我们将选择第一个选项和合适的时间,一般建议在晚上 → 下一步。
步骤 6 −我们不应该点击备份到共享网络文件夹选项,因为备份应该保存在正在备份的服务器之外的某个位置,然后点击"下一步"。
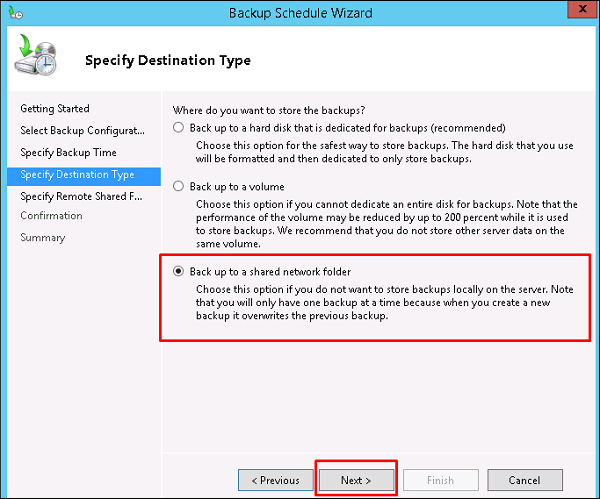
步骤 7 − 在位置处,输入共享文件夹路径,然后点击"下一步"。
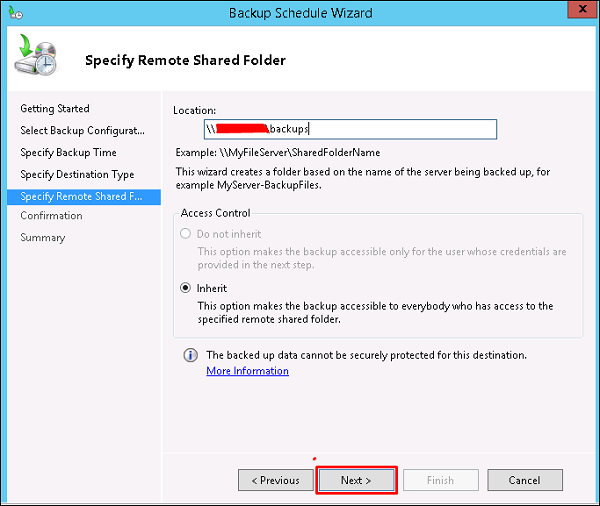
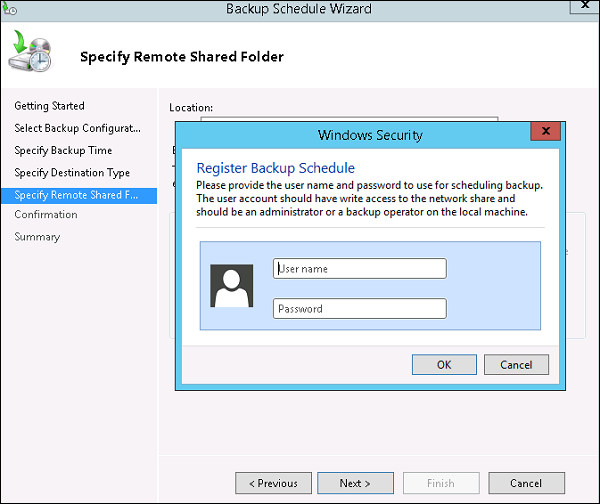
步骤 8 − 系统会弹出一个凭据表,要求您输入共享文件夹的用户名和密码,您应该在此处输入,然后点击"下一步"。好的。
步骤 9 − 点击"完成"按钮。
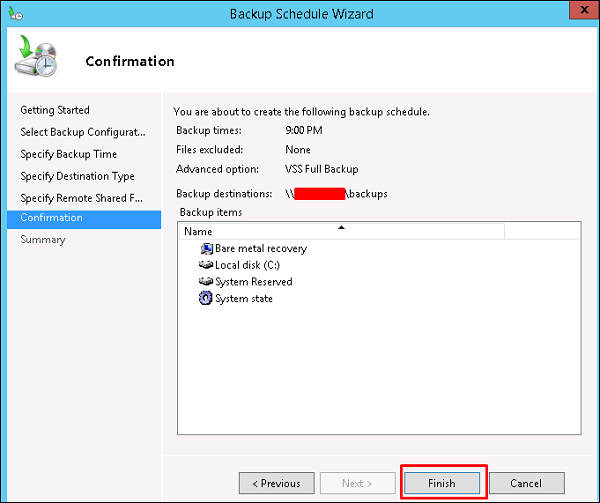
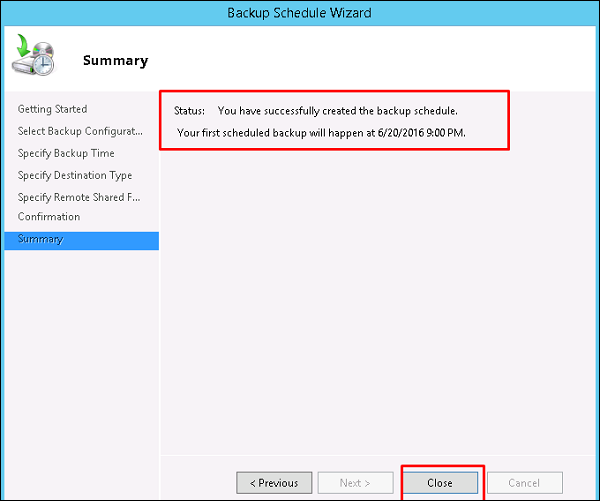
步骤 10 − 现在您将看到一个窗口,显示备份是否成功创建的状态,如以下屏幕截图所示。
 打印

